跨国企业即时通讯怎么选?
跨国企业选即时通讯,先按数据边界确定私有化、云端数据驻留或混合部署,再用数据位置、网络体验、组织权限、安全管控、协作集成和退出成本六项指标筛选候选,并通过小范围试点验证,而不是先比功能清单。
总部在上海,研发在深圳,工厂在越南,销售团队常驻欧洲。组织一旦跨过国境,即时通讯就不再只是聊天工具,而是数据、网络和组织权限的交汇点。很多选型失败,不是功能不够,而是上线后才发现消息落在哪里、海外访问是否稳定、总部和区域公司能不能各管各的通讯录,这些问题没有提前回答。
跨国企业即时通讯怎么选?我的判断顺序是, 先画数据边界,再定部署模式,最后才比较产品和价格。功能可以补,部署边界和合规责任一旦选错,迁移成本很高。
跨国企业即时通讯的难点,不在聊天功能
普通企业选即时通讯,比较的是聊天、文件、会议、通讯录和价格。跨国企业还要多回答四个问题。
- 数据能不能出境,哪些数据必须留在本地。
- 海外员工在目标国家能不能稳定登录、收发消息和传文件。
- 总部、区域公司、工厂、研发团队是不是一套组织架构,权限能不能分开。
- 语言、时区、外部协作、审计和退出,谁来负责。
这四个问题会改变部署方式。把它们当成“上线后再优化”的细节,往往会返工。
先画数据边界,再决定部署模式
把数据分成三类
不要笼统地问“聊天记录安不安全”。先把数据拆开,按敏感程度和所在地要求分类。
- 必须留在本地或境内的数据,比如研发代码、图纸、合同、客户个人信息、生产数据、审计日志。
- 可以在受控范围内跨境的数据,比如普通通知、公开资料、已脱敏的项目信息。
- 暂时无法判断的数据,比如跨部门项目群里的混合信息。这类数据要先交给法务和合规团队判断,不能默认可以跨境。
中国《个人信息保护法》自 2021 年施行,第三十八条对向境外提供个人信息规定了安全评估、保护认证、标准合同等路径;欧盟《通用数据保护条例》自 2018 年适用,第五章也对向第三国传输个人数据设有条件。具体适用要结合企业注册地、员工所在地、客户所在地和数据类型判断,本文不构成法律意见。 数据分类不清楚,后面的部署模式就选不准。
三种部署模式,对应三种责任边界
| 模式 | 数据主要在哪 | 谁负责运维 | 全球访问 | 更适合 |
|---|---|---|---|---|
| 私有化部署 | 企业自有服务器、专有云或内网 | 企业 IT 团队 | 取决于企业网络规划 | 数据敏感、内网/专网、信创要求 |
| 云端多区域/数据驻留 | 厂商云,按区域或用户存放 | 厂商为主 | 厂商全球网络 | 全球协同、IT 团队精简 |
| 混合部署 | 敏感数据本地,普通协作上云 | 企业和厂商共同承担 | 需要单独设计 | 多国经营、数据分级明确 |
私有化部署把数据放在企业自己控制的环境里,但服务器、网络、备份、升级都要企业自己负责。云端多区域方案把运维交给厂商,但数据位置、跨境路径和合同条款要逐项确认。混合部署看起来灵活,实际更考验数据分类和网络设计。
私有化不等于自动合规,云端也不等于不合规。 关键是数据实际落在哪里、谁能访问、发生跨境时有没有合法路径和可执行的合同安排。
六项硬指标,把需求变成可验收条件
“安全、好用、稳定”是感受,不是验收标准。选型时要把它们翻译成下面六项,写进需求和试点协议。
| 维度 | 要问清楚的问题 | 验收时看什么 |
|---|---|---|
| 数据位置与证据 | 消息、文件、通讯录、日志、备份分别存在哪里 | 数据流图、书面说明、合同条款 |
| 网络与体验 | 目标国家的登录、消息、文件、会议是否稳定 | 当地实测时延、失败率、弱网表现 |
| 组织与身份 | 多法人、多组织、多租户怎么管,账号怎么同步 | 组织隔离、SSO/LDAP、权限变更 |
| 安全与管控 | 传输和存储怎么加密,谁能登录,水印和审计怎么做 | 功能清单、版本差异、管理后台演示 |
| 协作与集成 | 聊天、文件、会议、文档是否够用,能否接现有系统 | API、Webhook、SSO、业务系统联调 |
| 交付与退出 | 实施、迁移、培训、支持时区、数据导出谁负责 | 实施计划、SLA、退出条款 |
这张表可以直接用来做候选筛选。 无法说明数据位置、无法导出数据、无法满足目标区域访问体验的方案,应该先淘汰,而不是等到价格谈判时再补。全球加速、会议字幕、自动翻译、开放 API 属于加分项,前提是前面的硬条件已经满足。
几条常见路线怎么对照
下面按部署边界分组,不按排名。每组只列代表方案,信息按 2026 年 11 月可访问的官方资料整理,具体版本、价格和商务条件以厂商当期资料为准。
喧喧IM:私有化部署路线
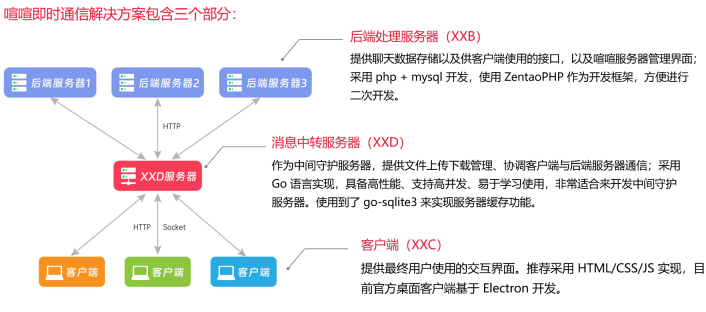
喧喧IM由禅道软件(青岛)集团有限公司研发,定位是企业级即时通讯与协同平台。服务端可以部署在企业自有服务器上,支持公网访问,也支持只允许内网访问的环境;产品分为开源版和专业版。相关部署方式可以看 私有化部署。
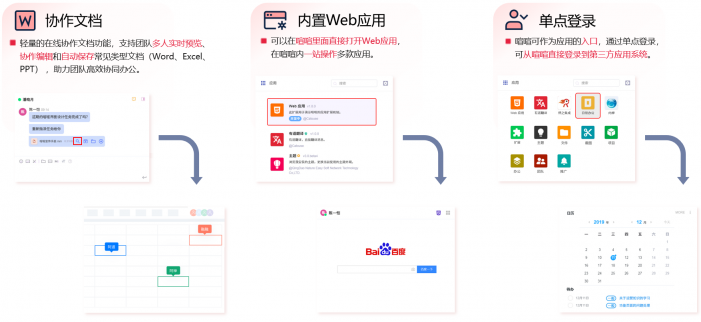
它的能力集中在私有化场景。即时聊天支持文本、图片、文件、Markdown、代码等多种消息类型,支持消息检索、讨论组和文件传输;专业版还提供音视频会议、LDAP 认证、单点登录、组织隔离、IP 登录限制、界面水印和服务端文件加密存储等能力。通信过程加密,消息在数据库中加密存储。官方资料称支持 10000+ 用户同时在线。安全能力的细节可以看 通讯安全。
信创方面,喧喧IM适配银河麒麟、统信 UOS、Deepin,以及申威、兆芯、鲲鹏、海光、飞腾等 CPU。通过 API、Webhook 和 LDAP/AD,可以对接现有账号体系和业务系统,也能与禅道项目管理集成。相关适配范围可以看 信创适配。
这套方案更适合对数据安全、私有化部署、信创适配有要求的企业,尤其是研发团队、制造业工厂、国企事业单位和需要在专网内运行的组织。需要考虑的是,服务器和日常运维由企业自己承担;跨区域访问要提前规划网络;如果海外员工需要多语言界面或当地加速节点,应把这两项列入试点清单,向厂商确认后再决定。版本差异可以看 版本与购买。
Microsoft Teams:云端多区域路线
Teams 适合已经在使用 Microsoft 365 的企业。它的数据存放在与 Microsoft 365 租户关联的地理区域;如果企业有数据驻留要求,可以用 Microsoft 365 Multi-Geo 配置一个主要地理和多个卫星地理,再按用户的首选数据位置 PDL 存放 Exchange、SharePoint/OneDrive 和 Teams 聊天数据。Multi-Geo 是按用户购买的附加许可证,不是默认包含的能力。
这条路线的好处是账号、邮件、日历、文档和会议可以在同一套体系里管理,全球员工的协作体验比较一致。代价是它以云服务为主,如果企业要求服务端部署在自有内网,需要另找私有化方案;中国区可用版本、运营主体和数据位置安排,也要在签约前单独确认。相关细节可以看 Microsoft 的 多地理位置计划和 Teams 数据位置说明。
飞书/Lark:云协作套件路线
飞书和 Lark 提供聊天、文档、会议、日历等云协作能力,适合知识型团队和已经习惯云文档协作的组织。Lark 官方公开了新加坡数据保护信托标章、APEC 跨境隐私规则等认证,但这些认证不等于自动满足每个国家的数据驻留要求。数据放在哪个区域、跨境传输怎么安排、合同由谁签署,要按企业所在区域和所购版本确认。
如果企业已经在用同类云协作套件,继续沿用可以降低迁移和培训成本。但跨国场景要额外核对三件事,海外访问是否稳定、消息和文件的实际路径是否清楚、总部与区域公司的权限能不能分开。 同一品牌在不同区域、不同版本上的数据策略可能不同,不能只看品牌名称做决定。
Lark 的认证说明可以在 官方博客查看。
Mattermost:开源自建路线
Mattermost 官方文档提供 Linux 自建部署方式,也给出了与互联网物理隔离的气隙环境部署路径。它适合有较强运维能力、希望掌控服务端和网络边界的技术团队。企业需要自己负责服务器、数据库、升级、备份和安全加固;项目管理和业务集成通常要额外配置。部署方式可以看 官方文档。
四条路线的适用条件
| 路线 | 代表方案 | 数据控制 | 全球访问 | 运维责任 | 更适合 |
|---|---|---|---|---|---|
| 私有化 | 喧喧IM | 企业自有服务器 | 取决于企业网络 | 企业 IT | 数据敏感、内网/信创 |
| 云端多区域 | Microsoft Teams | 厂商云加数据驻留 | 厂商全球网络 | 厂商为主 | 已用 Microsoft 365、全球协同 |
| 云协作套件 | 飞书/Lark | 厂商云 | 厂商网络 | 厂商为主 | 文档会议一体化、云优先 |
| 开源自建 | Mattermost | 企业自有 | 取决于企业网络 | 企业 IT | 强控制、技术团队 |
成本不要只比授权价
跨国企业 IM 的总拥有成本,通常由六块组成。
- 许可或订阅费用。
- 服务器、带宽、专线或加速资源。
- 实施、迁移和历史数据整理。
- 与 OA、ERP、项目管理、身份系统的集成。
- 日常运维、安全加固和技术支持。
- 培训、退出和数据迁移。
云服务按人按月计费,人数增长快时成本上升明显;私有化部署前期要投入服务器和运维人力,人数稳定后单位成本可能下降。两种模式没有统一的便宜或贵,必须按同一范围做三年测算。
询价时至少问五个问题。许可包含哪些功能和版本,三年后或人数翻倍时价格怎么变,实施迁移培训是否另计,数据导出和退出怎么做,支持覆盖哪些时区、响应时间是多少。 把这些问题写进合同,比在演示会上比较界面更重要。
用一个小范围试点验证
不要一次性全球上线。先选一个区域、一个业务单元或一个真实项目,让总部、当地 IT、合规和实际使用者一起参与。
试点至少要测七件事。
- 目标国家的登录、消息、文件上传下载是否稳定。
- 当地高峰时段和弱网环境下的表现。
- 移动端和桌面端是否一致。
- 外部客户、供应商或访客能不能安全接入。
- 组织架构同步、入离职和权限变更是否顺畅。
- 日志、留存、导出和审计要求能不能满足。
- 出现故障时,厂商和内部 IT 的响应路径是否清楚。
验收指标要提前写进试点协议,比如消息到达时间、文件传输速度、登录成功率、管理员操作时间、支持响应时间和用户反馈。具体阈值由企业按业务定,不要照搬厂商的演示数据。
试点通过后,再按“总部加一个海外站点、再到多个区域”的顺序推广。每增加一个区域,重新核对数据位置、网络路径和支持安排。
FAQ
跨国企业一定要私有化部署吗?
不一定。私有化部署适合数据必须留在自有环境、需要内网或专网、或者有信创要求的企业。如果业务以云协作为主,且数据分类和跨境安排能够满足适用法规,云端多区域方案也可以。判断依据是数据边界和合规路径,不是“私有化更安全”这句话。
海外员工访问慢,换一家 IM 就能解决吗?
不一定。访问慢可能来自国际链路、当地网络、服务器位置、文件大小或移动端策略。先测清楚瓶颈,再决定是增加区域节点、调整网络路径,还是更换部署模式。只换产品、不改网络,问题可能还在。
一个平台能不能同时管总部和海外分公司?
技术上可以,但管理模型要设计。多组织、多租户、组织隔离、权限分级、账号同步和外部协作,都会影响最终方案。一个租户不等于一套策略,签约前要把总部与区域公司的管理边界画清楚。
私有化 IM 能支持全球协作吗?
可以支持跨区域访问,但体验取决于企业网络、服务器位置和带宽规划。私有化方案通常不会自带全球云节点,海外员工多时,要提前做网络和访问测试。如果多语言界面、当地加速是硬需求,选型时就要单独确认。
怎么判断厂商的数据位置说法是否可信?
要三样东西。书面的数据流图,说明消息、文件、日志、备份分别在哪里;合同中的数据位置和跨境条款;试点环境里的实际验证。只听销售口头说明不够,只看认证标志也不够。
选型不是选功能堆得多的那个,而是选数据边界、网络路径和运维责任都能对上的那个。先把这三件事定下来,再看产品,决策会快很多。

 1080
 获取方案
 联系我们
 社群交流