 下载体验
 体验Demo
信息泄露、数据越权、云服务中断——频发的安全事件,让企业对核心数据资产的掌控需求达到了前所未有的高度。
当数据主权成为即时通讯软件的选型红线,为什么越来越多企业转向私有化部署?
答案在于,公有云模式下的数据托管于第三方服务器,企业对数据难以独立、完整地掌控;而私有化部署将服务器、网络传输与数据存储都放在企业内部、由企业自主掌控,能更好地保障数据合规与信息安全。对于高科技、金融、制造及国有企业而言,选型一款安全可靠的即时通讯软件,是关乎数据资产安全与业务合规运行的战略决定。
一、 公有云与私有化部署:数据主权的底层逻辑差异
不少人对私有化部署的认知仅停留在 “服务器放在自己机房”,实际上它的价值覆盖安全、合规、业务适配多个维度,是企业搭建内部通讯安全屏障的核心方案。
1. 数据归属清晰,从根源降低泄露风险
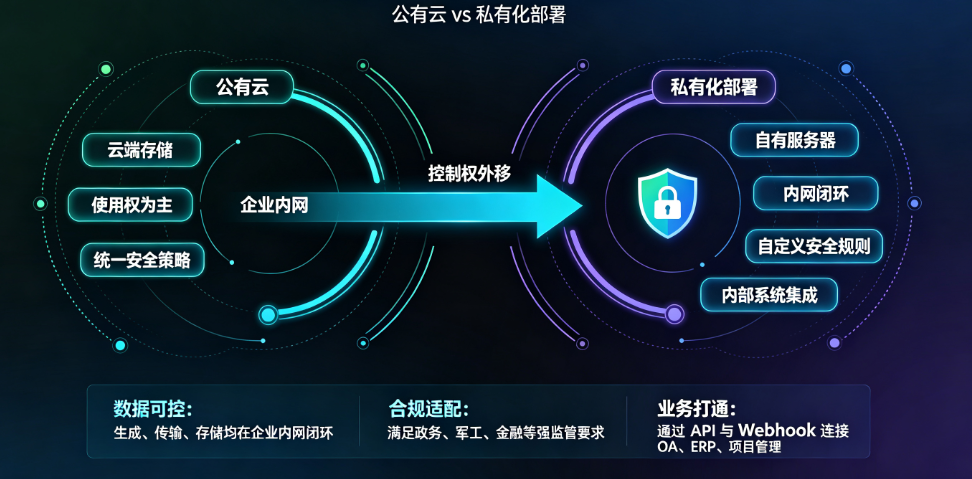
公有云模式下,聊天记录、传输文件、组织架构都存储在服务商的云端机房,企业仅有使用权、不具备掌控权;私有化部署则是将整套即时通讯软件搭建在企业自有服务器或私有云环境中,数据从生成、传输到存储都在企业内网形成闭环,数据主权由企业自主掌握。
2. 适配内网隔离场景,满足特殊行业办公需求
部分行业出于合规要求,办公网络需要与外网物理隔离,公有云即时通讯软件无法适配这类场景。私有化部署可以直接搭建在局域网、专网环境中,无需连接公网即可实现内部全员通讯,适配政务内网、科研内网、工厂生产网等特殊办公场景。
3. 安全策略可自定义,贴合企业合规要求
不同行业的安全合规标准存在差异,私有化部署的即时通讯软件支持企业根据自身要求配置安全规则,比如 IP 登录限制、消息加密强度、操作审计规则、数据留存周期等,无需被动适配公有云的统一安全策略。
4. 系统集成更灵活,打通内部业务闭环
企业内部通常部署了 OA、项目管理、ERP 等多套业务系统,私有化部署的即时通讯软件可以通过 API、Webhook 等方式与内部系统深度打通,实现消息推送、单点登录、数据联动,避免员工在多系统间反复切换。
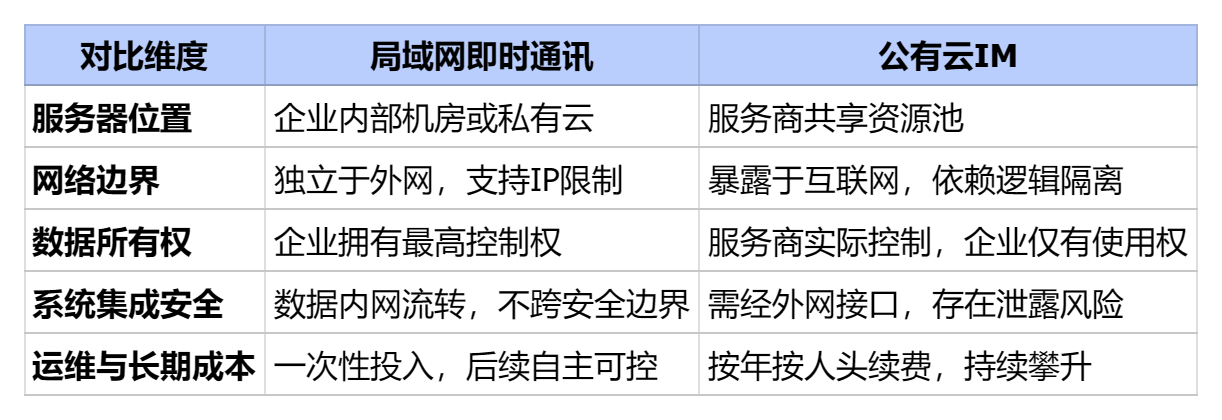
为更直观呈现差异,以下从核心维度对比两种部署模式:
| 对比维度 | 公有云即时通讯软件 | 私有化部署即时通讯软件 |
|---|---|---|
| 数据存储位置 | 服务商云端机房 | 企业自有服务器 / 内网环境 |
| 数据主权 | 服务商代管,企业仅有使用权 | 企业自主掌控 |
| 网络适配 | 必须连接公网使用 | 支持内网 / 专网 / 局域网隔离部署 |
| 安全策略 | 统一标准,自定义空间有限 | 可按需配置,贴合行业合规要求 |
| 系统集成 | 支持标准接口,深度定制难度高 | 支持二次开发与深度业务集成 |
| 长期成本 | 按年 / 按人订阅,持续付费 | 一次部署长期使用,成本可控 |
二、 私有化部署如何筑牢企业信息安全防线?
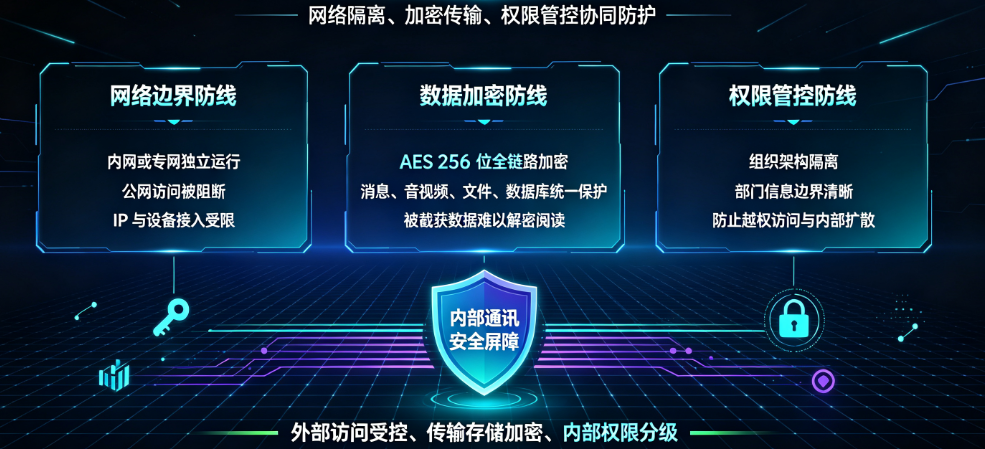
对于对数据安全与合规要求极高的行业, 私有化部署能够从网络边界、数据传输、存储加密等维度提供安全保障。
1. 物理网络隔离与访问控制
在涉及核心研发项目的场景中,将通讯系统与公网隔离是基本要求。私有化部署的 即时通讯软件支持在企业内部局域网或专网环境中独立运行,阻断外部未经授权的访问。同时,配合网络登录限制功能,企业可以限定仅允许特定网络区域或指定设备接入,降低非法入侵风险。
2. 全链路数据加密机制
通信过程中的数据防窃听与防篡改是安全防护的核心。成熟的私有化解决方案采用 AES 256位国际通用高级加密标准(最高级别,适配范围更广)进行通信全链路加密。无论是实时消息、音视频流,还是服务端存储的文件与数据库记录均进行加密处理,确保即时数据在传输或静态存储时被非法截获也无法被解密阅读。
3. 组织架构隔离与权限管控
大型企业组织架构复杂,不同部门与分支机构之间存在信息隔离要求。支持私有化部署的 即时通讯软件提供灵活的组织隔离能力,防止非相关人员跨部门随意发起会话或检索敏感人员信息,减少内部信息越权传播风险。
三、 喧喧的实践:一款专注私有化部署的即时通讯软件
私有化部署的价值已经清晰,但具体落地效果取决于产品的技术架构。下面以喧喧为例,看一款成熟的私有化即时通讯软件如何在实践中实现这些安全能力。 喧喧由禅道团队自主研发,专注于为企业提供安全可控的内部沟通与协同环境。
1. 组件架构与安全机制
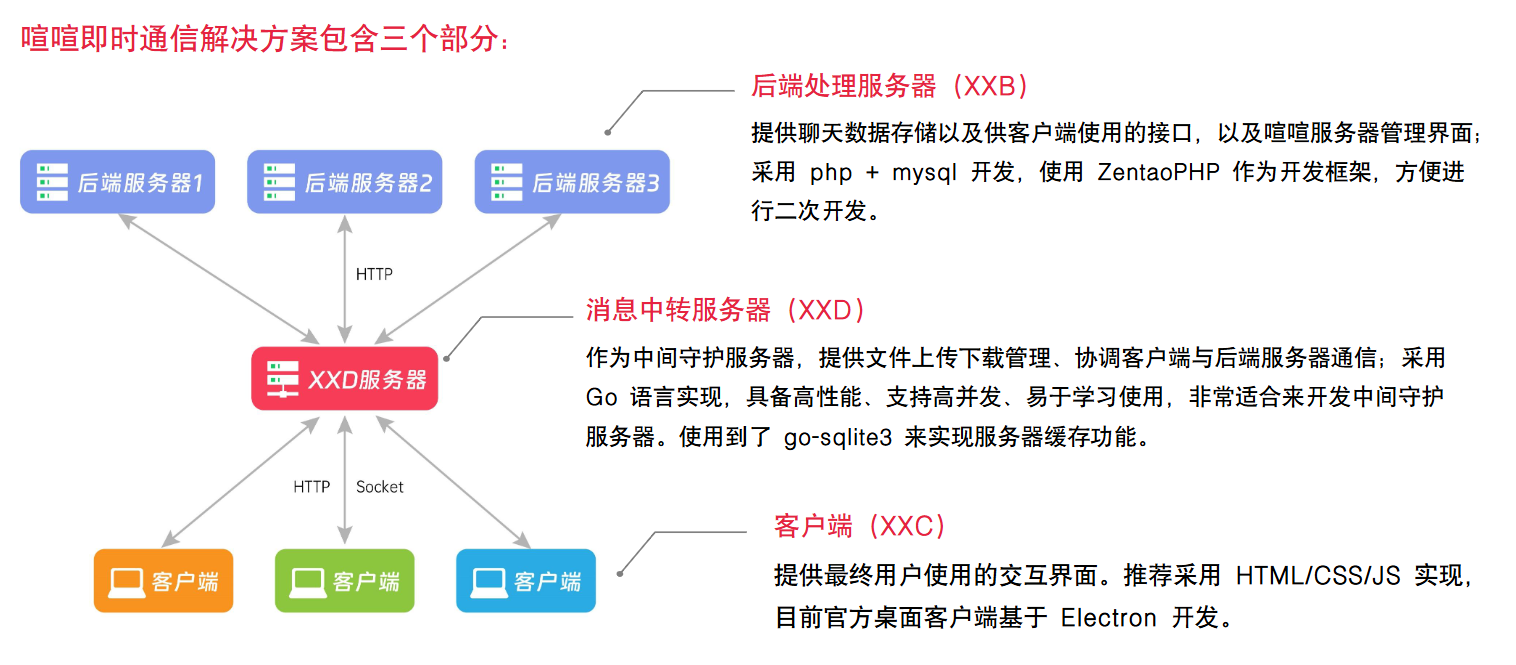
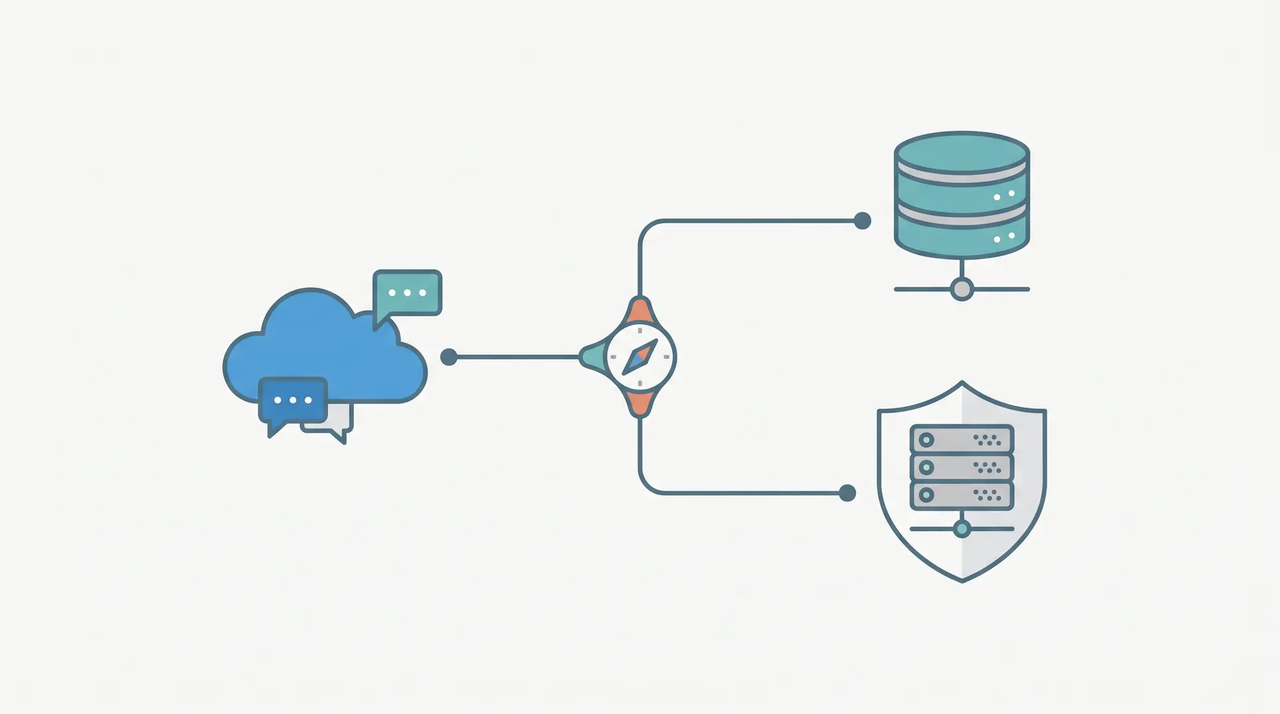
在架构设计上,系统采用分层解耦的组件化设计:后端处理服务器提供数据存储与管理功能,消息中转服务器基于 Go 语言开发,原生支持高并发场景,可支撑万人级用户同时在线,整体资源开销低、对服务器配置要求不高;客户端实现跨平台一致体验。通信过程采用严格的身份校验与加密机制,有效防范数据截获与非法模拟攻击,保障通信过程的安全稳定。
2. 开源可控与多版本支持
针对不同规模企业的需求,系统目前提供开源版本,可免费部署试用,核心服务端代码开放,企业可自行进行代码审计与安全性核验,及时发现并降低潜在安全风险;专业版提供更丰富的扩展接口与企业级管理能力,需求增加时可平滑升级、无额外迁移成本。
3. 深度集成与单点登录
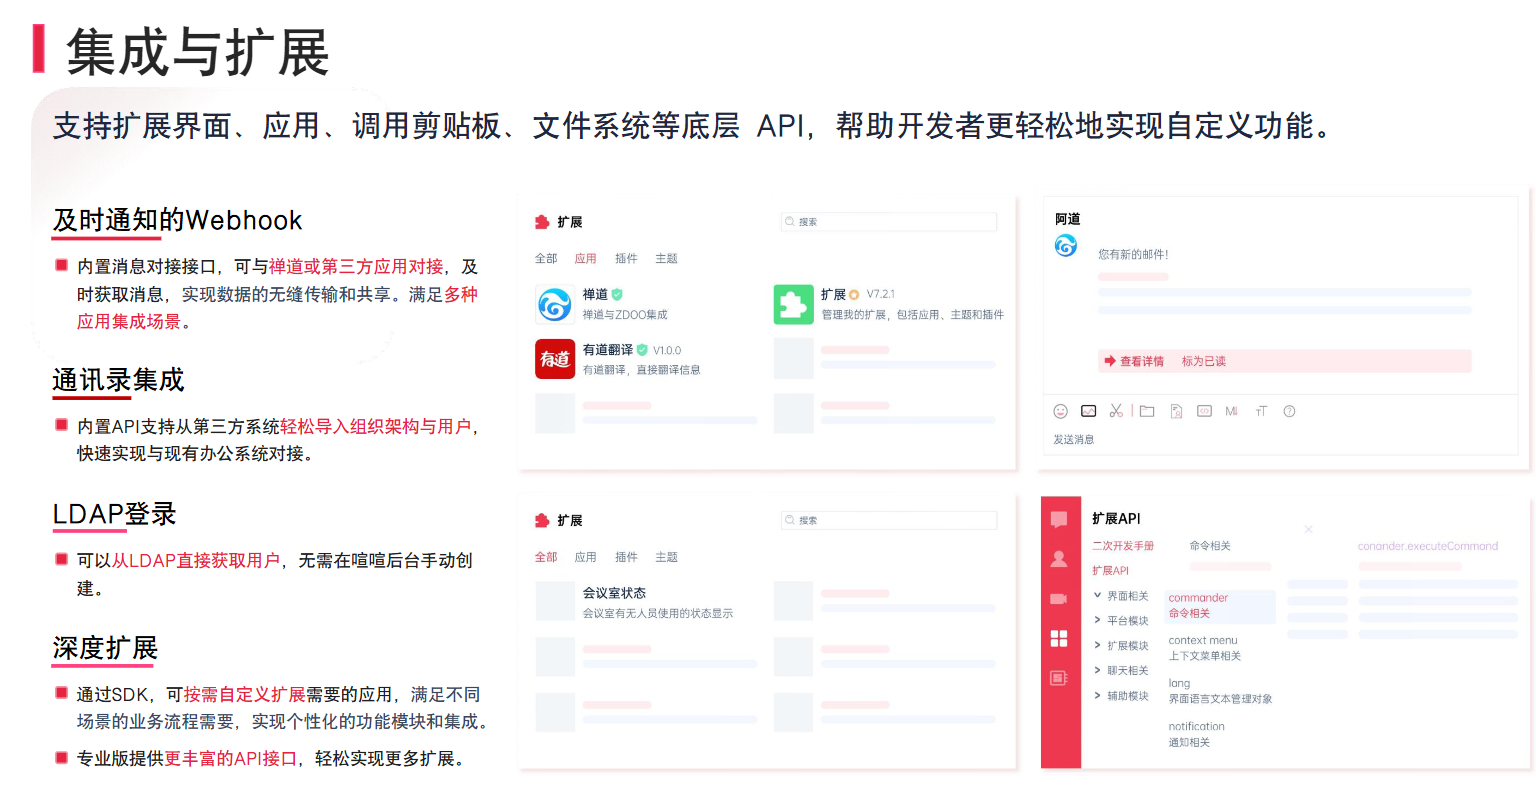
企业内部普遍存在多套业务系统。系统具备良好的集成能力,任何基于网页的应用系统均可集成到喧喧,通过单点登录实现统一入口。员工无需频繁切换账号即可直接访问第三方应用,提升协同效率。同时,系统与禅道项目管理软件深度打通,消息可直接转化为任务或待办,优化研发团队的协同体验。
四、 信创国产化适配与轻量化运维
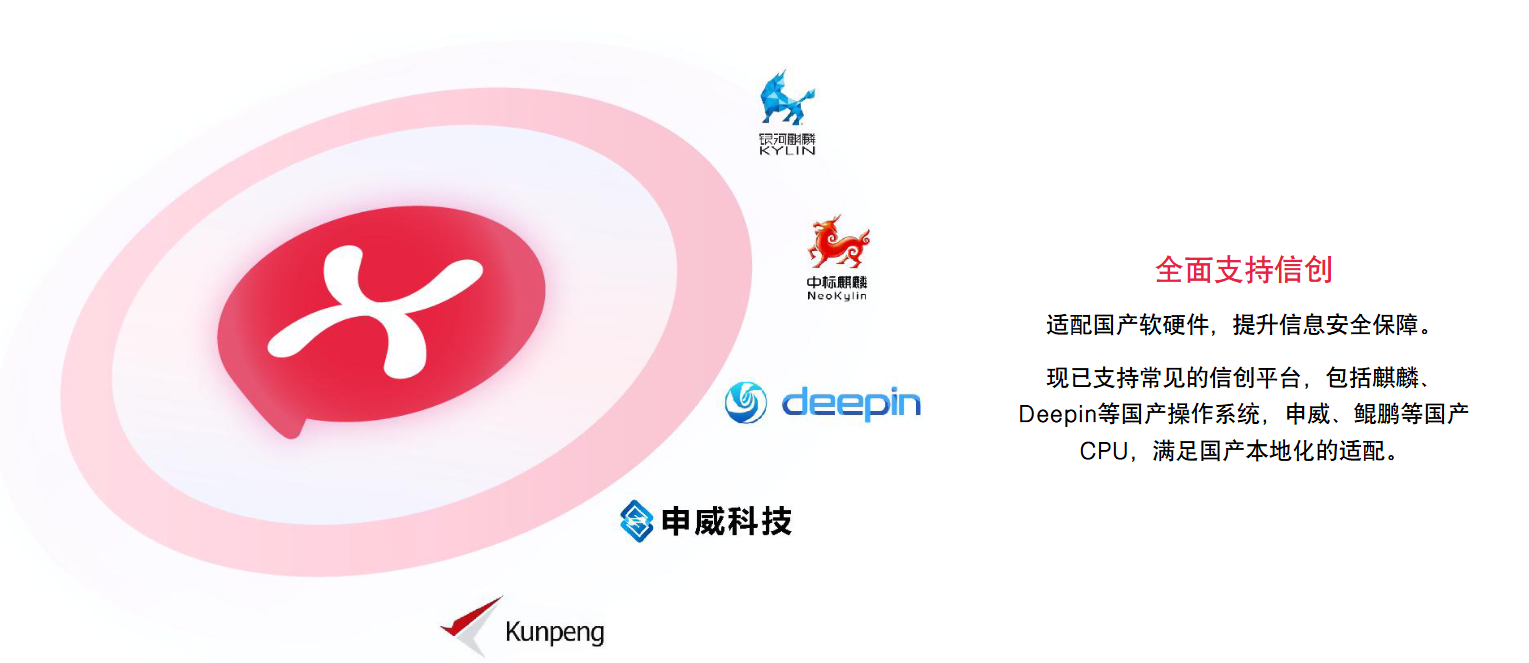
在国产化替代趋势下,选型 即时通讯软件时对软硬件兼容性提出了明确要求,私有化部署方案须能够平滑运行于国产化基础设施之上。
1. 支持信创生态
系统全面适配主流国产软硬件生态,支持麒麟、统信等国产操作系统,以及主流国产处理器架构,满足政企与国有企业在信创环境下的本地化部署需求。喧喧已获得统信证书、麒麟软件NeoCertify认证等权威信创适配认可。
2. 轻量化部署与资源占用
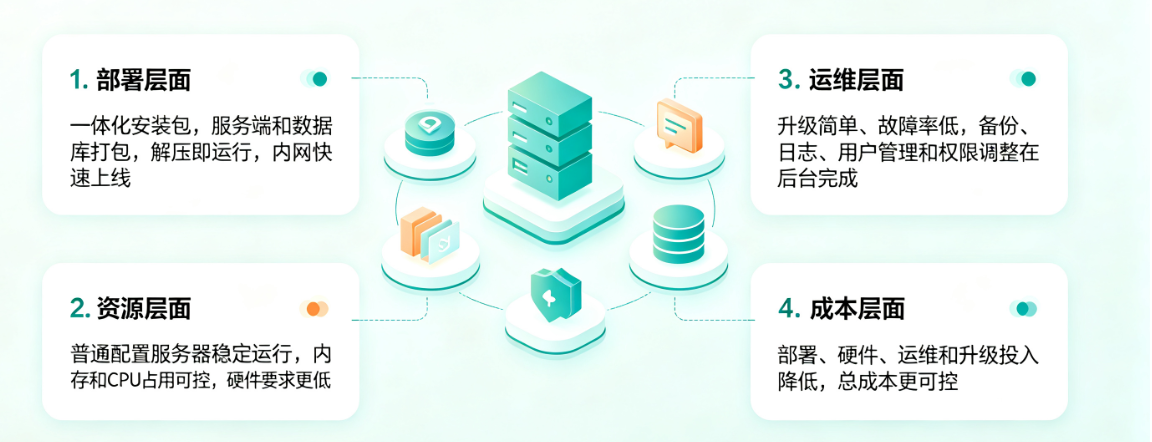
相较于重型协同平台,喧喧走的是轻量化部署路线——这里的"轻"指部署架构与资源占用轻,聊天、音视频、文件协同等企业通讯能力同样完整,不是功能上的减配。架构经过优化,在低配服务器资源下依然能流畅运行、支持快捷部署,降低企业硬件采购成本与运维门槛。
结语
数据主权已成为企业信息化建设不可逾越的红线。选择公有云还是私有化,本质是企业对核心数据资产掌控力与安全风险承受度的考量。
采用私有化部署,通讯数据保留在企业内部,配合 AES 256 位国际通用高级加密标准、严格的访问控制以及安全的架构设计,构建起坚实的信息安全防线。对于寻求自主可控与高效协同的企业而言,选用一款架构透明、支持信创适配且具备良好扩展性的私有化 即时通讯软件,将是企业数字化稳健前行的重要保障。

 获取方案
 联系我们
 社群交流