 下载体验
 体验Demo
服务器宕机是 IT 运维绕不开的挑战。企业即时通讯系统承载的不只是日常聊天,还有指令下达、文件流转、多端协作等关键业务——通讯一旦中断,内部协作会立刻受阻,重则造成业务停滞、信息暴露风险。再稳定的技术架构也无法保证永不出故障,要保障业务连续性,需要在架构、部署与运维层面提前建立严密的容灾与备份机制。
这篇文章将拆解企业级 IM 的灾备底层逻辑,并结合喧喧的组件架构,给出服务器宕机时的应对思路。
一、数据要掌控在自己手中
企业如果将核心数据完全托管在公共云平台,一旦遭遇大规模的网络故障或云端停摆,往往只能被动等待,存在极大的不可控风险,真正的容灾策略要求企业必须拥有对系统的完整控制权。
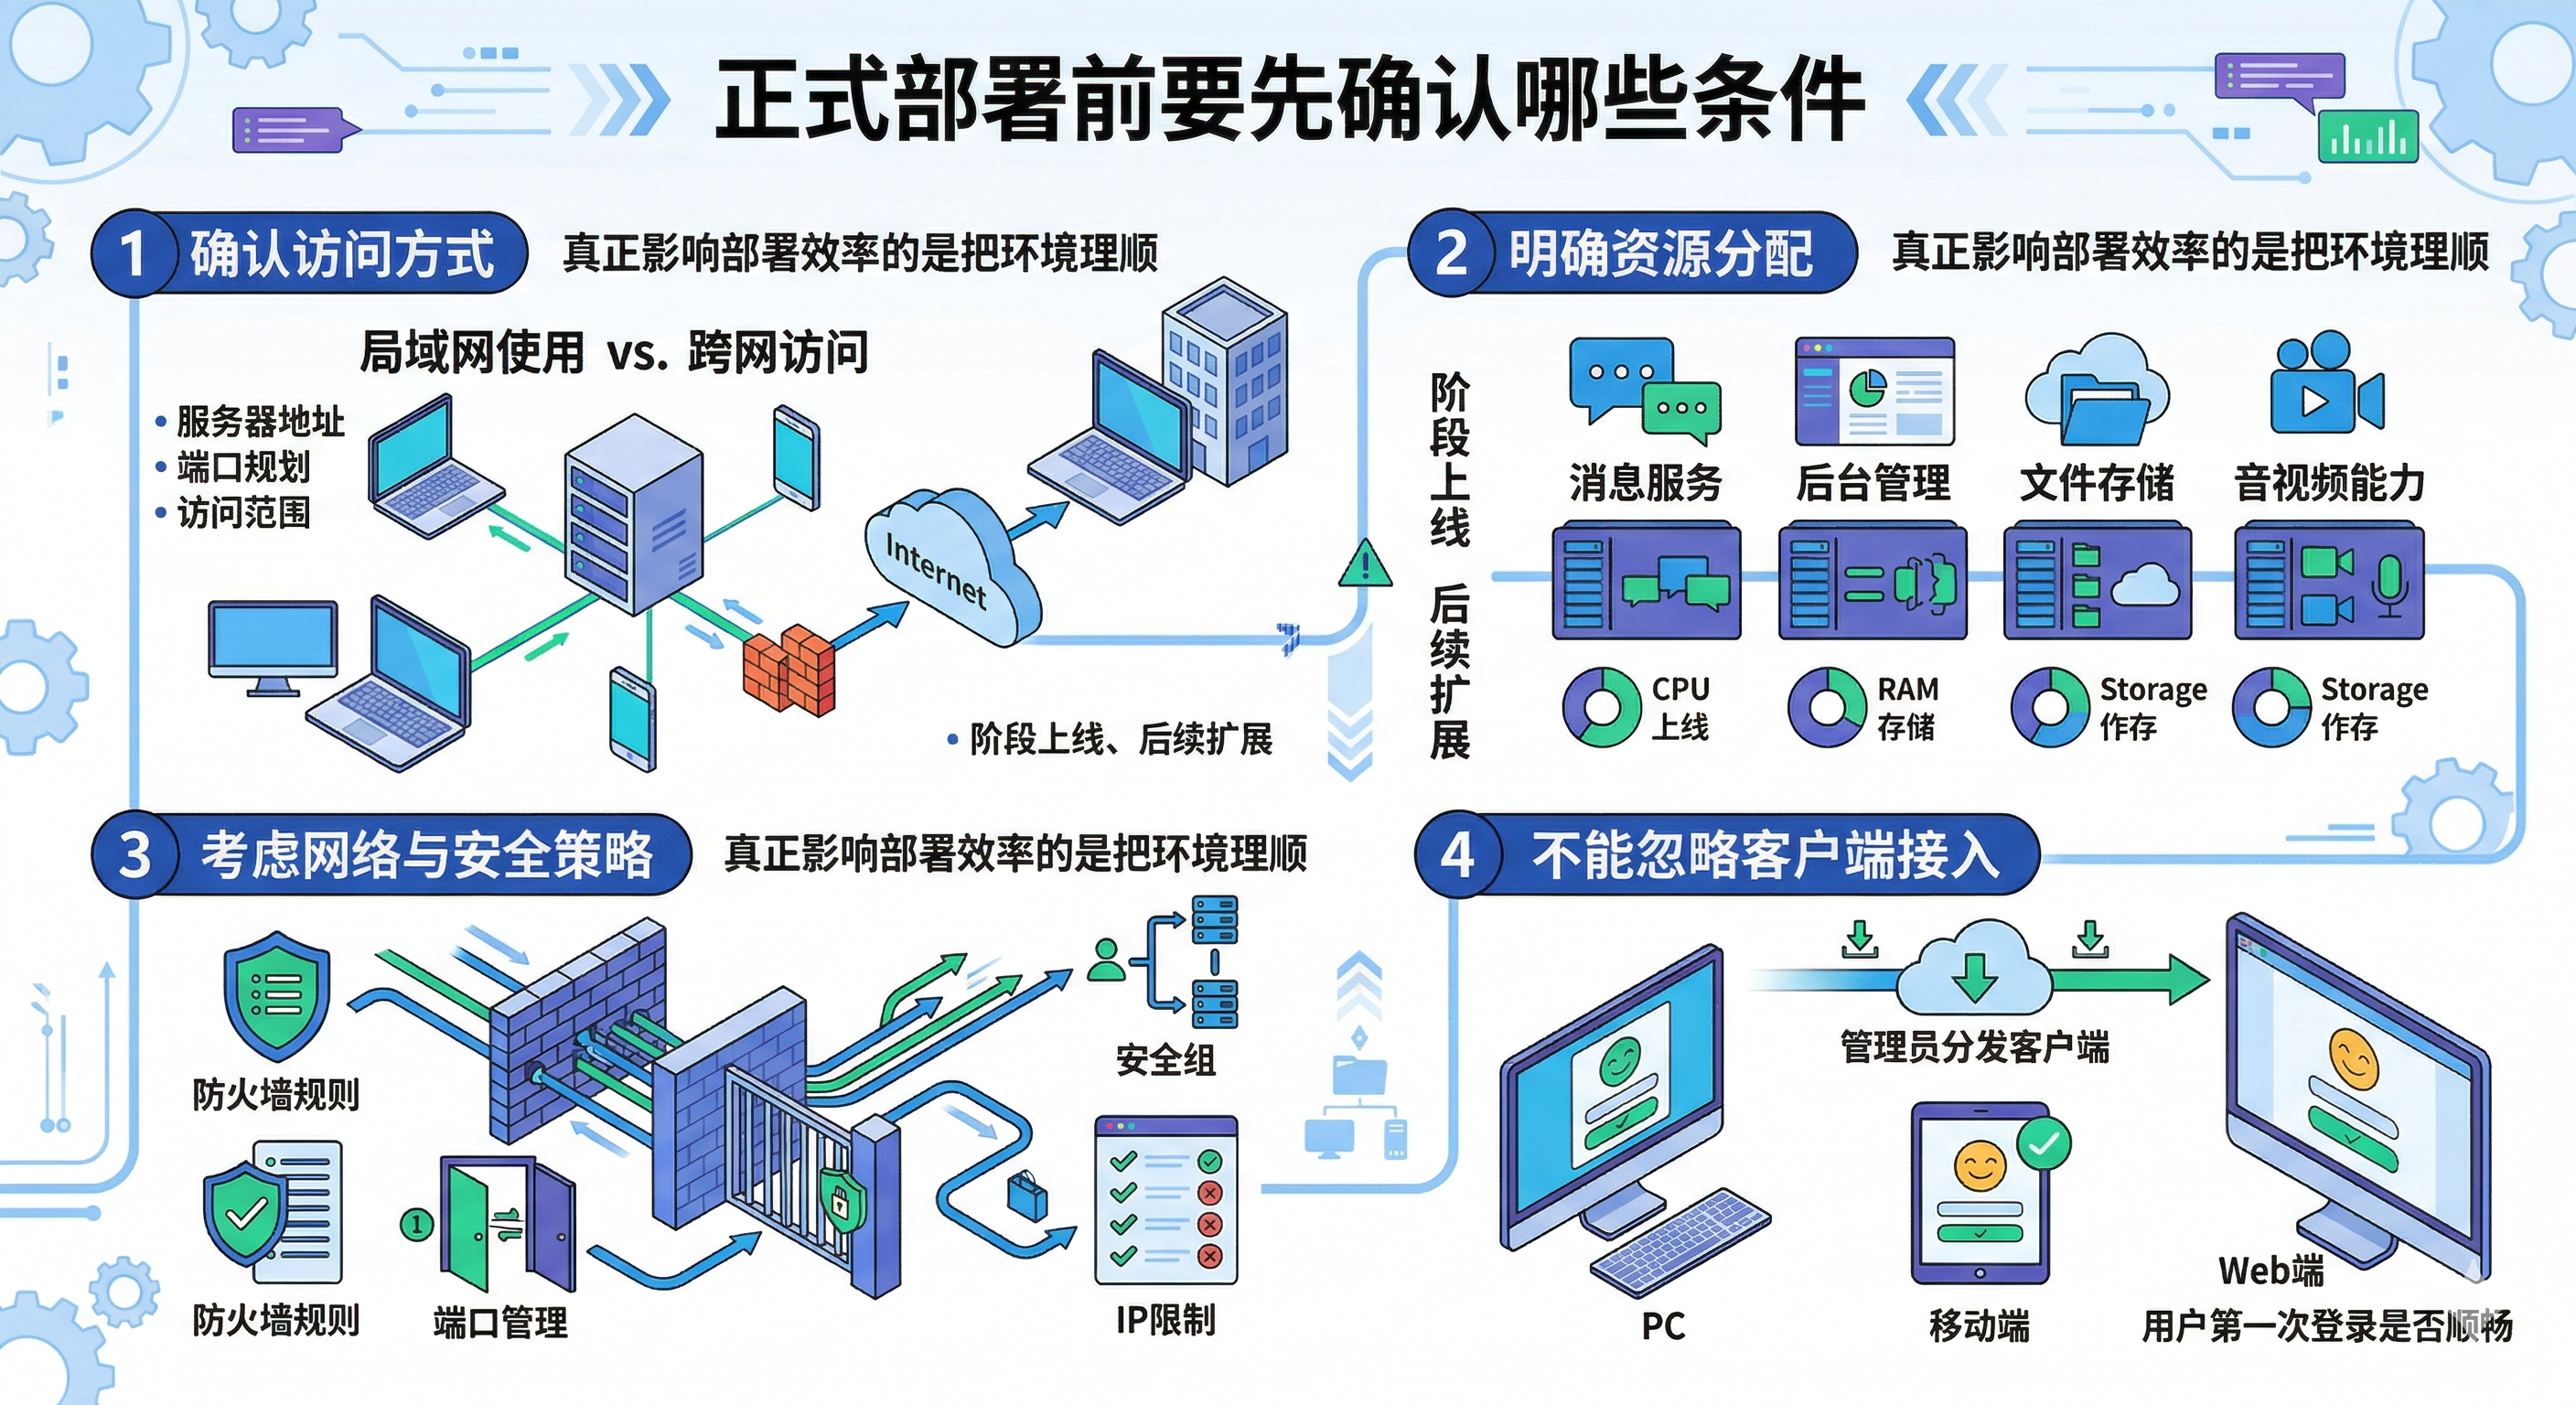
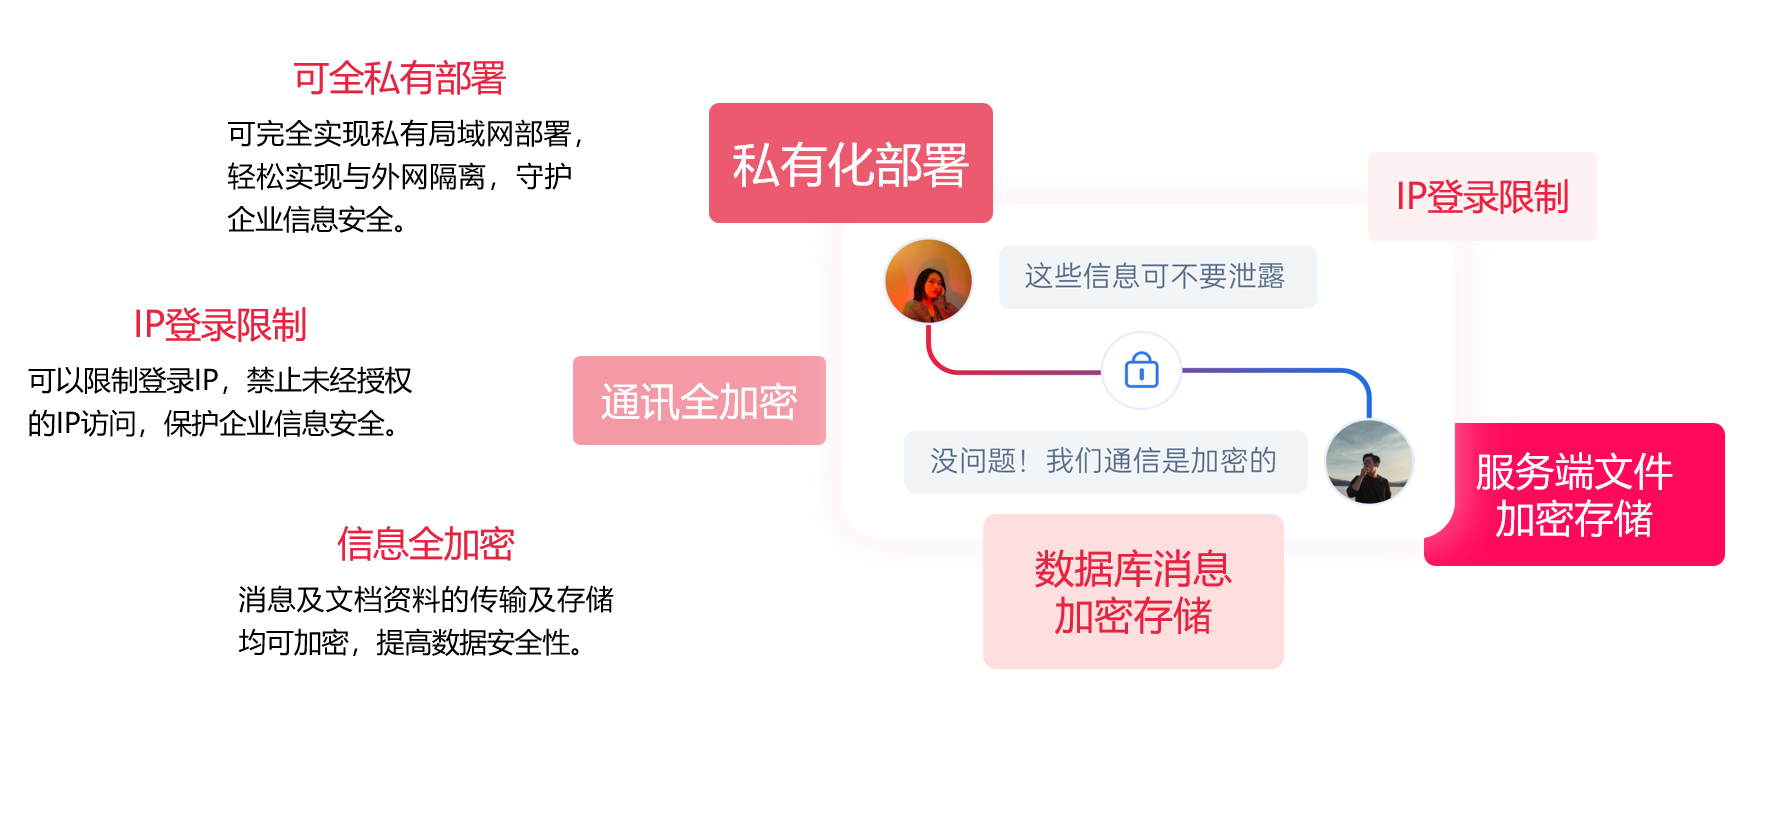
喧喧的底层安全逻辑建立在 私有化部署之上。企业将服务端直接部署在自有物理机或私有局域网内,从物理层面上实现与公网的隔离,这种专网部署模式是构建高安全级别灾备环境的基础。在局域网办公环境下,运维团队拥有最高级别的系统权限,能在操作系统底层去配置同步脚本或配置RAID磁盘阵列,将海量数据实时挂载到NAS存储设备上。
数据的安全性在灾难发生时尤为关键,如果宕机伴随物理服务器损毁,未加密的数据将面临极大的泄露风险。喧喧在核心层面实现了信息全加密,服务端的上传文件和底层数据库文本消息均采用高强度的加密存储技术。
系统还内置了 严格的 IP 登录限制机制,即使服务器遭遇极端物理入侵等意外,企业核心数据仍处于加密与访问受控的保护之下——数据主权掌握在企业自己手中,才是数据安全的底线。
二、组件分离的架构设计
评估一套IT灾备系统恢复能力的优劣主要依赖两个核心指标:
-
衡量允许丢失多少数据的恢复点目标 RPO
-
衡量允许业务中断多久的恢复时间目标 RTO
应对高并发引发的宕机,必须依赖优秀的底层组件架构来压缩这两个指标。
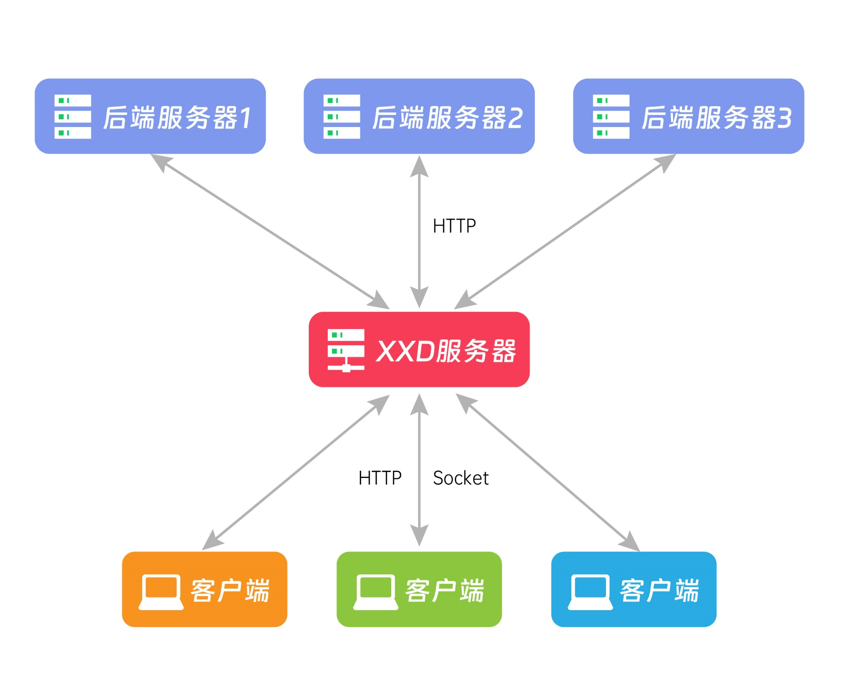
喧喧在技术架构设计上采用 组件分离模式,将系统划分为后端处理服务器、消息中转服务器和客户端。消息中转服务器作为协调客户端与后端通信的核心枢纽,采用高性能的Go语言独立开发并引入特定缓存技术。
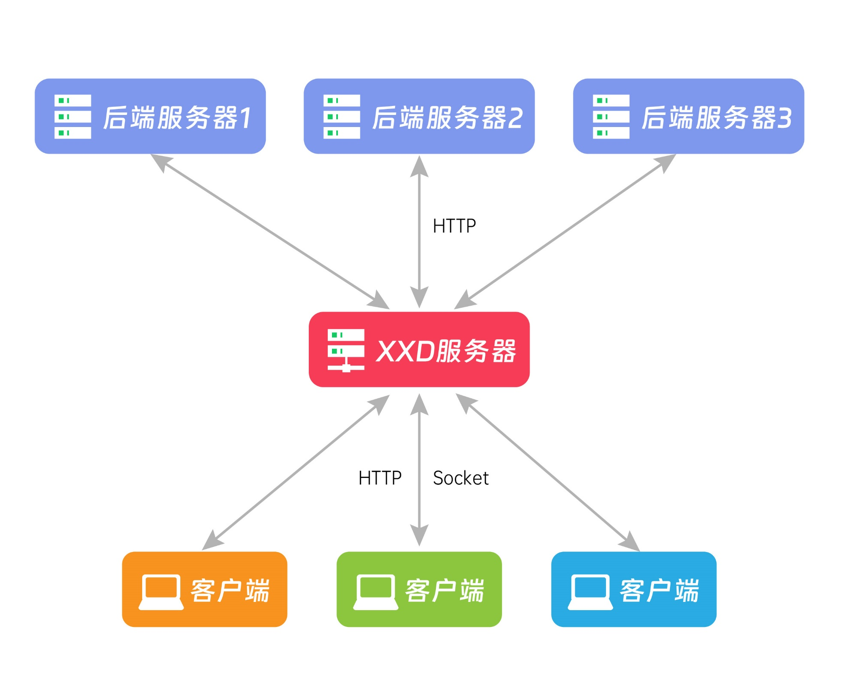
针对网络拥堵或服务器瞬时压力过载引发的局部断连,喧喧内置了强悍的 网络适应能力与 故障恢复机制。后端服务器发生短时故障时,中转服务器能起到缓冲作用,保障在线聊天客户端的连接稳定性。服务端故障排除并重启后,系统会迅速重新建立连接并自动同步缺失的增量数据。这种机制可以极大的减少数据丢失量,确保了高并发场景下通讯系统的韧性。
三、极短的恢复时间
硬件彻底损坏是灾备预案中必须面对的极端场景,主服务器损坏时,传统的抢修模式往往耗时漫长。此时备用环境的恢复速度直接决定了企业的损失规模。
相比之下,如果产品依赖较重的第三方中间件和较复杂的部署链路,出故障后的重启恢复往往要花很长时间。喧喧基于自研的 ZentaoPHP 体系,组件少、部署链路短,对服务器配置要求不高、资源占用低,恢复起来更快。
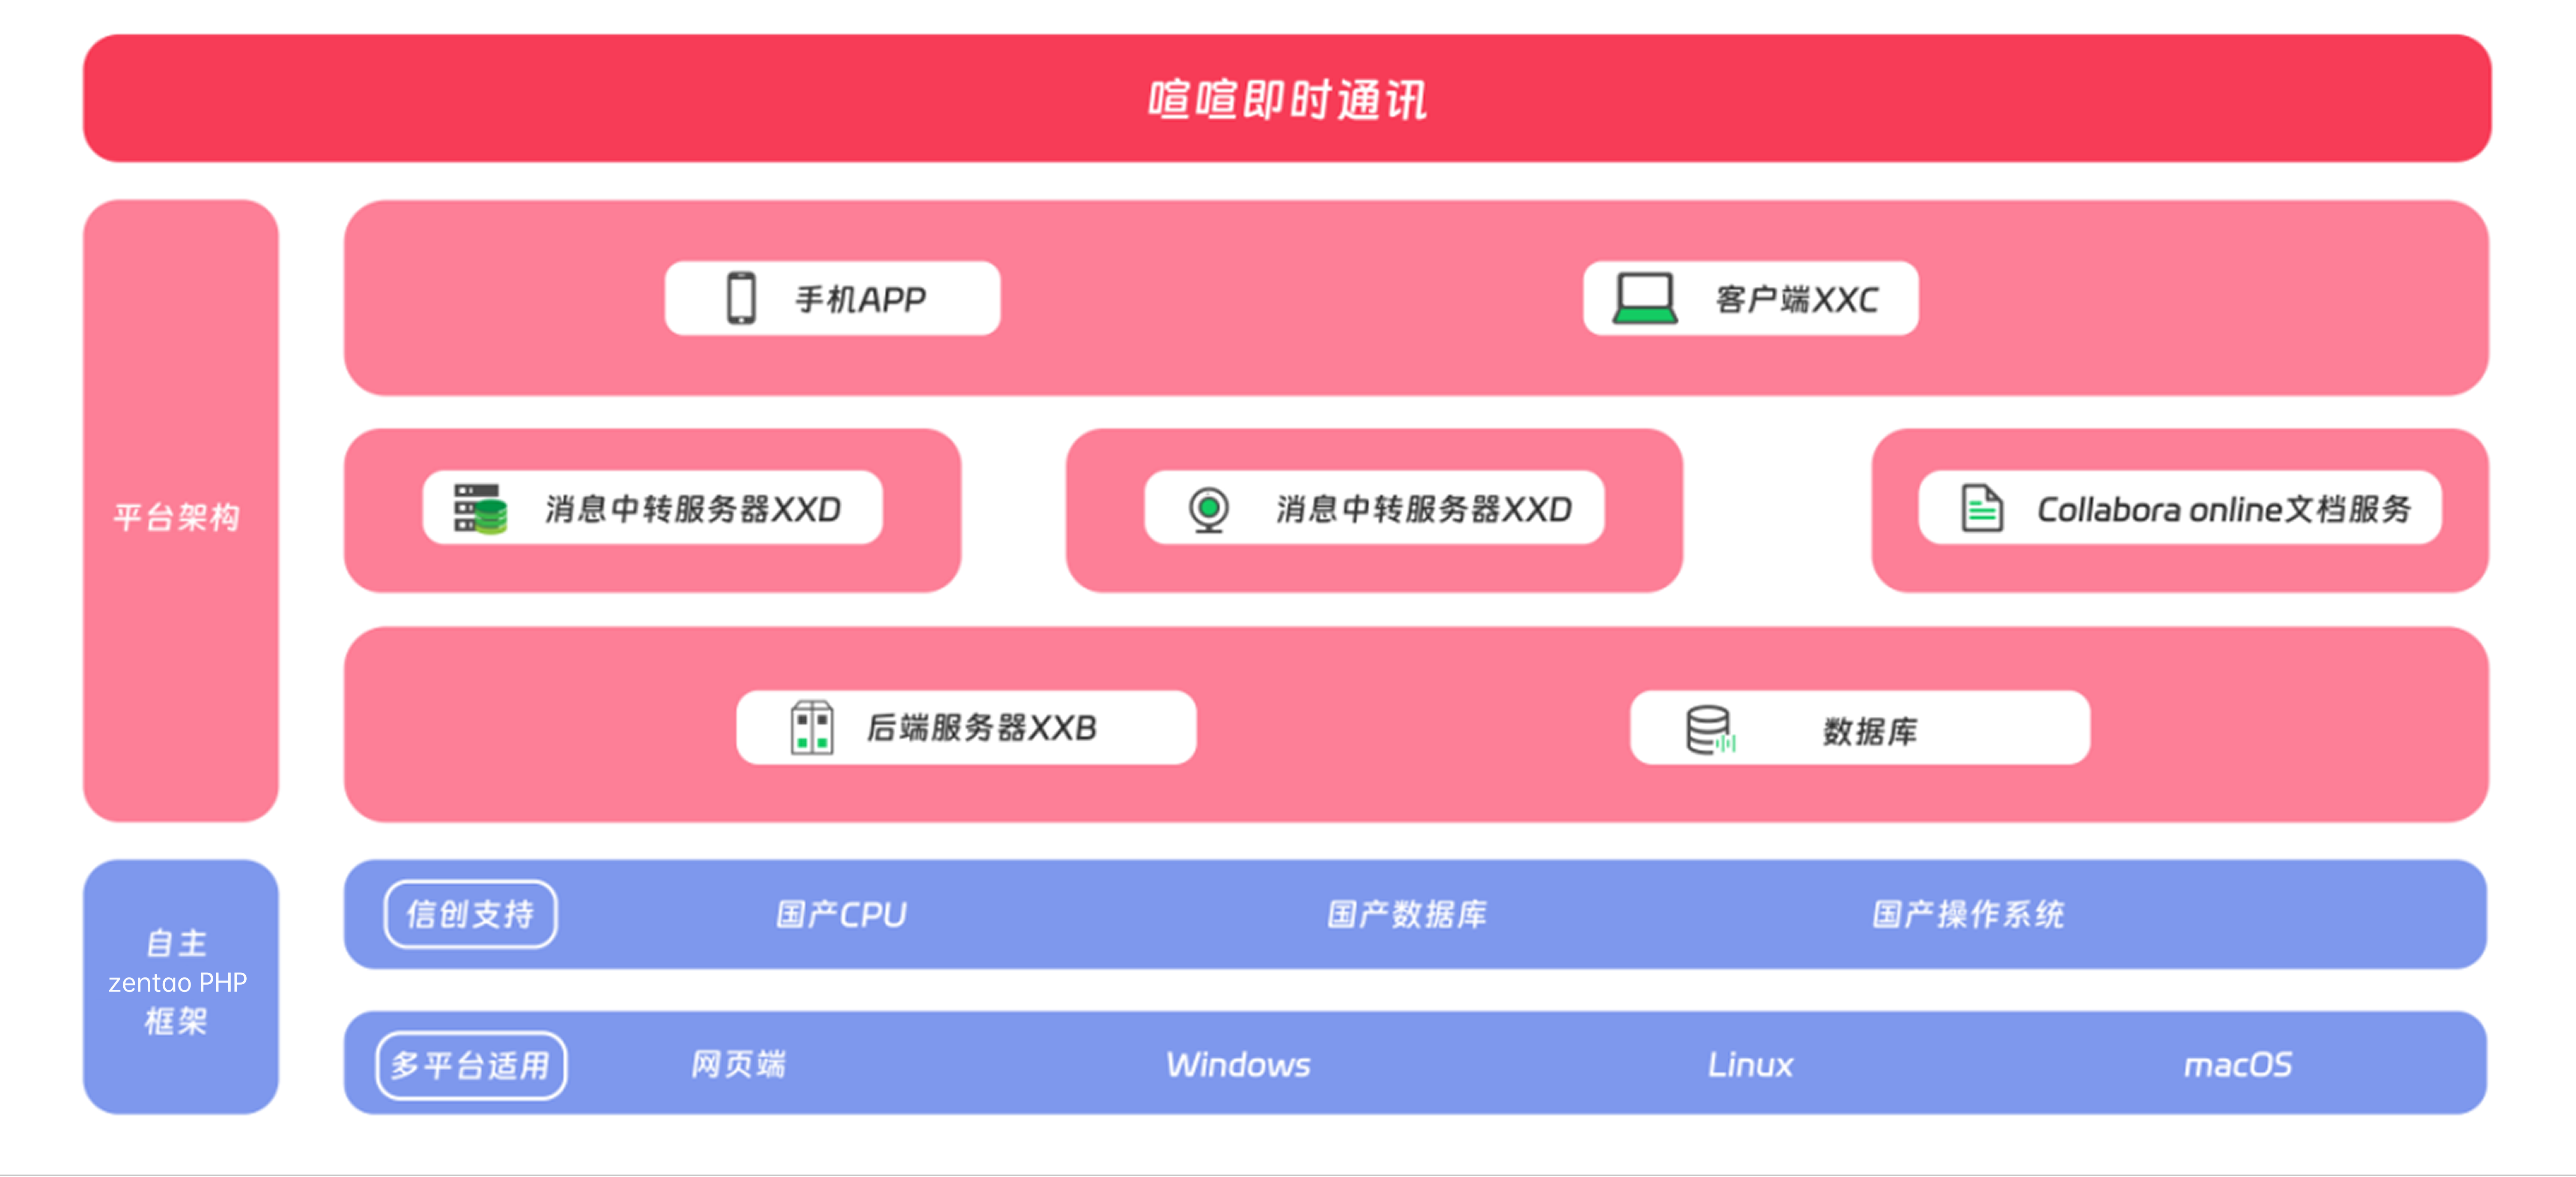
面对主服务器彻底宕机的突发事故,运维团队可以在预先准备的物理机或虚拟机上还原部署,很短的时间内即可完成基础通讯环境的安装与启动。接着将异地灾备机房定时同步过来的最新数据导入新环境,短时间内完成组织架构和历史记录的重建,喧喧这种轻量化的部署能力,能明显缩短系统的恢复时间。
四、全面支持信创生态
对于国企事业单位、军工院所及大型金融企业而言,灾备体系建设不仅要解决技术连续性问题,更面临着严苛的信创国产化要求。在构建标准的异地灾备机房时,主备机房往往会出于防范底层漏洞的目的,采用完全不同厂商的硬件设备与操作系统。如果通讯软件兼容性不足,异地容灾将沦为空谈。
喧喧在研发阶段就确立了全面支持信创生态的战略路线,系统现已深度适配银河麒麟、统信UOS、Deepin等各类主流国产操作系统,并兼容申威、鲲鹏等国产底层CPU架构。
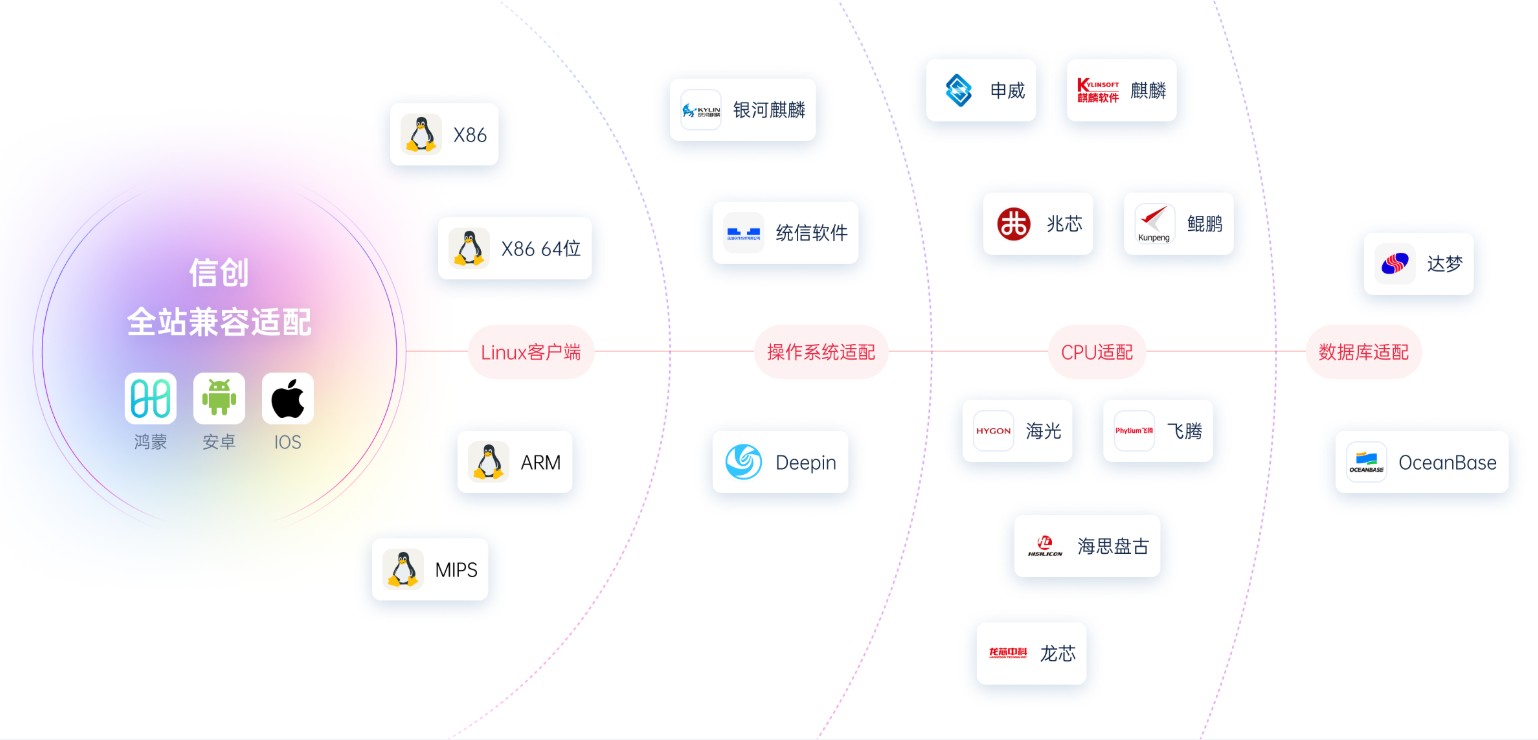
这种扩展性与兼容性可以让企业自由选择硬件设施——无论灾备机房的计算平台、处理器架构如何更迭,喧喧都能让服务端平稳移植运行,显著降低因软硬件环境不匹配导致的恢复失败风险,满足军工院所、政务、制造等行业对国产计算平台安全办公的需求。
五、构建预警与消息审计协同的安全生态
灾备体系不应止步于宕机后的被动补救,更需要将监控预警日常协同深度融合,让通讯系统不再只是聊天软件。
喧喧具备强大的集成与扩展能力。系统内置了及时通知的Webhook功能与丰富的底层扩展API接口。日常运维中企业可以将服务器的状态通过API实时接入内部的监控预警系统。一旦检测到负载异常飙升或节点无响应,系统即可向运维人员发出预警,实现故障前置干预。
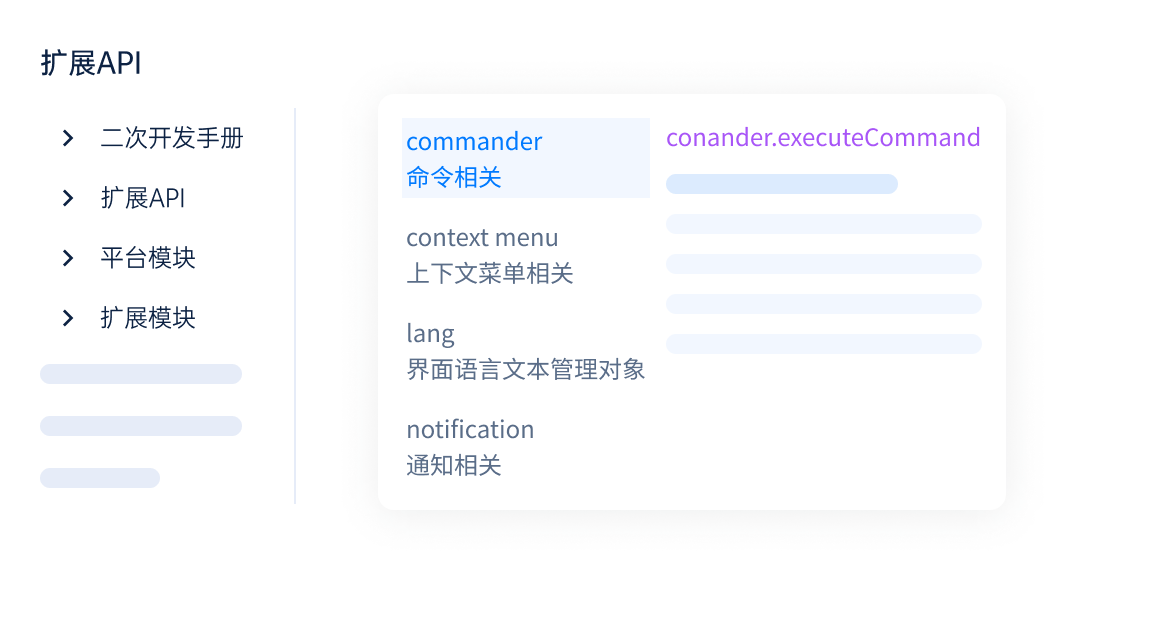
同时,针对军工院所与金融行业对数据追溯的需求,喧喧支持全方位的消息审计功能,配合客户端搜索机制,可在灾后复盘时快速定位关键信息。企业还可以通过底层 API 把 OA、ERP、指挥调度系统等集成到喧喧的应用模块中,既形成统一的信息平台,也降低单一节点宕机时的信息遗漏风险。
六、总结
在IT运维环境中,服务器宕机是必须要考虑的情况,应对这一威胁单纯的数据备份只是最基础的防线。
从端到端数据加密、高并发承载的组件架构、信创全栈适配,到快速轻量化部署,这些能力组合起来,才能更好地保障企业业务连续性。在选型与初期部署阶段,充分利用喧喧的私有化部署与高可扩展架构,把容灾逻辑落到数据备份、故障切换与恢复演练等具体环节。



 获取方案
 联系我们
 社群交流