本地部署即时通讯,服务器放在办公楼还是机房
从数据控制权、网络边界、可用性、运维和成本五个条件出发,比较办公楼普通办公区、独立小机房、企业标准机房与 IDC 托管的适用场景,并给出服务器落地检查清单。
预算批下来,软件也选好了,服务器买回来之后,项目经常卡在一个很具体的问题上:这台机器放哪儿?
有人觉得放在办公室角落省事,插上电、接上网就能用;也有人坚持必须进机房,理由是办公室断电、断网、温度高。两种说法都有道理,但都不完整。
本地部署即时通讯,服务器不是只有“办公楼”和“机房”两个选项。更实际的分法有四种:普通办公区、办公楼里的独立小机房、企业自建标准机房、IDC 托管机柜。选哪种,取决于你的网络边界、业务能停多久、数据合规要求和有没有人长期维护。
先给结论: 普通办公区不适合长期放生产服务器。 纯内网、服务器数量不多、业务能接受短时中断,可以把办公楼里的独立小机房做好;需要手机或外网访问、多地点办公、业务不能长时间中断,又没有 24 小时设施运维,优先考虑专业机房或 IDC 托管;涉密或要求物理隔离的网络,通常要在园区内或指定的隔离环境自建合规机房。
本地部署,讲的是数据控制权,不是门牌号
很多人把本地部署理解成“服务器必须放在自己办公楼里”。这个理解只说对了一半。
本地部署也常叫 私有化部署,核心是软件装在企业自己控制的服务器上,消息、文件、组织架构数据由企业掌握,不经过第三方公有云。服务器的物理位置可以在办公楼、企业机房、IDC 托管机柜,也可以是企业专属云。
把服务器托管到 IDC,如果机器是企业独占的、数据由企业控制、访问和运维权限也在企业手里, 广义上仍然属于私有化部署。但它和“数据不出园区”不是一回事。涉密网络、行业监管要求数据物理隔离的单位,不能把托管直接等同于合规,要先看监管口径和内部制度。
标题里的“机房”也要分清。它可能是办公楼内自己隔出来的小机房,也可能是外部专业数据中心。两者在供电、制冷、消防、运维上的差距,比很多人想象的大。
先看五个条件,再决定放哪里
服务器尺寸、品牌、配置当然要看,但决定放哪里的,通常是下面五个条件。
- 业务能停多久:IM 只影响内部沟通,还是承载生产告警、审批、调度?停机一小时和停机一分钟,对供电、制冷、网络冗余的要求差别很大。
- 用户从哪里连:只在办公楼内网用,还是要在手机、家里、分支机构访问?这决定服务器要不要公网入口,以及机房和办公网之间要不要专线或 VPN。
- 数据和合规边界:数据能不能离开园区?是否要求物理隔离、独立审计、出入记录?这条往往直接排除商业 IDC 托管。
- 有没有人长期维护:供电、空调、消防、门禁、备份、补丁,出了故障谁在半夜处理?没有专职运维,自建机房的风险会被低估。
- 钱怎么花,扩不扩容:自建是前期投入加长期人力,托管是按机柜、电力、带宽付费。比较时看五年总成本,不要只比第一年。
这五个问题没有标准答案,但可以 先排除明显不合适的选项,再比较剩下的。比如要求物理隔离,就不用考虑商业 IDC;没有运维人员,就不建议在办公楼里自己搭一间标准机房。
办公楼普通办公区,为什么不适合长期放服务器
把服务器放在工位旁边、杂物间或没有空调的角落,短期能跑,长期问题会陆续出现。
- 供电不是为服务器设计的:办公电路通常和空调、复印机、饮水机共用,缺少 UPS 和独立回路。一次跳闸可能让数据库来不及正常关闭,电压波动也会影响电源和硬盘寿命。
- 散热和湿度不受控:办公空调按人体舒适度设计,下班后可能关闭,服务器热量却持续产生。温度升高后,服务器风扇会提速,灰尘和潮气也会加速硬件老化。
- 噪音和粉尘影响办公:服务器长时间运行的风扇噪音不适合放在人员密集区域。办公区的地毯、纸张和人员走动带来的粉尘,也会进入机箱和风扇。
- 门禁和消防不到位:普通房间的锁、监控和消防措施,通常按办公场景配置。清洁人员、访客、维修人员都可能接触到设备,漏水管道和喷淋头也是常见隐患。
- 网络和运维没有冗余:办公交换机、单条宽带、临时插线板,出了问题只能等发现再处理。没有环境监控和告警,故障往往在业务受影响之后才暴露。
这不是说办公室里绝对不能放服务器。临时 POC、非关键业务、单台低功耗设备,做好基础防护可以短时间用。但把它当生产环境,风险会随着用户量和业务依赖度上升。 如果只能放办公楼,至少要把普通办公区升级成独立小机房,而不是继续放在工位旁边。
办公楼里的独立小机房,什么条件下够用
独立小机房不是腾个房间、装台空调那么简单。它要满足几个硬条件,缺一项都可能在某个夏天或某次停电时暴露出来。
- 房间独立、可锁,远离水源和易燃物,墙体、门体有防火能力,地面能承重。
- 独立配电回路,配 UPS 和防雷接地。UPS 后备时间按停电频率和发电机启动时间倒推;没有发电机,就按安全关机所需时间配置。
- 制冷要能覆盖服务器发热量,建议有两台空调轮换或备份。按 GB 50174-2017《数据中心设计规范》,冷通道或机柜进风温度控制在 18℃~27℃,相对湿度不大于 60%,露点 5.5℃~15℃,并做温湿度监测。
- 消防用烟感加气体灭火,不要把喷淋头直接装在机柜上方;有条件再做漏水检测。
- 门禁、监控、出入记录齐全,机柜上锁,钥匙和权限有人负责。
- 网络有双上行或至少可快速切换的备用链路,业务网、管理网、办公网做隔离,管理后台不直接暴露到公网。
- 有日常巡检和告警,磁盘、电源、风扇、UPS、空调、温湿度、漏水都能被发现。
这些条件都满足,小机房可以承载纯内网、服务器数量不多、业务能接受短时中断的即时通讯。 它的优势是离用户近、延迟低、数据在园区内、运维人员到现场快。内网即时通讯服务器放在这里,比放到外部机房再拉专线更容易控制网络边界。
如果做不到,尤其是没有独立房间、没有 UPS、没有 24 小时告警,就不要把它当成生产机房。小机房适合“内部用、可短时恢复”的场景,不适合外网访问、多地点办公和 24 小时不能停的业务。
专业机房或 IDC 托管,能解决什么,不能解决什么
专业机房和 IDC 托管,也就是常说的机房托管,卖的不是一台更贵的服务器,而是设施和运维能力。
它们通常能提供双路市电、UPS、柴油发电机、精密空调、冷热通道、气体灭火、门禁监控和 7×24 值守。机柜、电力、带宽可以按需租用,扩容比自建快。对没有设施团队、又需要稳定运行的组织,这些能力很难在办公楼里补齐。
但 托管不是把责任全交出去。系统漏洞、弱口令、权限混乱、数据备份、应用层加密,仍然由企业自己负责。托管方通常只负责基础设施和网络到机柜,服务器上的操作系统、IM 服务、数据库、日志,都要企业自己维护。
数据物理位置在第三方,也是一个绕不开的问题。涉及物理隔离、涉密或行业监管时,要先确认是否允许把服务器放在商业 IDC。如果办公网是纯内网,服务器放到 IDC 后,办公网和 IDC 之间还要专线或 VPN,这会带来延迟、带宽和网络边界的新问题。
成本上,托管把一次性建设变成按月付费,但机柜、电力、带宽、专线、远程支持都要算进去。访问量不大、业务稳定、已有合格机房时,自建可能更合适;规模在变、没有设施团队、需要外网访问时,托管的弹性更有价值。不要只比第一年的账单。
四种场景,对号入座
把上面的条件放到具体场景里,选择会清楚很多。
| 场景 | 更合适的位置 | 关键前提 |
|---|---|---|
| 纯内网办公,服务器数量少,业务可短时中断,园区内有独立房间和基础运维 | 办公楼独立小机房 | 独立配电、UPS、制冷、门禁、消防、监控、备份齐全 |
| 需要手机、家里或分支机构访问,业务不能长时间中断,没有 24 小时设施运维 | 专业机房或 IDC 托管 | 专线或 VPN 连通办公网,应用层安全和备份由企业负责 |
| 多地点、多系统集成、业务连续性要求高 | 企业标准机房或 IDC 托管,多地点分别接入 | 统一网络规划、监控、备份和应急流程 |
| 涉密、物理隔离、监管要求数据不出园区 | 园区内自建合规机房 | 按内部安全制度和监管要求建设,不使用商业托管 |
普通办公区不在推荐列表里,只适合临时测试或非关键用途。
如果拿不准,我通常建议先做一轮小规模 POC。把服务器放在一个能满足基本条件的小机房或托管机柜,跑一段时间,观察高峰期的 CPU、内存、磁盘、带宽、掉线和恢复情况,再决定长期位置。不要为了省一间房,把生产系统一直放在工位旁边。
位置定了,这六件事还要落实
机房选址只是第一步。下面六件事没做好,再好的机房也会出问题。
- 备份和恢复演练:数据库、文件、配置都要备份,全量加增量,定期做一次真实恢复。没有演练过的备份,不能算可用。
- 监控和告警:电源、UPS、温湿度、漏水、磁盘、进程、消息中转、网络都要有告警,告警要有人接。
- 网络和端口:按 官方安装升级手册放行端口,喧喧IM 需要 11443 和 11444 TCP;管理后台不要直接暴露公网,能用 IP 白名单或 VPN 就加上。
- 账号和权限:管理员账号和日常账号分开,离职即时回收,按最小权限授权;有 LDAP/AD 的用目录同步,减少漏删。
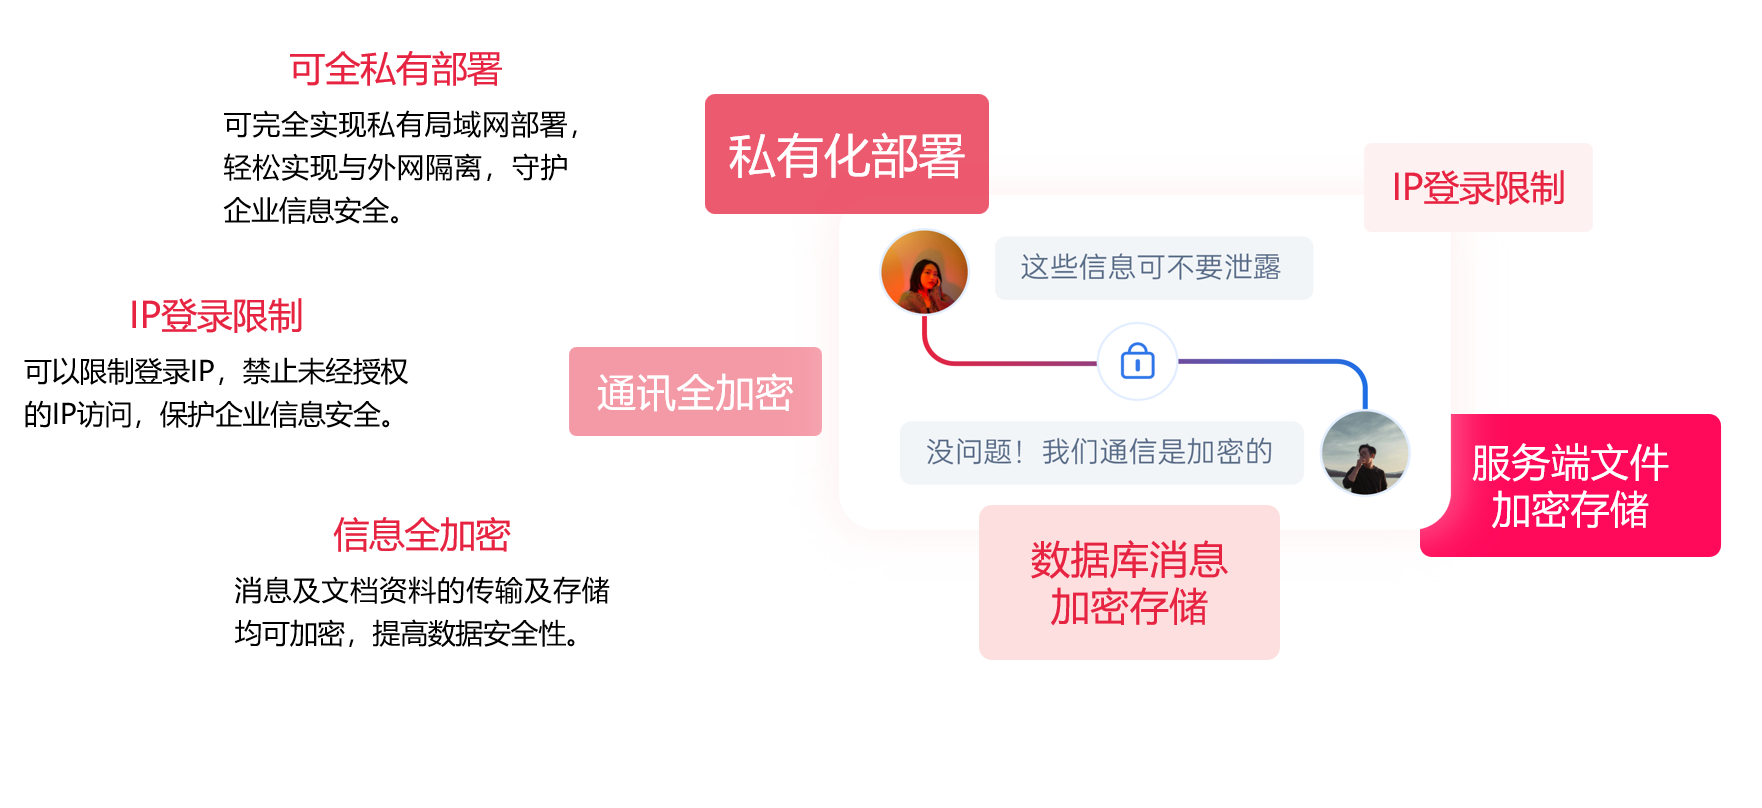
- 加密和审计:传输和服务端文件加密,消息在数据库中加密存储;审计日志的留存范围按行业要求定,别把审计当成事后补丁。
- 变更和文档:升级前先在测试环境验证,备份、回滚方案写好;资产清单、网络图、联系人、应急流程放在团队能看到的地方。
这六件事与服务器放在哪里无关,放在办公楼要做,放在 IDC 也要做。
用喧喧IM举例:软件侧要跟机房条件对齐
如果你选的是喧喧IM 这类私有化部署 IM,部署位置确定后,软件侧还有几个点要和机房条件对齐。
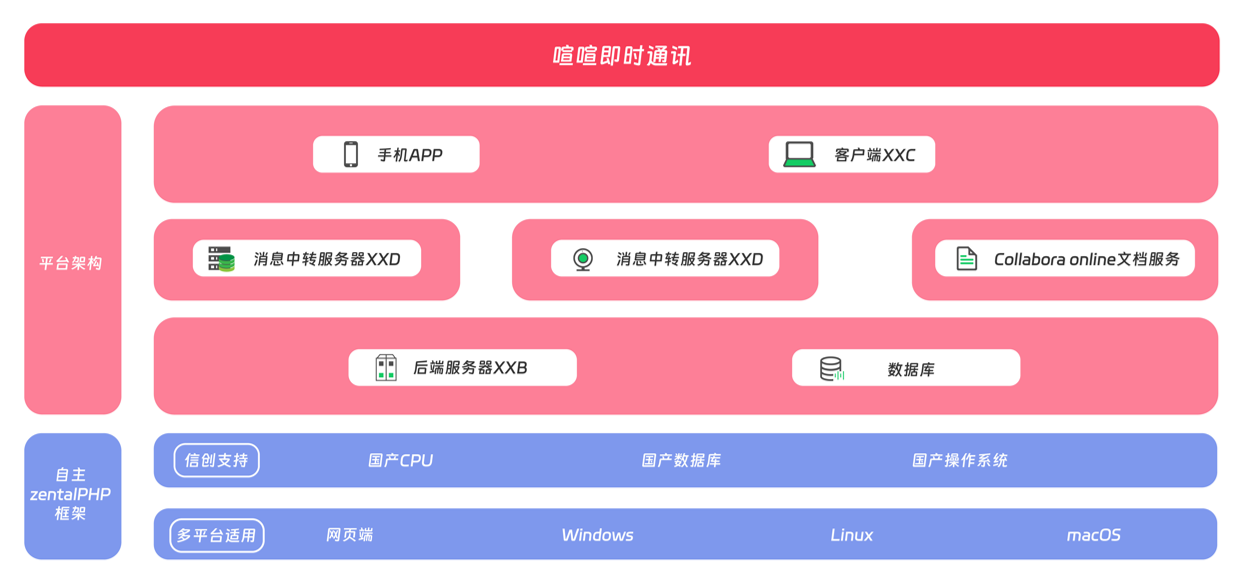
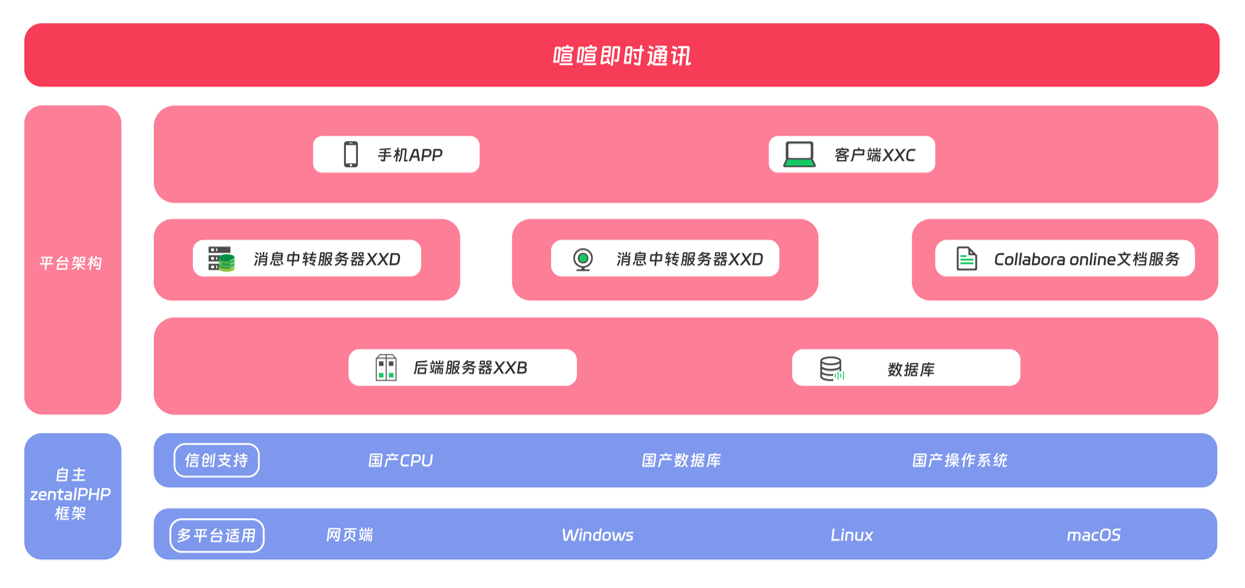
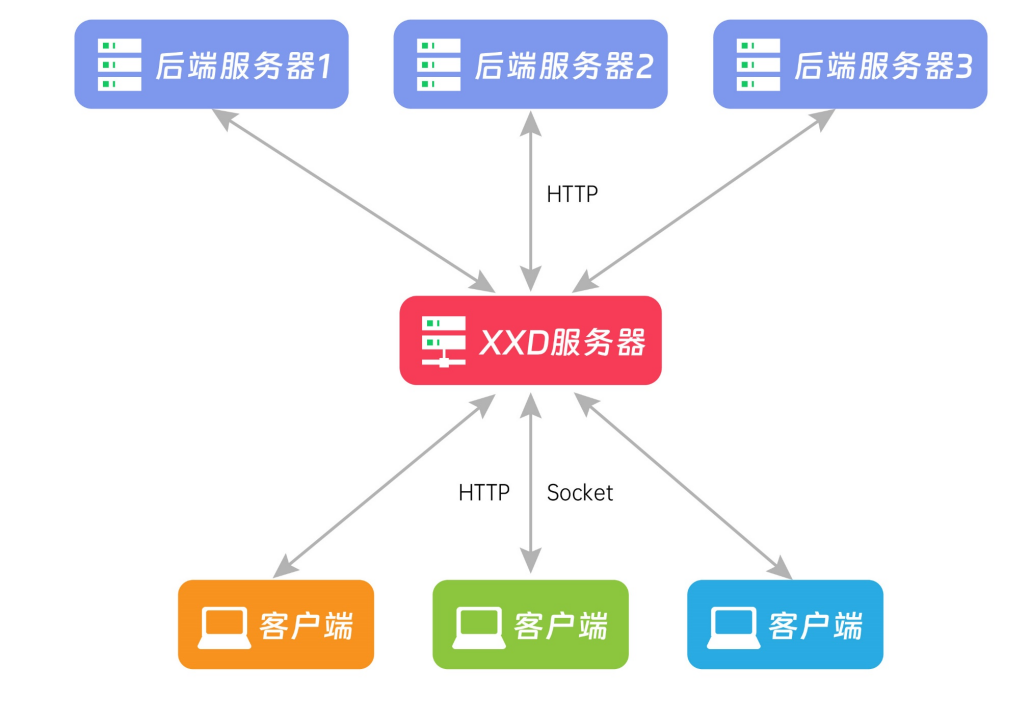
喧喧IM 的服务端由业务服务端 XXB 和消息中转服务 XXD 组成,两个都要部署。只装一个,常见现象是能登录但收不到消息。
官方给的 5000 人以下参考配置是 XXB、XXD 各 16G 内存、8 核以上 CPU;音视频服务器 8 核以上。带宽按并发路数估算,音频会议每人约 0.5Mbps,音视频会议每人约 1Mbps。实际配置按峰值在线人数和附件量往上加,不要按注册人数卡着配。
网络环境支持两种:服务器具备公网 IP,客户端通过公网访问;或者企业只允许内网访问,服务器不连外网,所有客户端都在内网。需要手机或外网访问时,先确认公网入口、防火墙和访问控制怎么做,如果要用其他网络架构,先和厂商确认兼容性,不要私自加一层未经验证的映射。
部署包有 Windows 和 Linux 一键安装包,内置运行依赖,适合内网离线环境。开源版可以自行下载部署,专业版提供信创适配和更完整的安全能力,具体差异可以对照 版本与购买页面。
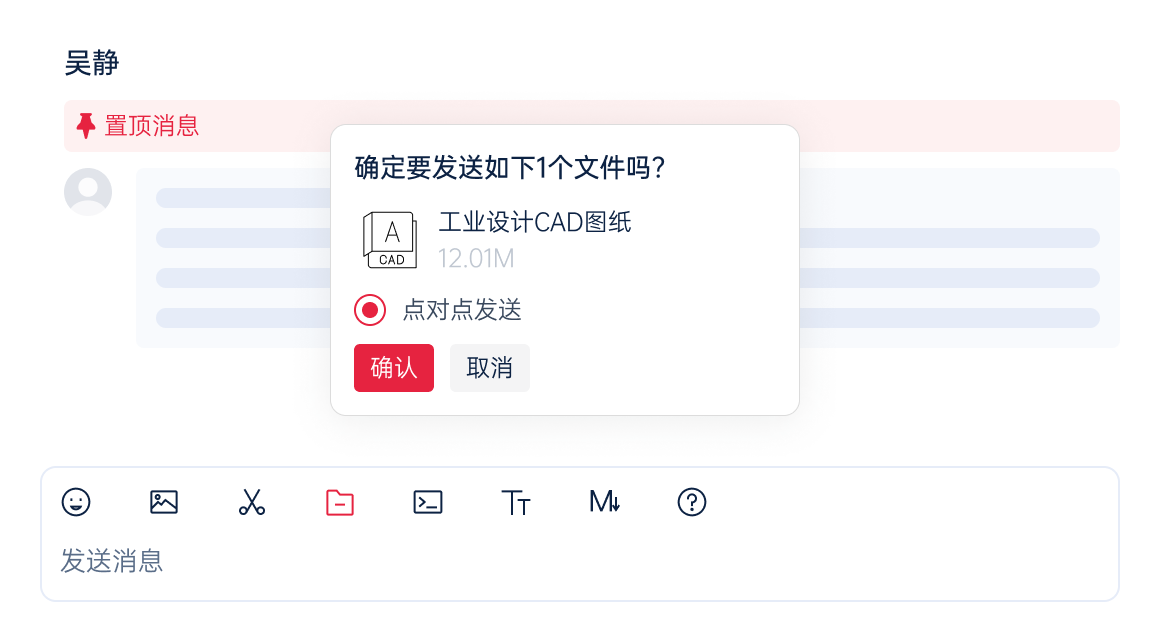
安全能力上,传输和服务端文件采用 AES 256 位加密,消息在数据库中加密存储;IP 登录限制、组织隔离、界面水印、LDAP 认证等能力要按版本确认, 通讯安全页面有更细的说明。 这些解决的是软件层的问题,电力、制冷、消防、门禁仍然要靠机房条件。
常见问题
本地部署即时通讯一定要放机房吗?
不一定。普通办公区不建议长期放生产服务器;纯内网、服务器数量不多、业务能接受短时中断,可以把办公楼里的独立小机房做好;需要外网访问、多地点办公或 24 小时不能停,优先考虑专业机房或 IDC 托管。
服务器放在办公室,先补什么?
先补独立配电和 UPS,再补制冷和独立房间。门禁、消防、温湿度告警、备份和恢复演练也要跟上。只买一台 UPS 放在工位旁边,解决不了散热、粉尘和物理安全问题。
托管到 IDC 还算本地部署吗?
看你怎么定义。机器是企业独占的、数据由企业控制、权限在企业手里,广义上仍然属于私有化部署。但要求数据物理隔离、涉密或行业监管明确的单位,不能把商业托管直接当成合规方案,要先确认监管口径。
纯内网环境,服务器放在哪里?
放在企业内网可控的机房里,建议是独立小机房或园区标准机房,不要放在普通办公区。纯内网不需要公网 IP,但要保证供电、制冷、门禁、消防和备份。把服务器放到外部 IDC 再拉专线,属于另一种网络架构,是否满足物理隔离要求要单独判断。
即时通讯服务器需要公网 IP 吗?
只在内部网络使用,不需要。需要手机、家里或分支机构直接访问,才需要公网入口,或者通过 VPN 接入。公网 IP 会增加暴露面,防火墙、访问控制、IP 白名单和补丁管理要同步做好。
机房温度湿度控制在多少?
可以参考 GB 50174-2017《数据中心设计规范》:冷通道或机柜进风温度 18℃~27℃,相对湿度不大于 60%,露点 5.5℃~15℃。小机房至少要做到温湿度可视、超限告警,别等服务器因过热降频才发现空调停了。
 1341
 获取方案
 联系我们
 社群交流