医院内部通讯:科室之间的记录,谁能看到
医院内部通讯中,跨科室单聊、群聊、文件和日志的可见范围不同。本文按会话、群组、管理审计、基础设施四层拆解权限,说明私有化部署的边界,并给出制度与POC核对清单。
医院内部通讯里,科室之间的记录能不能被别的科室看到,不能用一个“能”或“不能”回答。同样一条消息,发送者、接收者、群成员、群主、信息科管理员、审计人员、服务器运维人员,看到的范围并不一样。跨科室单聊通常只有对话双方可见;群聊通常只有群成员能看到群内消息;管理员和审计人员能不能看,取决于产品有没有审计入口、医院给了谁权限、操作有没有留痕。截图、转发、下载文件,则可能绕过技术边界。
这里说的“记录”,指医院内部通讯工具产生的单聊、群聊、文件传输和后台日志,不是电子病历。两者经常被混在一起,权限也就设错了。
一、先分清三种记录,权限才不会设错
医院里说“记录”,至少有三层含义。
| 记录类型 | 典型内容 | 默认谁能看 | 管理重点 |
|---|---|---|---|
| 聊天记录 | 单聊、群聊、图片、文件、语音 | 会话参与者、群成员 | 群成员范围、历史消息、转发与截图 |
| 业务记录 | 病历、医嘱、检验报告、影像 | 按诊疗关系授权 | 分级访问、权限时限、操作留痕 |
| 审计记录 | 登录、发消息、传文件、改权限、导出 | 授权的管理与审计角色 | 分权、审批、留存期限、查询留痕 |
聊天记录回答“说了什么”,业务记录回答“诊疗依据是什么”,审计记录回答“谁在什么时候做了什么”。三者不能互相替代。
2025年6月23日,国家卫生健康委、国家中医药局、国家疾控局印发《关于进一步加强医疗机构电子病历信息使用管理的通知》(国卫办医政函〔2025〕262号)。这份文件管的是电子病历,不是聊天软件,但它提出的分级分类访问、最小可用、明确权限和时限、操作全程留痕,放到任何会接触患者信息的院内系统里都适用。
聊天里一旦出现姓名、住院号、病情、检查结果,就不再是普通工作消息。《个人信息保护法》第28条把医疗健康信息列为敏感个人信息,处理时要有特定目的、充分必要性和严格保护措施。讨论“谁能看到”之前,先问一句:这条记录里有没有患者信息?没有,按工作沟通管理;有,就按患者信息管理。
二、跨科室记录的可见范围,分四层看
把“谁能看到”拆成四层,比笼统地问“管理员能不能看”更容易落到配置和制度上。
| 层级 | 默认能看到的角色 | 什么情况下扩大 | 主要控制手段 | 常见误区 |
|---|---|---|---|---|
| 会话层 | 发送者、接收者 | 转发、截图、下载文件 | 界面水印、终端管理、内容分级 | 以为私聊天然私密 |
| 群组层 | 群成员 | 新增成员、开放历史消息 | 群主管理、成员同步、临时群有效期 | 以为群主能看成员私聊 |
| 管理与审计层 | 系统、安全、审计管理员,合规人员 | 审计模块、审批调阅 | 三权分立、一事一批、查询留痕 | 以为管理员天然能看全部内容 |
| 基础设施层 | 服务器、数据库、备份、运维人员 | 故障排查、数据恢复、厂商维护 | 加密、权限最小化、运维审计、保密协议 | 以为私有化就没人能看 |
1. 会话层:单聊的边界在两个人之间
跨科室单聊,默认只有发送者和接收者能打开这段会话。其他科室的人即使知道双方在沟通,也看不到内容。这个边界靠账号和会话权限,不靠大家自觉。消息被转发、截图,或者文件被下载后,原来的边界就失效了。界面水印、终端管理和内容分级能提高追溯能力,但不能保证挡住所有转发。
2. 群组层:群成员能看到群内消息,群主不等于审计员
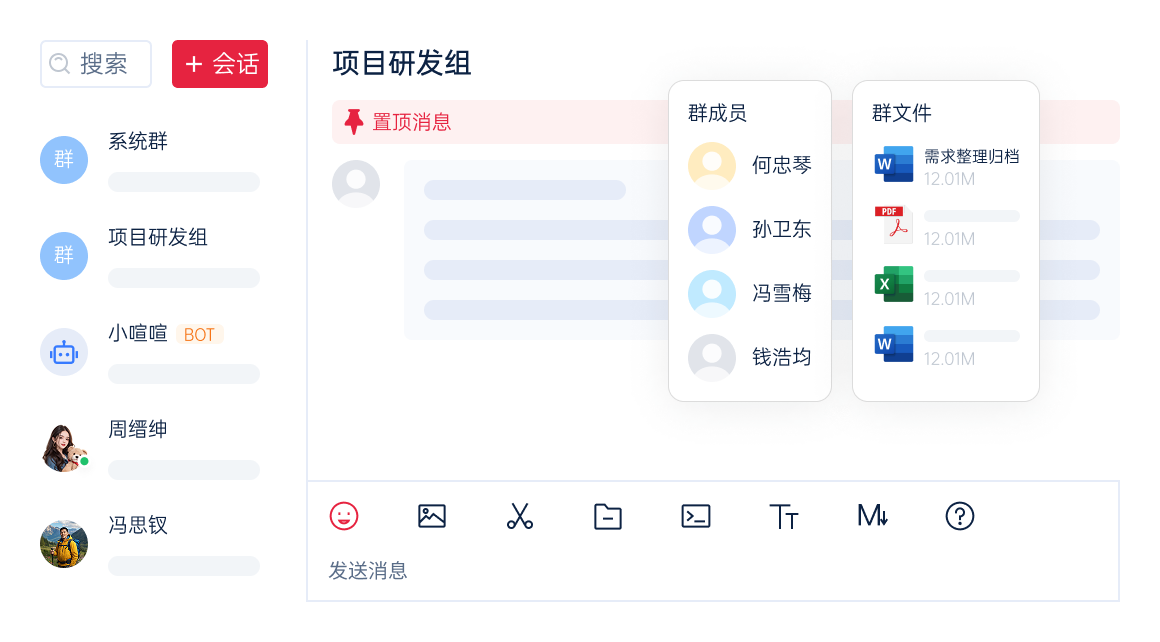
会诊群、多学科会诊群、转科交接群,成员能看到加入之后的群消息。更早的历史消息是否可见,取决于产品设置和入群时间。群主可以管理成员、群名和群内秩序,但群主权限通常不等于可以查看成员的私聊。把群主当成“可以看所有人聊天”的角色,是医院里常见的误解。
群成员调岗、进修结束、离职后,如果成员名单不跟着组织架构同步,记录会继续发给不该看的人。群组要有负责人、有成员规则、有退出机制,临时群还要有有效期。
3. 管理与审计层:能不能看,要看角色和审批
医院后台通常有系统管理员、安全管理员、审计管理员等角色。系统管理员管账号、组织和参数;审计管理员查行为记录和必要的消息记录;合规或医务部门按事件调阅。三种角色由同一个人兼任,审计就失去独立性。
更稳妥的做法是把账号管理、日志查看和导出审批拆开。查询一事一批,申请里写清查谁、查什么时间段、查什么类型的记录、用途是什么、谁批准;导出留痕,查审计这件事本身也要被记录。管理员能看到什么,不要只听厂商口头说明,要在后台用不同角色实际登录验证。
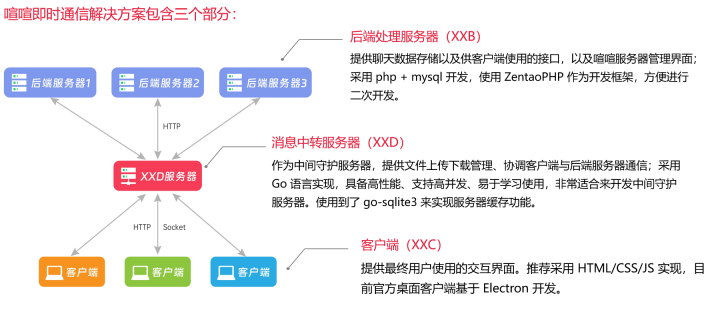
4. 基础设施层:私有化把数据放回院内,但没有取消“谁能接触”
私有化部署后,消息、文件和日志放在医院自己的服务器上,医院可以自己决定备份、留存和销毁。但服务器管理员、数据库运维、备份保管人、厂商维护人员,仍然可能在特定条件下接触数据。
喧喧IM官网称,数据库只存储加密后的消息内容,后台不能直接读到明文;具体实现以版本和部署配置为准。这降低了数据库被直接读取的风险,但不等于所有后台角色都看不到,也不等于备份、终端和截图没有风险。真正要管的是:谁有服务器权限、谁有数据库权限、谁批准厂商远程接入、操作有没有记录。
三、四个场景,决定谁该看、看多久
同样的跨科室记录,在不同场景里的合理范围并不一样。
| 场景 | 该看的人 | 不该默认看的人 | 记录怎么留 |
|---|---|---|---|
| 会诊、多学科会诊 | 申请科室、会诊专家、必要的医技人员 | 无关科室、行政人员 | 群内讨论只做提醒,会诊意见进电子病历;临时群到期归档 |
| 危急值处置 | 责任医生、值班护士、检验人员 | 普通群成员 | 用专用通知流程,确认接收和升级;完整报告留在 LIS |
| 转科、交接班 | 交出与接收的医疗组、护士长 | 其他病区 | 交接内容进电子病历;群消息只做提醒 |
| 行政通知、设备报修 | 相关职能科室、维修班组 | 与患者信息无关的人员 | 通知群只读;工单和维修记录留痕 |
会诊群不是人越多越好。把无关科室拉进来,既增加患者信息暴露面,也让会诊意见难以追溯。危急值不适合只发一条普通群消息,应该有确认接收、超时升级和失败回退。转科交接的关键信息要回到电子病历,聊天工具负责把消息送到人,不负责保存完整诊疗依据。
四、私有化部署改变了什么,没改变什么
私有化部署解决的是数据放在哪里。消息、文件和日志不再经过第三方云平台,医院可以按自己的网络、备份和留存制度管理。对需要纯内网运行、数据不出院的医院,这是选型时的重要条件。
它没有自动解决三件事:账号和权限是否最小化、终端和人员行为是否受控、运维和厂商接触数据是否有审批和记录。数据放在院内,不等于每个院内账号都该看到;系统是自己的,也不等于管理员可以随时翻聊天内容。
如果医院希望把消息、文件和日志留在院内,喧喧IM可以作为一个候选。它支持 私有化部署,服务端可以放在医院自己的服务器上,也可以只在院内网络访问。
安全控制方面,喧喧IM官网的 通讯安全页列出通信全加密、服务端文件加密存储、消息在数据库中加密存储,以及组织隔离、界面水印、IP 登录限制、LDAP 认证等能力。这些控制能缩小数据暴露面,但它们解决的是“技术上怎么限制”,不替代医院自己的授权制度。
版本边界要提前问清。喧喧IM分开源版和专业版,数据库消息加密存储、组织隔离、界面水印、IP 登录限制、LDAP 认证等能力属于专业版或相应模块,具体差异可以对照 版本与购买确认,不能把专业版能力默认成开源版能力。
还有两个边界要在 POC 里确认。消息审计的具体形态、留存和导出方式,要按版本和合同确认;产品公开说明中,不支持把聊天记录一键导出为加密或明文格式。医院如果要求完整归档或复杂审计报表,不能假设私有化部署自带这些能力。
五、把“谁能看”写进制度,做五件事
产品配置只能解决一部分问题,剩下要靠制度。
1. 先分级,再授权
按内容敏感度把记录分成几类:一般工作沟通、内部管理信息、含患者信息的敏感记录。不同类别对应不同的可见范围、留存期限和审批要求。含患者信息的记录,能不进群就不进群;必须讨论时,用脱敏摘要或业务系统链接,完整资料留在电子病历、LIS、PACS 等系统里。
2. 把管理员拆开
系统管理、安全管理和审计管理不要由同一个人兼任。业务负责人查看记录,限制在本部门、必要时间段和必要类型;跨部门查询走审批。外部监管或司法调取,由医务、法务对接,不让厂商或普通管理员直接提供。
3. 给权限加时限
账号从入职、转科到离职,要有完整的生命周期。进修医生、实习生等短期人员,权限和时限不能超过培训进修的范围和时长,这是2025年那份电子病历通知明确提出的要求。外包和厂商维护人员,则按外部服务商管理,签保密协议、限定访问范围和期限。群成员、群主、临时群也要跟着组织和项目变化及时调整。
4. 让查询和导出留痕
查询用只读账号,导出一事一批,导出文件加密、带水印、可回收。谁查了谁、查了多少条、什么时候导出,都要写进审计日志。审计管理员自己也要被审计,否则审计角色会成为新的风险点。
留存期限同样要写清楚。网络日志不少于六个月,是《网络安全法》的底线;消息、文件、权限变更和管理员操作记录留多久,要按医院制度和行业监管确定。涉及敏感个人信息的处理记录,还要按《个人信息保护法》保存影响评估报告和处理记录。留得越久,能查的人越多,越要控制访问范围。
5. 把规则告诉员工和厂商
员工要知道哪些记录会留存、什么情况下会被调阅、谁有权批准。外部服务商要签保密协议和授权协议,明确访问范围、目的和期限,服务过程接受医院监督。这两件事都不难写,难的是上线后真的执行。
六、采购或 POC 时,怎么验证“谁能看到”
演示环境通常已经把组织、人员和权限配好,看起来都很顺。真正要看的是本院账号、本院网络和本院角色下的表现。下面七组测试可以直接放进 POC。
- 用非群成员账号搜一次。 把本院科室树导入,选一个不在会诊群里的账号,搜索群名、消息关键词和文件名,确认能不能看到群、历史消息和附件。
- 用群主账号试一次。 确认群主能看到的是群成员和群内消息,还是连成员私聊也能看。产品边界要当场演示,不听口头解释。
- 用不同管理员角色登录。 分别用系统管理员、安全管理员、审计管理员进入后台,确认谁只能管账号、谁只能看日志、谁可以导出,导出有没有审批和记录。
- 模拟一次人员流动。 把一名进修医生拉进跨科群,再模拟进修结束、转科和离职,记录账号多久停用、群成员多久更新、历史消息是否还能被本人看到。
- 发一条测试消息。 用虚构患者信息测试水印、转发、截图和文件下载的控制,不要用真实患者数据。重点看水印覆盖哪些界面,文件水印是否支持。
- 让厂商演示远程运维。 问清谁批准、能看什么、是否留痕、服务结束后多久断开。最好把这条写进运维协议。
- 问清备份和销毁。 备份谁保管、能不能恢复、到期怎么销毁、销毁有没有记录。只备份不验证,出事时恢复不了。
更细的记录清单、留存期限和查询权限,可以参考 企业IM审计记录核对表。
如果医院还在划分门诊、住院、行政的沟通边界,可以接着看 门诊、住院、行政怎么分开管。
七、常见问题
科室群里发的患者信息,信息科能看到吗
能不能看到,取决于群成员范围、产品审计能力和医院授权,不取决于“信息科”这个部门名称。即使技术上能查,也应该有审批、范围和留痕。日常不应把信息科当成可以随便翻聊天记录的角色。更稳妥的做法是群里只发脱敏提醒,完整资料留在业务系统。
群主能看到成员的私聊吗
通常不能。群主管的是群成员、群名和群内秩序,不是成员的私聊。如果产品提供会话审计,那是独立的管理能力,需要单独授权和审批。
医生调科或离职后,之前的记录还在吗
记录通常还在服务端,但是否还能被本人看到,要看账号是否停用、群成员是否同步、权限是否回收。医院要把入职、转科、离职、进修结束做成账号生命周期,而不是等群主踢人。
私有化部署是不是就没人能看
不是。私有化只改变数据存放位置。系统管理员、审计角色、数据库和备份运维、厂商维护人员,都可能在特定条件下接触数据。区别在于,私有化让医院自己决定谁能接触、接触要经过什么流程。
聊天记录能当病历吗
不能。电子病历是医院依法管理的医疗记录,聊天记录只是沟通痕迹。聊天里出现患者信息,反而会增加泄露风险。需要长期保存的诊疗依据,应回到电子病历和业务系统。
能不能禁止医护截图或转发
很难做到禁止所有截图和转发。更现实的做法是减少敏感信息进入聊天、用水印和日志提高追溯能力、对异常转发做审计,并把规则写进制度。任何声称能挡住所有截图或转发的方案,都要谨慎核实。
科室之间的记录,技术上能不能看到,和制度上该不该看,是两个问题。先把记录分级、角色分权、查询留痕定下来,再去选产品,才不会把私有化当成万能答案。
八、资料来源与核验说明
- 国家卫生健康委、国家中医药局、国家疾控局《关于进一步加强医疗机构电子病历信息使用管理的通知》(国卫办医政函〔2025〕262号),2025年6月23日。https://www.gov.cn/zhengce/zhengceku/202507/content%5F7030265.htm
- 《中华人民共和国个人信息保护法》第28条、第56条。
- 《中华人民共和国网络安全法》第21条。
- 喧喧官网私有化部署、通讯安全、版本与购买页面。资料核验截至2026年11月10日。

 1300

 获取方案
 联系我们
 社群交流