企业文件共享怎么做才不乱?从传输、存储到权限的一条线
企业文件共享乱在传输、存储、权限三环脱节。本文提供六步落地方法:清点散落点、建统一空间、设权限模板、绑定文件权限、外部链接回收、审计日志追溯,并给出选型标准与常见错误,助你实现安全高效的文件共享。
企业文件共享做得好不好,看一个细节就知道:同事在群里问一句“最新版报价单在谁手上”。多数团队不是缺工具,企业网盘、共享盘、邮件附件、聊天工具里的文件往往同时存在,问题在于传输、存储、权限三条线各管各的。办公效能类调研归纳显示,员工每天约 18% 的工作时间花在找文件上,60% 的团队出现过版本错误;IDC《2023 中国企业数字化转型调研报告》提到,超 70% 的中国企业遇到知识管理效率瓶颈,员工每周约 6 小时用于查找和整理信息。判断企业文件共享乱在哪一环,比急着换工具更省事。下文顺着文件从产生到失效的链路走一遍,先给自检信号,再给六步落地方法和选型判断标准。
企业文件共享乱在哪:先分清传输、存储、权限三环
三个自检问题就能定位大部分状况:文件是怎么发出去的?发出去之后落在哪?谁能打开、什么时候收回?
三环各自为政的后果很具体。传输不管权限,文件一出内网就失去控制;存储不做分类归档,找文件只能靠问同事;权限改了也追不回已经发出去的文件,变更只对下一次分享生效。这三件事串在一起看,问题才看得清,分开解决往往是按下葫芦起了瓢。
传输环的信号
批量分发靠邮件或聊天工具传附件时,错发、漏发、重复发送几乎无法避免,收件人一多就更容易出岔子。
发出之后不知道对方有没有收到、有没有转发,接收状态没法确认,责任也说不清。判断企业文件共享怎么做,先看传输环节是不是“发出即失控”。
存储环的信号
文件散在个人电脑、U 盘、邮件附件和普通云盘,形成一个个孤岛,找一份历史方案得先想它在谁那里。
同一份方案存在多个版本,谁手上是最新版说不清;小团队更常见的是在聊天记录里翻附件,历史文件没有统一入口。企业里 80% 左右的数据是非结构化文档、邮件和文本(IDC 报告),这类资产一旦没有归口,查找成本会随时间持续上升。
权限环的信号
权限配置容易走极端:全开放,谁都能下载,泄露风险高;全锁死,跨部门协作时连正常取用都要审批,最后大家绕开制度私下传。
文件发出后无法收回、无法跟踪传播路径,员工离职调岗后旧账号仍能打开历史文件。据百度云技术文章整理,超 75% 的企事业单位存在共享文件未加密、权限分配混乱的情况。
企业文件共享怎么做:六步操作步骤把三环串成一条线
落地顺序可以按下面的步骤走:
- 清点文件散落点与协作对象
- 建立统一存储与共享空间
- 按角色和密级设权限模板
- 分发时绑定权限策略
- 给外部协作链接设有效期与回收
- 用审计日志做追溯与交接
步骤一:清点文件散落点与协作对象
先把文件现在存在哪列出来:个人电脑、U 盘、邮件附件、普通云盘,各自大概有哪些类型。协作对象也要一并标出,内部同事、外部合作方、已经离职或调岗的人员,处理方式并不一样。
核心资产优先纳入统一管理——图纸、报价单、客户数据、代码这类一旦外流就难以挽回的文件,值得单独排一遍。
步骤二:建立统一存储与共享空间
按项目、部门、密级建共享空间,替代个人盘和群文件。空间划分不必一步到位,先覆盖两三个高频协作场景,跑顺了再扩,比一次性铺开更容易坚持。
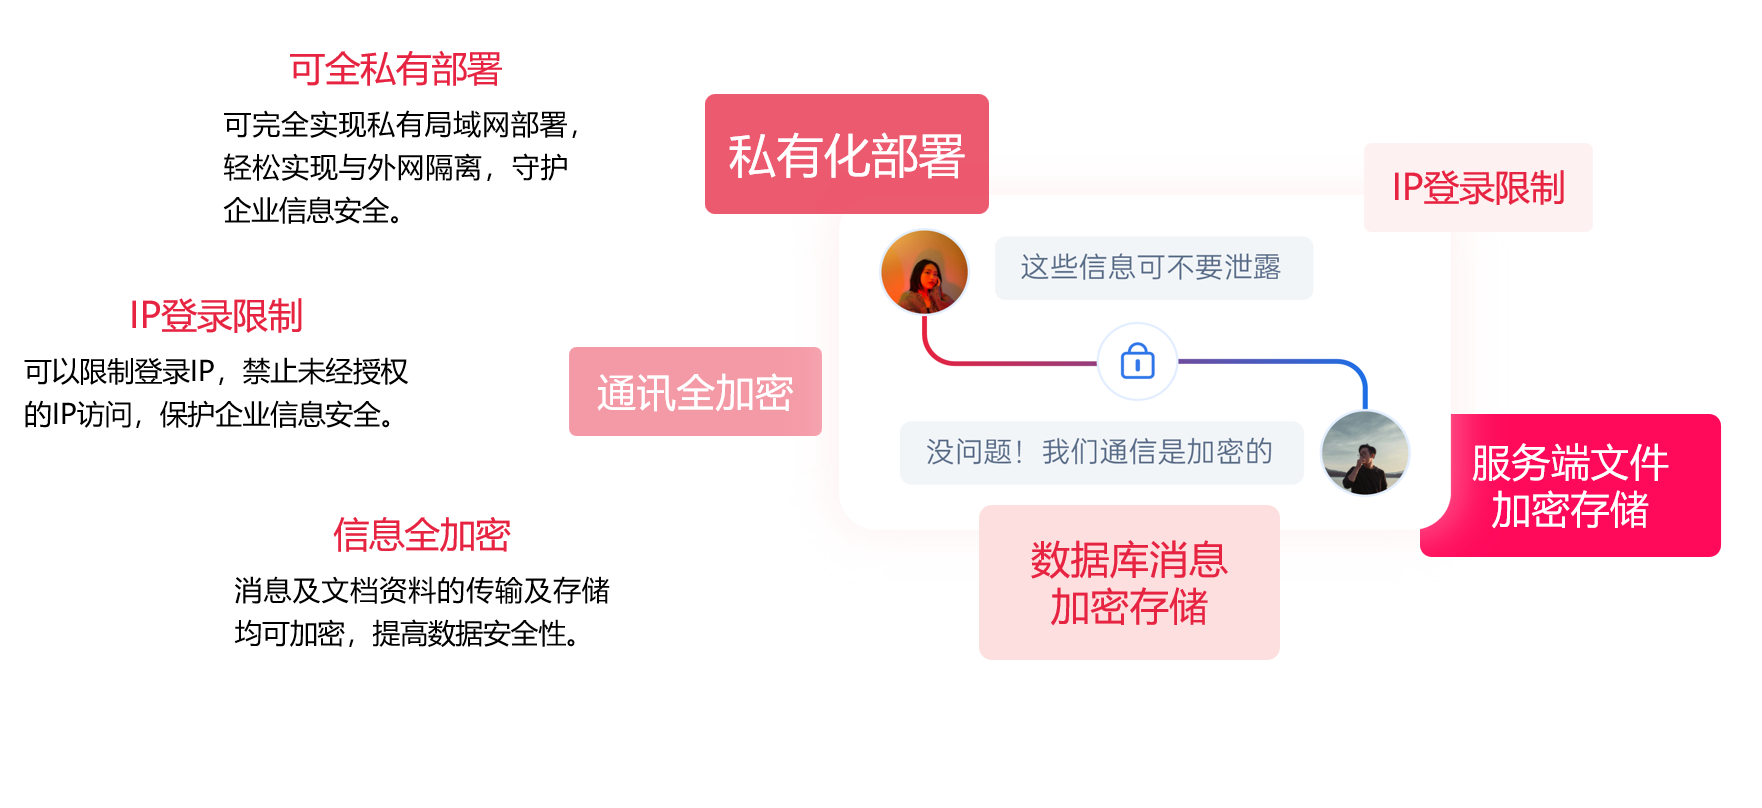
存储位置可以选私有化部署:数据放在企业自己的服务器上,不经过第三方平台。以喧喧IM 为例,这类私有化部署的方案把沟通与文件协同放在同一套环境里,传输与服务端文件采用 AES 256 位加密,消息在数据库中加密存储,数据不出企业。判断企业网盘和私有化部署哪个更适合,核心看数据敏感度:文件一旦外流会直接影响经营或合规的,优先私有化;普通办公协作,企业网盘也能用。
步骤三:按角色和密级设权限模板
用角色配权限,部门、岗位对应一套模板,不要给每个人单独配置。层层叠加的个人权限,配到最后连管理员自己都不确定谁有权看什么。
权限模板一般覆盖四档:只读、可编辑、可下载、可外发。组织架构同步也值得一并做掉,入职自动入组、离职自动禁用,能减少大量遗漏。开放 LDAP 认证或人员目录同步的系统,在这件事上省力更多。
步骤四:分发时绑定权限策略
发文件的同时定三件事:给谁、能看多久、能不能下载和转发。权限绑在文件上,而不是绑在某一次分享链接上,链接失效时文件本身也跟着失效。
这是解决文件发出去之后怎么收回的关键。分享链接本身不是资产,文件才是;把控制点放在链接上,等于把权限交给拿到链接的每一个人。
步骤五:给外部协作链接设有效期与回收
对外协作链接加上有效期、密码、仅预览三项限制,能挡掉相当一部分“发出去就管不住”的情况。到期自动回收,传播路径可追踪,不用靠对方自觉删除。
跨企业共享结束后,对方电脑上留存的副本至少应打不开,这是能否把外部协作纳入统一管理的最低要求。
步骤六:用审计日志做追溯与交接
日志要记录谁在什么时候打开、下载、转发、删除,且不可篡改,出问题时能定位到具体账号和操作时间。没有操作记录的系统,事后追责基本靠猜。
离职调岗时同步做两件事:账号数据转移,已发出的文件失效。据百度云技术文章整理,某制造业企业部署文件审计系统后,非法访问尝试下降 92%,内部误操作减少 78%——日志的价值不只在追责,也在于让异常行为更早暴露。
传输、存储、权限三环里,最容易漏掉什么
三环都做了,仍有两个时间点容易被漏掉:文件发出后,员工离职后。选型时把这两点问清楚,比逐条对比功能清单更有效。
传输环:发出即失控
传统方式的文件一旦发出就无法撤回,合作到期、员工离职后,对方电脑上的文件仍可打开。这个缺口靠制度约束补不上,只能靠工具本身的失效机制。
存储环:版本对不上
多人编辑靠邮件来回传,版本覆盖和内容冲突是常态,改过什么、谁改的往往查不出来。文件版本混乱怎么解决,方向是统一共享空间加版本管理,再配合修改留痕——每次改动有记录,回退有依据。
权限环:改了权限追不回已发出的文件
权限变更只在新链接上生效,旧链接和已下载的副本管不住,这是不少团队的真实处境。也要清楚一条边界:已经下载到本地的副本无法远程删除,选型时把这个前提问清楚,避免上线后预期落空。
选型判断:企业文件共享方案怎么选
先立标准再看方案,避免被功能数量带偏。重点确认三件事:权限能不能绑在文件上,日志能不能追溯,离职调岗能不能交接。
看权限是否绑在文件上
直接问两个问题:文件发出后能不能一键失效?能不能设置有效期?能绑文件而不是只绑链接的方案,才真正解决“发出即失控”。
看审计日志是否完整可追溯
企业文件共享怎么做审计追溯,取决于日志覆盖范围。打开、下载、转发、删除四类操作都要有记录,日志本身不可篡改,否则追溯链条从源头就断了。
看部署方式:企业网盘和私有化部署哪个更适合
数据敏感、要求自主可控的,选私有化部署;普通办公协作,企业网盘够用。金融、军工、研发类场景通常优先私有化,同时要确认信创环境适配情况,比如操作系统和 CPU 是否在支持列表内。
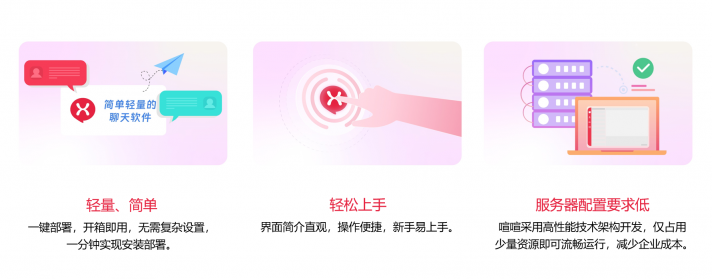
按这个标准看,喧喧IM 支持银河麒麟、统信 UOS、Deepin 等国产操作系统,以及申威、鲲鹏、飞腾、龙芯等国产 CPU,支持 10000+ 用户同时在线,有开源版与专业版两档可选,开源版开源免费、核心功能开放。它由禅道软件(青岛)集团有限公司研发,架构轻量、部署简单(聊天、音视频、文件协同等能力同样完整,不是功能上的减配),适合对私有化部署和信创适配有要求的企业。
看离职调岗场景的交接能力
账号数据转移、已发出文件失效、权限自动回收,这三项要在方案里确认,而不是等出问题再补。小团队没有专职 IT,优先选统一管理入口、权限模板、组织架构同步齐全的产品,按角色配权限,减少逐人设置。
常见错误:几种越管越乱的做法
只换工具不改流程
把文件从个人盘搬到企业网盘,权限仍按个人逐一配置,乱只是从个人盘挪到了企业盘。工具解决承载问题,分类、密级、权限模板这些规则得同步建立。
权限一刀切
全开放导致泄露,全锁死影响协作,两种极端都会把人推回私下传输。据百度云技术文章整理,某金融企业因共享文件权限配置错误,20 万+ 条敏感信息被非法拷贝;另有 30% 的数据泄露源于内部人员误操作。权限设计要分档,而不是二选一。
只管内部不管外部协作
外部链接没有有效期、没有回收机制,合作结束后文件仍留在对方手里。对外协作是文件流转链条里最难管的一段,恰恰不能省。
选型只看功能清单
功能多不等于能把三环串起来。重点看可撤回与可追溯这两项能力,其他功能是加分项,这两项缺失则是硬伤。
常见问题解答
企业文件共享方案怎么选?
先看能不能把传输、存储、权限串成一条线,再看是否支持文件发出后撤回、审计日志、离职交接。按团队规模、部署方式和合规要求逐项筛,别只比功能数量。标准先立,方案后看,顺序反了容易被演示效果带偏。
企业网盘和私有化部署哪个更适合?
数据敏感度高、要求自主可控的,选私有化部署;普通办公协作,企业网盘够用。金融、军工、研发类场景通常优先私有化,并确认信创环境适配情况,包括操作系统与国产 CPU 是否在支持范围内。
文件发出去之后怎么收回?
把权限绑在文件上而不是分享链接上,支持一键失效和有效期设置,外部协作链接到期自动回收。已下载到本地的副本无法远程删除,这是技术边界,选型时先问清楚,别等上线后才发现预期对不上。
小团队没有专职 IT,能做权限管理吗?
可以。选统一管理入口、权限模板、组织架构同步齐全的产品,按角色配权限,避免每人单独设置。落地时先从两三个共享空间试点,跑顺再扩,比一次性全量铺开更容易维持。
企业文件共享怎么做审计追溯?
记录谁在什么时候打开、下载、转发、删除,日志不可篡改,出问题能定位到账号和操作时间。没有完整操作日志的系统,事后追责很难落到具体人,这一点在选型阶段就要确认清楚。
 274
 获取方案
 联系我们
 社群交流