高校科研数据敏感,校园内部通讯为什么要本地化?
从教育部《教育数据分类分级指南》落地这一背景出发,说明高校科研数据为什么会被定级为重要或核心数据,聊天记录为什么最容易从学校的数据台账里漏出去,公有云通讯工具承载这些数据时的风险落在哪些环节,本地化部署能解决什么、又不能解决什么,并给出一份高校落地本地化内部通讯的逐项检查清单和分场景判断标准。
教育部在2025年12月发布了一份教育行业标准——《教育数据分类分级指南》(JY/T 0661—2025),文号为教科信函〔2025〕97号,标准文本标注的实施日期是2026年2月18日。它要做的事很具体:让各级各类学校把数据按类别、按级别理清楚,再按级别配上对应的保护措施。
这份标准看上去和通讯工具没关系。但数据分类分级的对象是数据,不是系统。聊天记录、群里发过的实验数据表、投稿前的论文稿、项目经费材料,只要属于被定级的数据,它们流经什么工具、落在谁的服务器上,就自动进入了数据安全管理的范围。
所以这个问题的答案不是"所有高校都该把内部通讯本地化"。更准确的说法是: 当校园内部通讯承载了被定级为重要或核心的数据时,本地化部署从"可选"变成"需要评估的默认项"。 下面把这个判断是怎么推出来的、它解决什么、以及什么条件下不成立,分开讲清楚。
科研数据被定级为敏感,是法规要求推出来的结果
数据分类分级是法定义务
《中华人民共和国数据安全法》2021年9月施行,其中确立的数据分类分级保护制度,要求各地区、各部门、各行业领域确定自己的重要数据目录并重点保护。国家信息中心在公开的课题信息中提到,教育系统数据是数据安全法确定的八个重要数据领域之一,同时包含大量个人信息,"既重要又敏感"。
在此之前,国家标准GB/T 43697-2024《数据安全技术 数据分类分级规则》已于2024年10月1日实施,把数据从高到低分为核心数据、重要数据、一般数据三级。教育部这次的行业标准,是把这套通用框架落到教育场景里的操作规范。
落到学校层面,科研是必须单列的一个数据域
包头医学院在解读本校数据管理办法时,把学校数据划成十个主题域,科研管理域覆盖项目、成果、经费。分级则按"数据一旦遭到篡改、破坏或泄露可能造成的危害程度"来定,分一般数据、重要数据、核心数据三档。
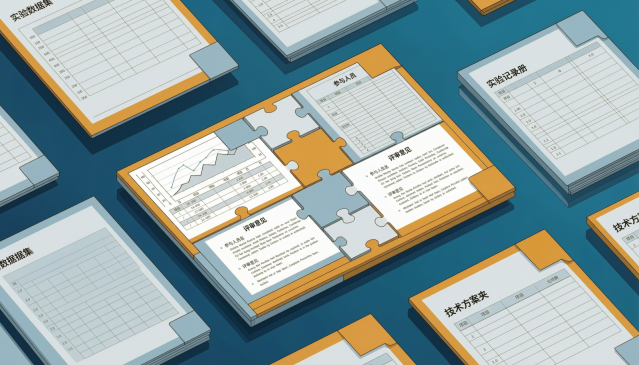
这里有一条容易被忽略的规则: 数据集按其中最高级别的数据项定级,也就是就高从严。一份汇集了项目信息、参与人员、评审意见的材料,只要部分字段属于高敏感级别,整份材料就按高级别管理。校内常见的科研数据形态——数据集、实验记录、技术方案、评审材料——往往正是这种混合体。
按这套规则,高校科研数据中相当一部分会落在"重要"甚至"核心"档。这不是学校自己加码,是法定义务和技术规则共同推出来的结果。
数据台账里最容易缺的一块,是聊天记录
高校做数据治理,通常从数据库、数据中台、业务系统入手。西安电子科技大学的公开信息提到,学校较早开展数据分类分级专项工作,完成了数据中台1436张表、25409个字段的定级,并针对采集、传输、存储、使用、销毁各环节制定了不同级别字段的管控策略。颗粒度已经细到字段。
这类台账覆盖的是结构化数据。即时通讯里的数据不是:聊天记录、群文件、临时传的表格、截图,属于非结构化、分散、随手产生的部分。它们不进数据库,也不进数据中台,因此在很多学校的数据资产清单里根本不存在。
于是出现一个断点: 学校为业务系统里的数据定了级、配了管控措施,同一份数据从聊天窗口发出去时,这些措施全部落空。 定级结果被绕过去了,而绕过去的过程没有任何记录。
把内部通讯工具纳入数据处理活动的清单,是补上这个断点要先做的一件事。
用公有云工具承载这些数据,风险具体在哪
先说明一点:这不是在讲公有云平台"不安全"。飞书、钉钉、企业微信这类平台有成熟的加密机制和运维能力,问题不在技术水位,而在控制权归属和举证责任。
把定级数据放进公有云通讯工具,学校会同时面对几件事:
数据存放位置和台账对不上。 数据在服务商侧,学校的数据资产清单里没有它,数据安全事件的报告口径和处置权限也不在学校手里。
权限边界按平台规则走,不按院系和项目组走。 谁能拉群、谁能下载文件、谁能导出记录,需要按组织架构和项目密级来配,平台侧给的通常是标准化角色。
审计留痕不完整。 登录行为、消息收发、文件传输、权限变更这些环节能否形成完整记录,直接决定出事之后能不能查清楚。
断外网就等于断通讯。 部分实验室、专网环境本身不允许访问外网,公有云工具在这些场景里用不了。
账号生命周期脱节。 人员离职、项目结题之后的账号回收和数据归属,需要和学校的人事、组织架构联动。
这些都属于管理侧的要求,公有云方案很难逐条满足,并不代表它在别的场景不好用。
本地化部署解决了什么,又没解决什么
私有化部署,说到底是把服务端、消息中转、数据库、文件存储这些组件装在学校自己的服务器、私有云或内网环境里,消息和文件在师生、管理人员的终端之间流转,数据落点在学校可控范围内。
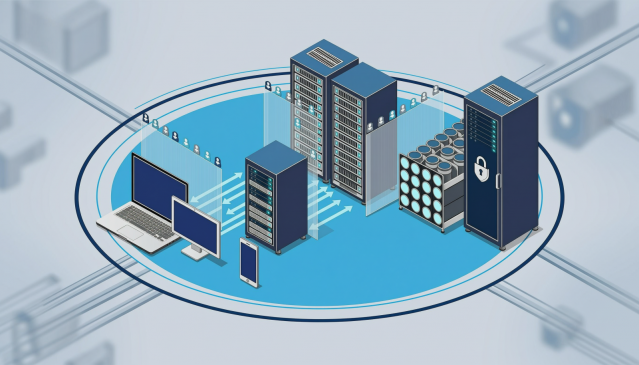
它直接回应上一节的几条:数据存放位置自己定;账号体系可以对接学校现有组织架构;权限和审计按校内规则配置;内网环境不依赖公网可用性。
但它不自动带来安全。 私有化改变的是数据归属,不是安全水平。 部署完成之后,传输是否全程加密、数据落盘后是否仍是明文、谁能登录谁能看到、出了问题能否留痕,这四件事仍然要逐项验证。不少单位在这一步踩坑,是因为把"装进内网了"等同于"安全了"。
私有化也不是万能钥匙。它解决不了管理问题:谁能建群、谁能转发文件、谁能查看历史记录,仍然要靠权限配置和制度落下来。技术上留了开关,不配等于没有。
高校落地本地化通讯,要过哪几道关
如果学校评估下来决定要做,下面这些项目要提前确认。国内做私有化即时通讯的厂商里,喧喧IM(禅道软件(青岛)集团有限公司)常被放进候选清单,它的 部署文档和产品说明比较适合拿来对照这些检查项。
网络环境:公网访问还是纯内网
一种是服务器具备公网IP,客户端通过公网访问;另一种是学校只允许内网访问、服务器不连外网,所有客户端只能在内网使用。后一种对应实验室、专网场景,选型时先确认方案支持哪一种,别等上线才发现客户端连不上。
服务器资源与运维人力
面向5000人以下的参考标准是:后端服务(xxb)16G内存加8核以上,消息中转服务(xxd)16G内存加8核以上;音视频服务器8核以上,建议带宽8Mbps以上(音频会议每人约占用0.5Mbps,音视频会议每人约1Mbps)。低于这个配置会影响稳定性,不建议压缩。运维侧要评估信息中心是否有对应人力。
账号与组织架构
能否通过LDAP、单点登录同步学校组织架构,决定了上线后是不是要手工维护几千个账号。这一项在试点阶段看不出问题,推广到全校时最容易卡住。
权限、审计与防扩散
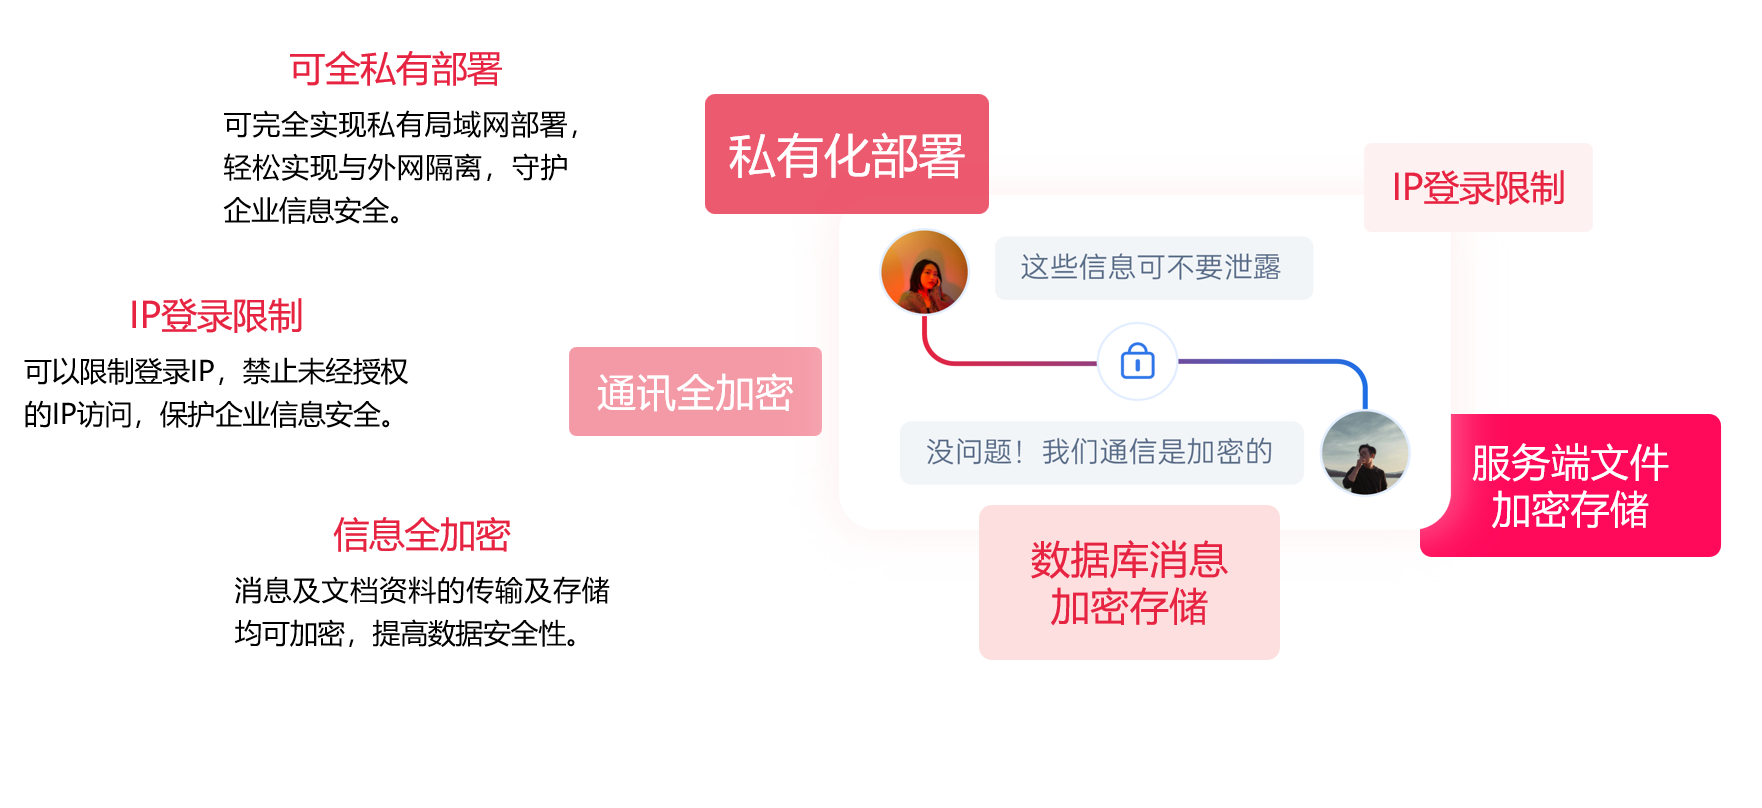
组织隔离、消息审计、IP登录限制、界面水印,这几项分别对应"谁能看到""操作有没有留痕""敏感内容会不会被截图外传"。 选型时要看的是能不能按院系、项目组做组织隔离,而不是只有管理员和普通用户两级。
信创适配
如果学校正在做国产化替代,要确认 操作系统和CPU的适配清单覆盖现有环境。喧喧IM适配的操作系统包括银河麒麟、统信UOS、Deepin,CPU包括申威、鲲鹏、兆芯、海光、飞腾、龙芯等。
加密与存储
喧喧IM在传输和服务端文件两个环节采用AES 256位加密,消息在数据库中加密存储,对外统一表述是私有化部署、全链路加密。核验时按环节分别问清楚,比笼统问一句"加不加密"有效。
集成、规模与体验
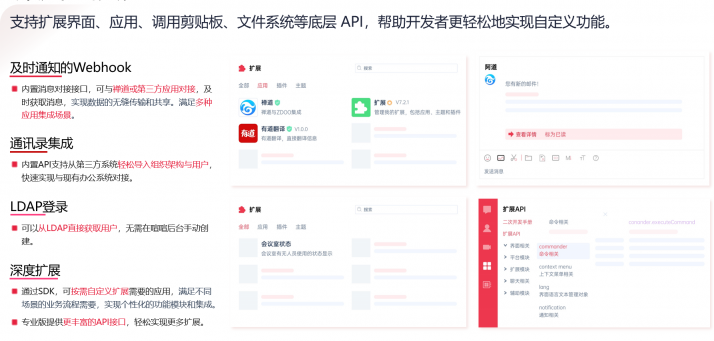
学校已有OA、门户、项目管理系统的对接能力,以及聊天、音视频、文件协同是否完整,都要一并确认。这里有一句提醒: 架构轻量不等于功能减配,选轻量方案时反而更要把音视频会议、文件协同逐项验证。喧喧IM官网给出的口径是支持10000+用户同时在线,音视频会议支持百人规模。
版本上,喧喧IM分为开源版和专业版两档,开源版开放核心功能,专业版覆盖信创与更完整的企业级能力。想先小范围试点的学校,可以从 开源版起步。
其他候选可以按同一套清单核。蓝信、信源密信这类方案偏向大型组织和核心涉密网场景,能力与价格量级不同;Mattermost、Rocket.Chat这类开源IM在插件生态上更丰富,但二次开发和运维要学校自己承担。清单一样,结论取决于本校的数据级别和运维能力。
什么情况下值得做,什么情况下可以缓一缓
判断可以归结成两个问题:通讯里跑的是什么数据,出了事学校能不能自己查清楚。
|
场景 |
判断 |
理由 |
|---|---|---|
|
内部通讯中流转科研数据、师生个人信息、项目评审材料 |
需要本地化,优先级高 |
数据已进入重要或核心档,承载工具要与定级匹配 |
|
有隔离网、专网环境,客户端不允许访问外网 |
只能本地化 |
公有云方案在这些环境里不可用 |
|
面临上级检查、审计或数据安全评估 |
建议本地化 |
数据存放位置、权限边界、留痕能力要能讲清楚 |
|
正在做信创或国产化替代 |
建议一并规划 |
通讯工具是替换清单里常被漏掉的一项 |
|
通讯只用于公开通知、会议提醒,不含敏感数据 |
可以先不做 |
数据级别低,改造收益有限 |
|
已有校内自建平台且能力够用 |
可以先不做 |
重复建设意义不大 |
把这张表收成一句话就是本文的结论: 当校园内部通讯实际承载了学校定级为重要或核心的数据,并且学校需要自己掌握数据存放位置、权限边界和审计记录时,本地化部署的收益明显大于成本;反过来,如果通讯内容本身不含敏感数据,或者学校已经有可控的校内平台,就没有非重建不可的理由。
中间状态在高校里其实更常见:把涉及科研数据和师生信息的沟通、文件流转收到本地化平台上,公开通知类的沟通继续用现有渠道。分域使用比推倒重来更容易落地,也更容易向师生解释。
参考资料:
教育部《关于发布〈教育数据分类分级指南〉和〈大屏幕交互式智能教学终端通用要求〉两项教育行业标准的通知》(教科信函〔2025〕97号),http://www.moe.gov.cn/srcsite/A16/s3342/202601/t20260107_1425902.html
《教育数据分类分级指南》(JY/T 0661—2025)标准文本
国家信息中心《国家信息中心承研的〈教育数据分类分级指南〉教育行业标准正式发布并实施》,https://www.sic.gov.cn/sic/83/260/0115/20260115074354798016661_pc.html
中国教育和科研计算机网《高校科学开展数据分类分级策略》,https://www.edu.cn/xxh/xy/xytp/202409/t20240909_2631762.shtml
包头医学院《数据有类别,安全有级别——〈包头医学院数据管理办法〉解读(四)》,https://www.btmc.edu.cn/wlxxzx/info/1168/2503.htm
喧喧IM产品与部署文档,https://www.xuanim.com/
 839

 获取方案
 联系我们
 社群交流