私有化部署方案评审,如何比较自建环境与托管环境的职责
私有化部署方案评审不能只看服务器位置。本文按基础设施、平台、应用、数据、身份、安全和退出七层职责,比较自建、云上托管与厂商专属托管,给出四问评审法、条件化选择和合同验收要点。
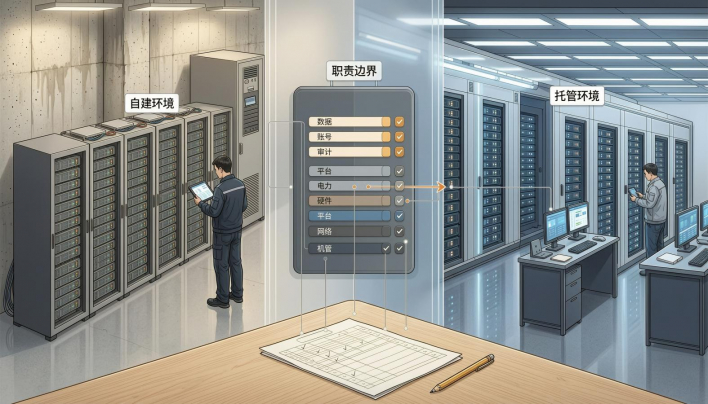
做私有化部署方案评审时,常见的分歧不是服务器放在哪,而是出了问题谁先上。厂商说系统部署在企业侧,数据不出门;企业以为既然叫私有化,运维也该由厂商兜底。合同里只写了一句“提供部署支持”,真到升级、备份、告警和故障恢复,责任就悬空了。
自建环境与托管环境的差别,表面是机房位置,实质是责任链怎么切。私有化只说明系统为企业专属使用,不说明谁管机房、操作系统、数据库、应用升级和数据备份。美国国家标准与技术研究院(NIST)在 SP 800-145(2011) 中对私有云的定义也强调,私有云仅供单一组织使用,但可以由组织、第三方或两者组合拥有、管理和运营。 私有化不等于自己运维,托管也不等于把责任整体交出去。
评审时可以把方案拆成七层职责,逐层问四个问题:谁执行、谁批准、多久恢复、拿什么证明。把这四问答完,再谈自建还是托管,结论会稳得多。
一、私有化、自建、托管,先别混为一谈
1. 私有化说的是专属使用,不是机房位置
私有化部署的核心,是系统和企业数据放在企业可控制的环境里,由企业专属使用。这个环境可以在企业自己的机房,也可以在租用的机柜、企业云账号或服务商提供的专属环境中。判断标准不是有没有上云,而是数据在哪里、谁有管理权、出了事谁负责。
这也是方案评审容易走偏的地方:把私有化当成自建的近义词,或者把托管当成公有云 SaaS。本文比较的托管环境,指仍为企业专属使用的私有化托管,不是多租户公有云的标准订阅服务。
2. 自建环境,企业接的是整条责任链
自建环境通常指企业自己采购或长期独占服务器和基础环境。机房可以自有,也可以整柜托管;只要服务器、操作系统、数据库和应用由企业自己管理,本文仍把它归入自建。
这种模式下,企业拿到的不只是一套软件,还有服务器巡检、容量规划、系统补丁、数据库维护、备份恢复、监控告警、安全加固和硬件生命周期管理。厂商通常提供软件产品、部署支持和版本升级包,环境侧的工作仍要企业有人接。
3. 托管环境,责任按层转移
托管环境至少有一层基础设施由第三方运营。常见的有两种。
云上托管由服务商提供机房、硬件、网络和虚拟化层,企业在云主机上自己管操作系统、数据库、应用、数据和账号。阿里云在 ECS 安全责任共担模型 中把边界写得很清楚:云服务商负责“云本身”的安全,客户负责“云上”的安全,包括操作系统补丁、应用软件、网络配置、管理权限和数据流量。
厂商专属托管指服务商不仅管理基础设施,还代为运行应用,企业按合同保留数据所有权、账号审批和审计权。它比云上托管省事,但控制权、定制空间和升级节奏要让出一部分,具体取决于合同。
两种托管都可能被称为托管型私有化,但组件位置和责任边界差得很远。评审时要让厂商画出组件图,而不是只看一句“数据独立”。如果对部署方式的分类还不清楚,可以先参考 企业内部沟通平台的部署方式分类。
二、评审要比的不是服务器位置,而是七层职责
把方案拆成下面七层,自建、云上托管和厂商专属托管的职责划分就具体了。表中的分工是常见情况,不是标准答案;真正的边界要以合同、实施范围和服务条款为准。
| 职责层 | 自建环境 | 云上托管 | 厂商专属托管 |
|---|---|---|---|
| 基础设施:机房、电力、制冷、物理安全、服务器、存储、网络链路 | 企业 | 云服务商 | 托管服务商 |
| 平台软件:虚拟化、操作系统、数据库、中间件 | 企业 | 云服务商管虚拟化层,企业管操作系统及以上 | 托管服务商为主,企业确认版本与兼容性 |
| 应用生命周期:安装、升级、补丁、兼容性 | 企业执行,厂商提供软件包与支持 | 企业执行,厂商支持 | 托管服务商执行,企业批准窗口 |
| 数据:主权、备份、恢复、迁移 | 企业 | 企业,云服务商提供快照、存储等工具 | 企业保留所有权,托管服务商按约定执行 |
| 身份与审计:账号、权限、日志、密钥 | 企业 | 企业 | 企业掌握账号与审计,托管服务商提供平台能力 |
| 安全运营与服务响应:监控、漏洞修复、应急、服务级别 | 企业为主,厂商支持 | 分层共担,云服务商管基础设施,企业管云内 | 托管服务商为主,企业验收 |
| 变更、退出与交接:升级窗口、回滚、导出、删除、过渡 | 企业 | 企业,云服务商协助 | 托管服务商协助,合同约定 |
这张表真正要盯的是空白和重叠,谁做得多并不是重点。空白代表没人管,重叠代表出事时都能管、也都能推。比如备份,云服务商提供快照工具,不代表企业已经定义了备份频率、保留期和恢复演练;再比如补丁,托管服务商执行更新,不代表企业不用确认业务窗口和回滚条件。
同一层职责可以拆成执行和担责两部分。 托管服务商执行补丁,企业批准维护窗口;补丁引起业务中断时,谁负责恢复、谁承担补偿,要回到合同。评审时不要只问谁做,还要问谁对结果负责。这两个答案经常不是同一个主体。
亚马逊云科技中国区域的 责任共担模型也把补丁管理和配置管理列为共担控制:基础设施由云服务商修补,客户负责自己的操作系统和应用。这类公开模型能帮助理解分层,但不能替代具体合同。
三、四个问题,把“厂商负责运维”问成可验收条款
方案里常见的空话是“厂商负责运维”。这句话既没说范围,也没说时限,更没说做不好怎么办。评审时可以用四个问题把它拆开。
谁执行。 要落到岗位或团队,不是“厂商”两个字。部署、巡检、补丁、备份、账号变更、终端支持、故障值守分别是谁?有没有值班表?出问题时先打给谁?如果企业侧还要配合,配合的人有没有授权?
谁批准。 升级窗口、紧急变更、数据导出、账号权限调整、生产环境远程访问,分别由谁批准?批准权在哪里,责任就在哪里。很多项目不是没人做,而是做之前没人敢批,故障时又没人能拍板。
多久恢复。 服务级别协议里的响应时间,和业务恢复时间是两件事。要问故障怎么分级、计时从什么时候开始、首次有效响应是多少、恢复目标是多少、升级路径是什么、达不到怎么补偿。只写“7×24 支持”,不能说明夜里有没有人能处理。关于服务响应怎么分级、怎么验收, IM 服务响应为什么是选 IM 的关键指标里有更细的检查表。
拿什么证明。 监控记录、工单、补丁记录、备份恢复演练报告、权限回收记录、审计日志、验收签字,都是证据。没有证据的承诺,只能算口头说明。评审时可以让厂商提供脱敏样本,也可以在一次受控演练里看真实过程。
四个问题问完,通常会暴露三类缺口:责任空白、责任重叠、责任错位。责任空白是没人管,责任重叠是都管但都不担责,责任错位是执行的人没有权限、担责的人不掌握现场。把这三类缺口写进评审意见,比在功能表上多打几个勾更有用。
四、三种模式怎么选,取决于约束条件
把职责表填完,私有化部署选型就落到一个具体问题上:哪种模式能和企业的运维能力、数据边界、预算节奏对上。
1. 自建环境适合什么条件
自建适合已经有数据中心或长期独占硬件、网络边界要求明确、数据不能离开园区、系统规模相对稳定、内部有专职运维和安全团队的组织。它给企业的控制力更直接,升级节奏、网络策略和集成方式都可以自己定。
代价是固定投入和长期人力。服务器、存储、备份、带宽、机房资源只是一部分,容量规划、补丁、备份恢复演练、硬件更换和夜间告警都要有人接。 自建买到的不是一台服务器,而是一条长期运行的责任链。 没有这条链,机房再近,故障也不会自己消失。
2. 云上托管适合什么条件
云上托管适合不想自建机房、希望快速上线、需要弹性扩容或异地容灾,但仍要自己掌握操作系统、应用和数据的企业。它把机房、硬件和虚拟化层的责任接过去,没有接走云主机里的操作系统、数据库、应用、账号和数据。
评审时要确认数据驻留位置、网络出口、跨地域复制、云服务商的责任边界、合规证据和退出方式。 云上托管降低的是基础设施运维压力,不是企业内部的全部运维责任。
3. 厂商专属托管适合什么条件
厂商专属托管适合需要专属环境、又不想自己承担应用运维的组织。服务商负责基础设施和应用的运行,企业按合同保留数据所有权、账号审批、审计和业务配置。它比自建省事,但升级节奏、定制空间和底层环境的选择会受服务商约束。
评审时要问清专属到什么程度:计算、存储、网络是独占还是共享?身份、消息、文件、搜索、音视频分别在哪里运行?版本升级谁定时间?定制需求谁开发、谁维护?数据怎么导出、合同到期怎么过渡?
4. 用约束条件做选择
| 约束条件 | 优先评估 | 必须核实 |
|---|---|---|
| 数据不能离开园区或专网 | 自建、厂商专属托管 | 纯内网能否完整运行;移动端和升级包怎么进来 |
| 已有数据中心和运维团队 | 自建 | 备份恢复、监控告警、夜间值守是否真的有人 |
| 没有自建机房,但要快速上线 | 云上托管 | 数据驻留、网络时延、云服务商责任边界、退出方式 |
| 希望厂商兜底应用运维 | 厂商专属托管 | 专属程度、组件位置、服务级别、定制和导出条款 |
| 需要深度定制或自主可控 | 自建、开源自建 | 代码维护、升级分支、安全补丁由谁负责 |
这张表只给评估顺序,不给单一答案。选型最终要看责任与能力是否匹配,省事或可控只是表象。数据边界是硬约束时,成本比较要让位;没有运维能力时,自建的固定成本也很难摊开。把软件授权、服务器或云资源、实施迁移、备份容灾、监控安全和运维人力放在同一时间口径,才谈得上比较成本, 私有化 IM 和 SaaS 的成本差在哪给了一个可复用的拆分方法。
五、把职责表落到评审现场
职责表不是写完就结束,它要贯穿评审、合同和验收。可以按三个阶段推进。
评审前,先画三张图。 部署图标出组件位置,数据流图标出消息、文件、账号和日志经过哪些系统,网络边界图标出总部、分支、移动端和外部合作方从哪里接入。图画不出来,说明方案还没想清楚。
评审中,填一张表。 每一行写清事项、执行人、批准人、响应时限和证据。填完后专门找空白和重叠:哪些事没人认领,哪些事两个团队都以为对方在做。把争议点当场记下来,不要留到上线后。
评审后,写进合同和验收。 至少写清以下内容:
- 服务范围与版本:标准产品、私有化部署、信创环境、第三方组件分别覆盖到什么程度。
- 服务时间与故障分级:工作日还是全天候,计时从报障还是确认开始。
- 恢复与升级:恢复目标、回滚条件、升级窗口、紧急变更审批。
- 数据与退出:备份频率、保留期、导出格式、删除证明、过渡期支持。
- 双方责任:企业要提供什么日志、网络、远程访问和变更授权,厂商不覆盖什么。
验收时按同一张表逐项签字,做一次恢复演练和一次权限回收演练。 验收要验证责任能不能落地,演示一遍功能不算。 这些条款看起来琐碎,但它们决定了故障发生时,双方是在同一张表上找答案,还是在一句“不是我们负责”里打转。
六、以喧喧IM为例,看软件侧和环境侧怎么分
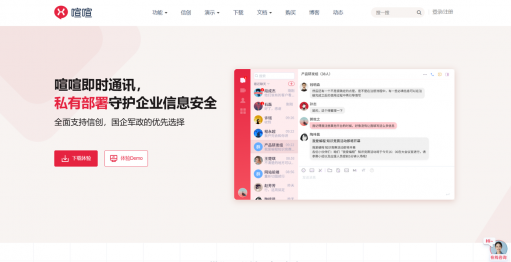
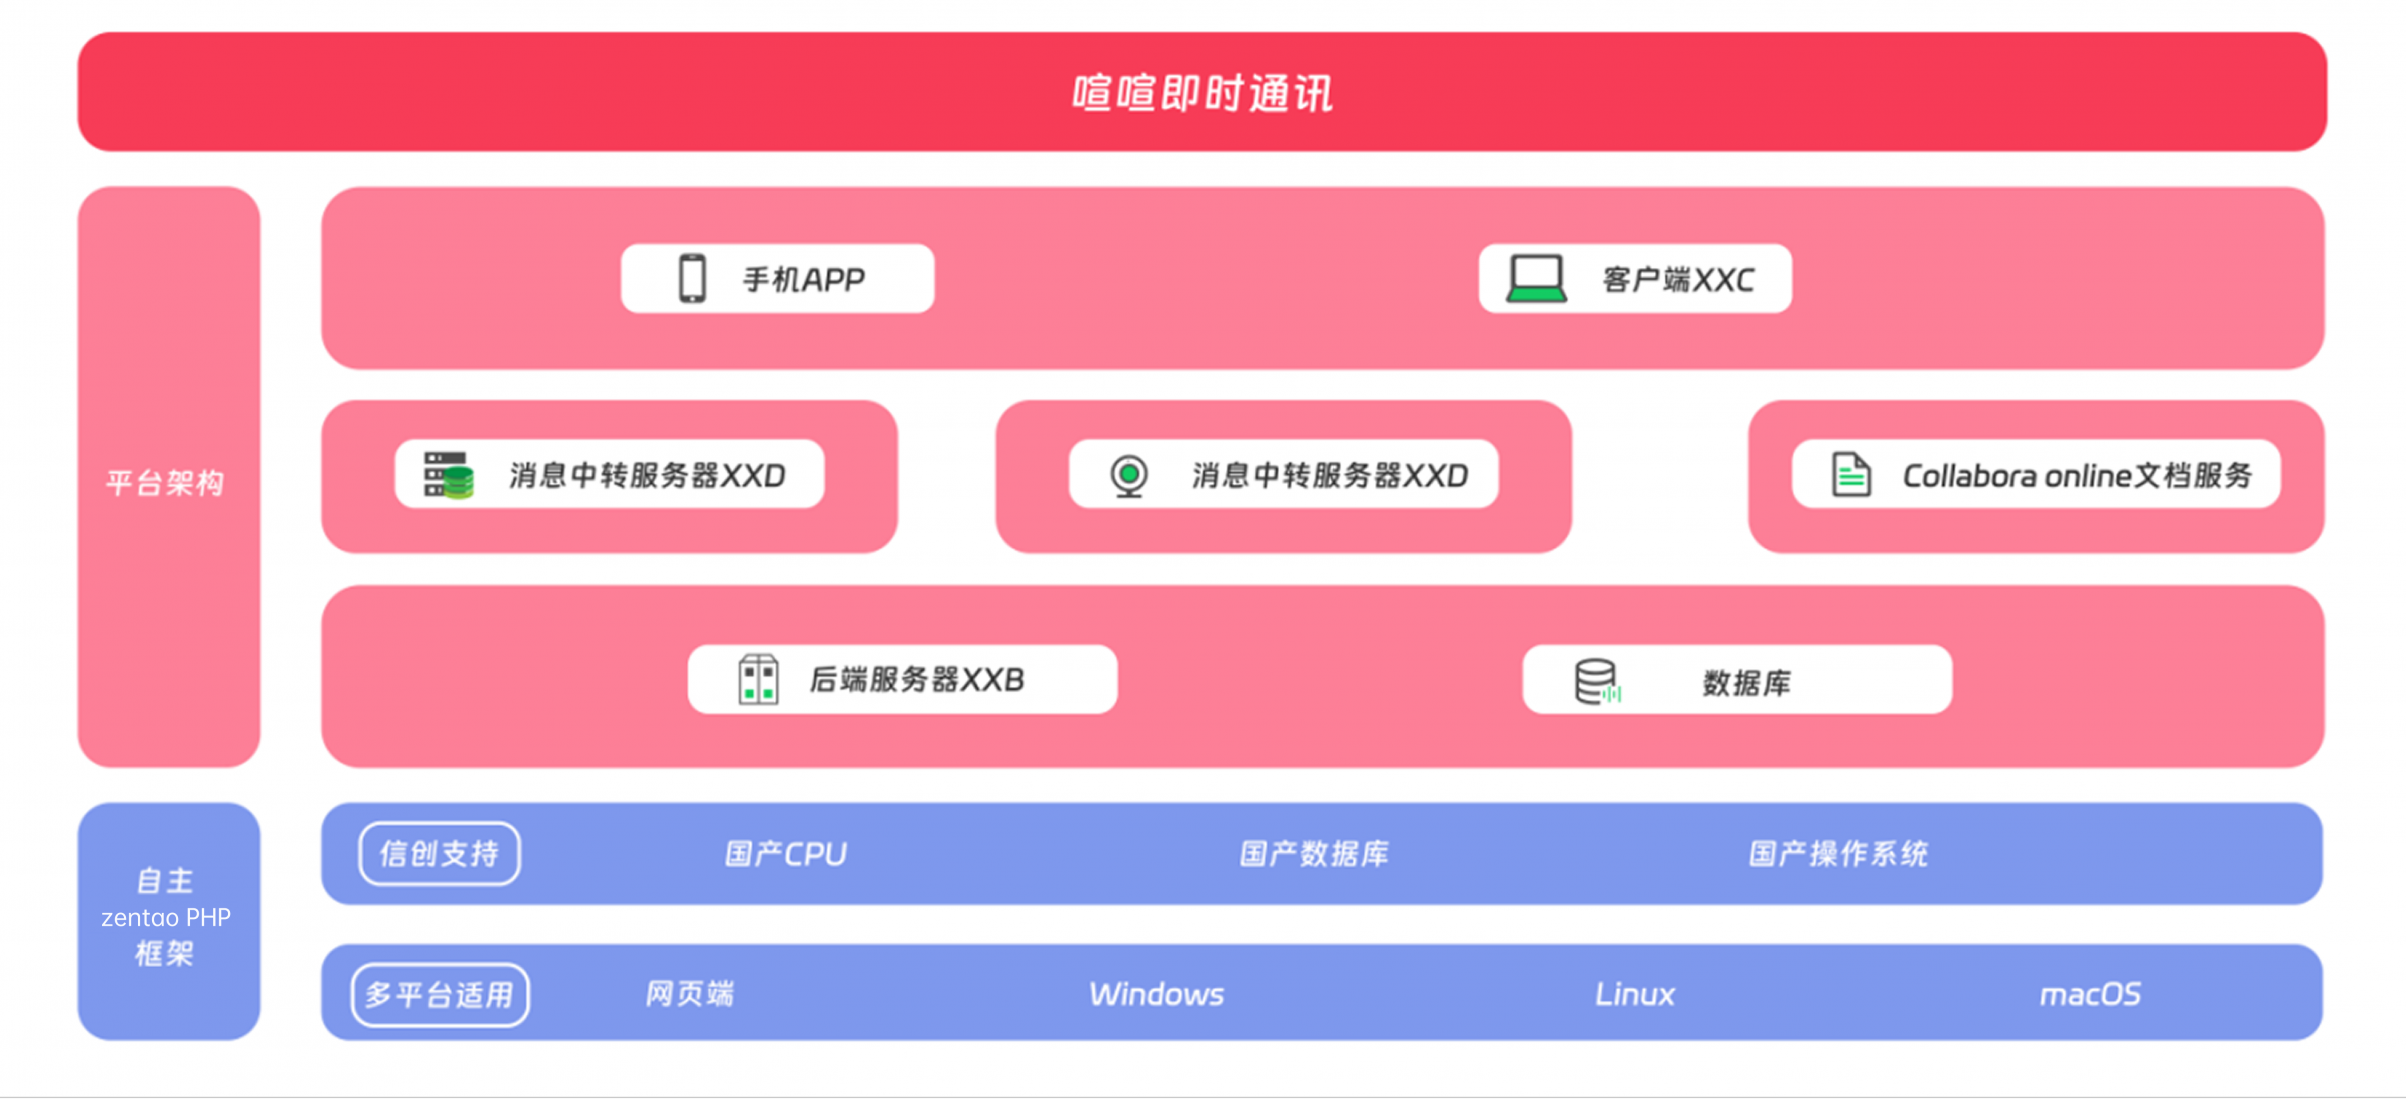
把同一张职责表放到具体产品上,会更容易判断。喧喧IM由禅道软件(青岛)集团有限公司研发,定位是私有化部署的企业即时通讯与协同平台,服务端部署在企业自己的服务器、私有云或纯内网,支持公网 IP 和纯内网两种访问方式。
1. 喧喧IM负责软件侧
产品能力覆盖即时通讯、音视频会议、文件协同、多端同步、开放 API 和 WebHook,可与禅道项目管理集成。版本分开源版和专业版,开源版开放通讯录、单聊、讨论组、基础消息类型和消息记录管理等核心功能,专业版补充文件传输、音视频会议、文档协同、LDAP 认证、IP 登录限制、服务端文件加密存储和数据库消息加密存储等能力。部分高级安全能力与专业版有关,具体以版本对比页为准。
安全实现上,传输与服务端文件采用 AES 256 位加密,消息在数据库中加密存储;还提供 IP 登录限制、界面水印、组织隔离等能力。架构轻量指部署和资源占用轻,不是功能减配。
2. 环境侧的工作仍在企业
服务器、操作系统、数据库、网络、备份、账号策略、终端支持和日常巡检,仍要企业或企业委托的服务商承担。喧喧IM提供软件产品、部署支持、版本升级和排障支持,具体范围以实施和服务条款为准。
这也是私有化项目常见的误解: 买了私有化软件,不等于买了全套运维。 如果企业希望连服务器、备份和升级都不管,就要评估厂商专属托管或云服务,而不是默认私有化产品会把这些工作一起接走。部署边界可以参考 喧喧IM私有化部署说明,版本差异可以在 开源版与专业版对比中逐项核对。
3. 适用条件与版本边界
喧喧IM更适合数据需要留在企业内、只能在内网或专网使用、有信创适配要求,或者研发团队已经把项目管理放在禅道上的组织。它不解决企业内部的所有安全问题;口令策略、权限审批、补丁节奏、备份演练和审计制度仍要企业自己建立。
如果企业没有运维人力,又希望把服务器、备份和升级整体交给厂商,公有云或厂商专属托管通常更省事。 先看责任边界,再看功能清单,选型会少走很多弯路。
七、常见问题
私有化部署一定要自建机房吗
不一定。可以使用企业自有服务器、租用机柜、云主机或厂商专属环境。关键不是机房归谁,而是数据放在哪里、谁有管理权、哪一层由谁负责。用云主机做私有化时,机房和硬件由云服务商负责,操作系统、应用、数据和账号仍要企业自己管。
托管环境里的数据还属于企业吗
数据所有权要在合同里写清,不能靠“私有化”三个字推定。要确认数据存在哪里、谁可以访问、能否完整导出、合同结束后多久删除、有没有删除证明。专属资源不等于自动拥有数据所有权,共享资源也不等于数据一定被混用,判断依据是合同和实际控制权。
厂商说负责运维,企业还要做什么
企业通常还要负责业务配置、账号和权限、网络接入、终端支持、变更审批和验收结果。厂商的“负责运维”要拆成范围、时限和证据,否则只是一句概括。评审时把双方要做的事写进同一张表,比在合同里写“提供运维服务”更有效。
自建一定比托管安全吗
不一定。自建把更多责任接回企业,安全效果取决于补丁、权限、监控、备份和演练有没有做到位。没有相应团队,自建可能把风险放大;托管也不等于安全外包,企业仍要管账号、数据和配置。 部署方式改变的是责任边界,不自动改变安全能力。
资料来源
- NIST SP 800-145, The NIST Definition of Cloud Computing, 2011, https://doi.org/10.6028/NIST.SP.800-145
- 阿里云,《ECS的安全责任共担模型》,访问于 2026-11-03,https://help.aliyun.com/zh/ecs/user-guide/ecs-shared-responsibility-model/
- Amazon Web Services 中国区域,《责任共担模型》,访问于 2026-11-03,https://www.amazonaws.cn/compliance/shared-responsibility-model
- 喧喧IM,《私有化部署即时通讯软件》,访问于 2026-11-03,https://www.xuanim.com/private-deployment
 1473

 获取方案
 联系我们
 社群交流