多个厂区网络不通,内网沟通工具怎么把消息送过去
多厂区内网不通时,消息通常先到中心消息服务再转发或暂存,不需要厂区两两直连。文章拆解消息路径、三类网络不通、三种部署方式,以及喧喧IM的XXD/XXB与11443/11444端口排查清单。
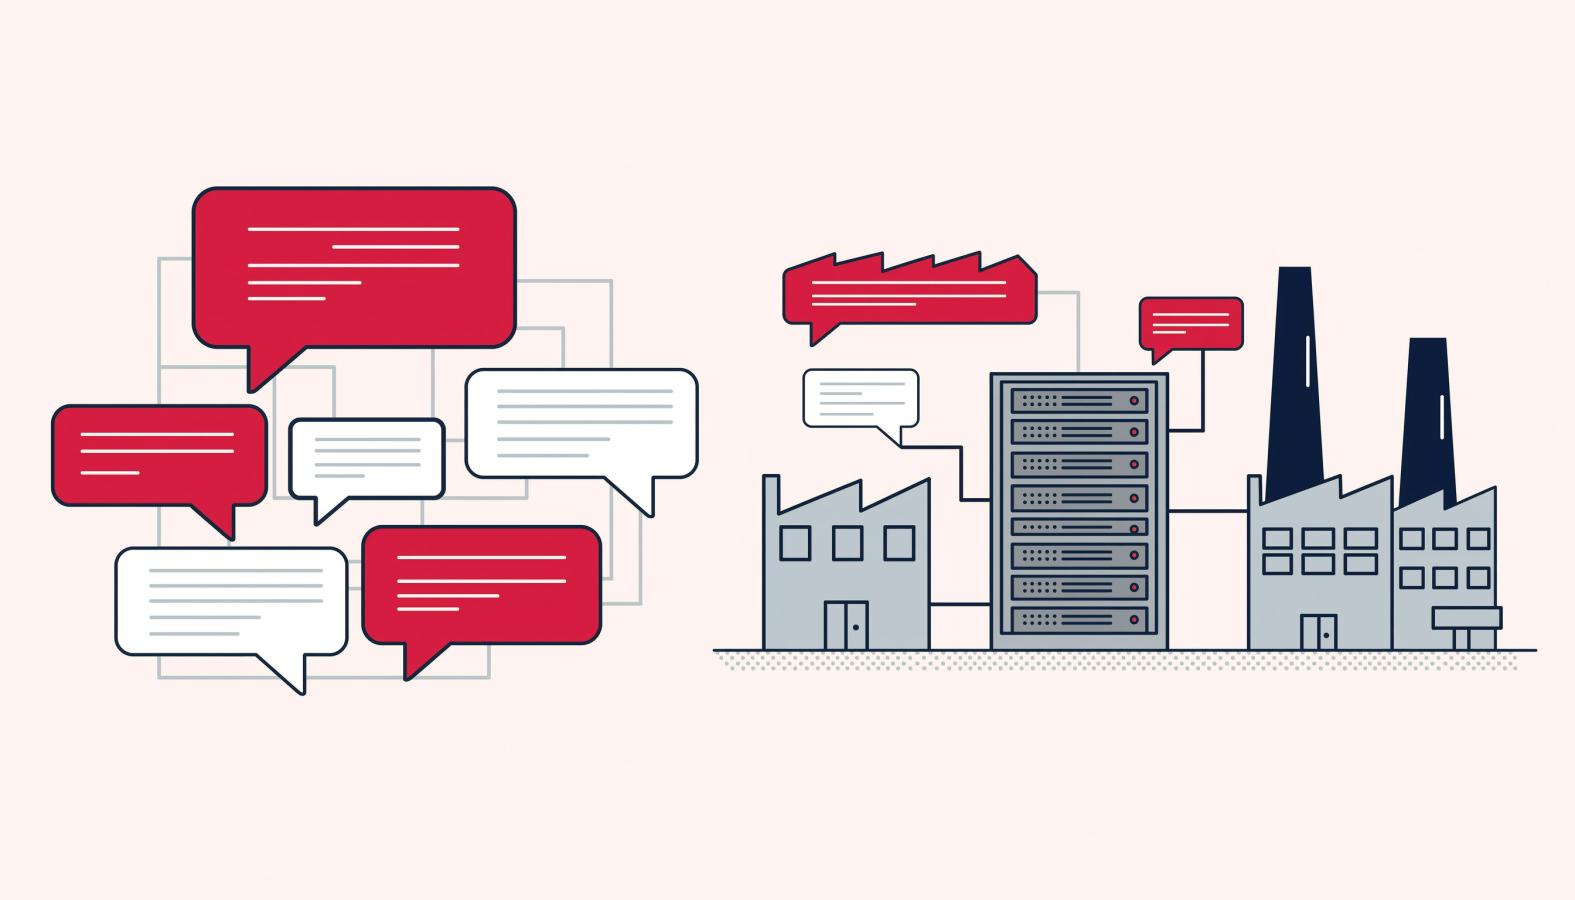
厂区 A 和厂区 B 之间 ping 不通,内网沟通工具还能把消息送过去吗?答案取决于消息走哪条路。以私有化部署的企业 IM 为例,文字消息通常不是从一台电脑直接发到另一台电脑,而是先进入一台两边都能访问的服务器,再由服务器转发;收件人不在线时,服务器先保存,等对方上线再补发。厂区之间是否两两互通,并不是第一条件。
一、先看结论:厂区之间不通,不等于消息一定送不到
把路径画出来就清楚了:
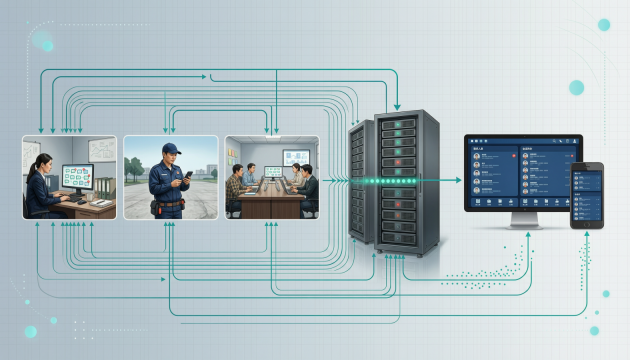
A 厂区终端 → 中心消息服务 → B 厂区终端
A 和 B 之间没有直接连接,只要 A 能到中心、B 能到中心,文字消息就有机会送达。多厂区部署要验证的是每个厂区到中心服务器的 TCP 可达性,而不是所有厂区之间的全网互通。
判断的时候,顺序可以反过来:先看每个厂区到中心通不通,再看中心的消息服务和存储是否正常,最后才看厂区之间是否互通。很多项目卡住,不是厂区之间没打通,而是某个厂区到中心的端口或路由没放行。
ping 不通也可能只是 ICMP 被禁用。真正要测的是业务端口能不能建立连接,服务器返回的包能不能回到客户端。只看到网络不通的提示就断定 IM 不可用,容易把排查方向带偏。
反过来,如果某个厂区连中心服务器都到不了,消息在发送端就出不去,通常会停留在客户端等待重试。服务端没有收到,就谈不上离线保存。这时换一套软件也不会自动长出网络路径。
所以,多个厂区网络不通时,消息能不能送过去,先看两个条件:各厂区到中心有没有可用路径,中心的消息服务有没有正常接收和转发。两个条件都满足,厂区之间不直连也能聊。
二、一条消息在内网沟通工具里走了哪几步
以常见的私有化 IM 架构为例,一条文字消息大致经过四步。
- 客户端登录,完成身份验证,并与消息服务建立长连接。
- 发送端把消息交给消息中转服务,中转服务根据接收方状态转发。
- 接收方在线,消息通过长连接推送过去;接收方离线,后端把消息保存为离线消息,等对方下次登录再同步。
- 文件、图片、音视频可能走不同的链路,需要分别验证。
多厂区场景下,跨厂区消息中转的关键,是先让客户端连上中心,再让中心完成路由和暂存。以喧喧IM为例,客户端先通过 11443
完成登录和附件上传下载,再通过 11444
建立聊天消息连接。消息中转服务器 XXD 维护长连接并转发消息,后端处理服务器 XXB 负责消息路由、离线判断、权限校验和存储。这个分工决定了:客户端连不上 XXD,消息就进不了中转;XXD 正常但 XXB 异常,登录、路由或离线消息也会出问题。
多厂区场景里,几条链路的验证不能互相替代:
| 链路 | 主要用途 | 多厂区要验证什么 |
|---|---|---|
登录与文件接口,如 11443
|
登录验证、附件上传下载 | 每个厂区到服务器的 TCP 连接、证书、文件服务地址 |
实时消息,如 11444
|
WebSocket 长连接、消息收发 | 长连接能否建立,是否被代理或防火墙中断 |
| 大文件点对点 | 两端直传,减轻服务器带宽压力 | 两端网络是否可达;不能直连时是否影响使用 |
| 音视频 | 独立服务与带宽 | 音视频端口、带宽、延迟;不要用文字消息的结果代替 |
文字消息能到,不代表文件、图片、音视频也能到。多厂区项目里,附件打不开往往不是消息服务坏了,而是文件链路或安全策略没有放行。
三、三种网络不通,先分清是哪一层断了
实际项目里遇到网络不通,大致可以分成三种。它们的处理方式不同。
| 情况 | 消息能不能到 | 要解决的问题 |
|---|---|---|
| 厂区之间互不相通,但每个厂区都能访问中心服务器 | 文字消息可以通过中心转发 | 各厂区到中心的网络路径、端口和地址 |
| 某个厂区到中心服务器也不通 | 该厂区无法登录,消息送不到 | 路由、防火墙、NAT、DNS 或链路故障 |
| 两个网络物理隔离,或只有单向网闸 | 不能直接互通 | 按制度独立部署,或采用受控的数据交换方式 |
第一种是多厂区统一部署更常见的基础。总部和分厂之间不需要两两打通,只要各自能到中心,组织架构、会话和消息就可以集中管理。网络团队要开的是厂区到中心的策略,不是所有厂区互访的策略。
第二种是网络问题,不是 IM 功能问题。客户端提示无法连接服务器时,先在该厂区的实际终端上测试服务器地址和端口,再查 DNS 解析、路由、防火墙源地址策略和 NAT。软件侧能做的,是确认地址配置正确、服务在运行、端口在监听;网络路径本身需要网络团队补齐。
第三种是安全边界。生产网和办公网分开,通常有明确的管理要求。为了聊天把两边直接连起来,会把原本隔离的风险带进来。先确定哪些消息需要跨网,再按制度开放;能留在原系统里的业务数据,不必都搬进 IM。企业内网 IM 不能绕过网闸,也不能替代跨网数据交换的审批和审计。
四、多厂区部署:服务器放哪,网络要满足什么
多厂区内网即时通讯部署,先要回答服务器放在哪里。服务器位置决定了消息路径,也决定了网络团队要开哪些策略。常见有三种放法。
| 部署方式 | 适用条件 | 消息能否跨厂区 | 主要代价 |
|---|---|---|---|
| 中心机房集中部署 | 各厂区能通过专线、VPN 或路由访问中心 | 可以,各厂区共用一套服务端 | 中心机房要有出口带宽和稳定链路;各厂区要配到中心的路由和策略 |
| 具备公网 IP 的服务器 | 企业允许客户端通过公网访问,并完成安全评估 | 可以,客户端通过公网访问同一套服务端 | 公网入口、访问控制、证书和审计要一并设计 |
| 各隔离网络独立部署 | 网络之间没有经过授权的通信路径 | 不能自动互通,是两个独立系统 | 组织、账号、消息各自维护;跨网消息要另行设计 |
对多数制造企业,中心机房集中部署更容易统一数据、账号和权限,前提是各厂区到中心有稳定的链路。喧喧IM 支持 私有化部署,服务端可以放在企业自己的机房;如果企业允许公网访问,官方也支持服务器具备公网 IP 的部署方式。具体选哪种,要结合现有网络边界和安全制度,不要只看软件能不能装。
网络侧要逐项确认:各厂区到中心的 IP 路由、防火墙源地址策略、NAT、DNS 解析、证书和带宽。专线或 VPN 只是承载方式,选哪种由网络团队根据现有链路、覆盖范围和预算决定。多厂区还要看链路质量,跨地域长链路出现延迟和抖动时,文字消息可能还能用,文件上传和音视频会更早暴露问题。
带宽要分开估算。文字消息占用小,文件和音视频占用大,不能用文字消息的体验推断文件传输。制造业场景还会涉及 MES 告警、OA 审批、图纸文件等,如果希望把这些通知推到 IM,需要走 API 或 Webhook 集成,具体接口要对实际系统验证。可参考喧喧IM的 制造业内网通信场景。
五、以喧喧IM为例:XXD、XXB 和两个端口分别做什么
喧喧IM采用三层架构:客户端、消息中转服务器 XXD、后端处理服务器 XXB。官方对即时通讯技术架构的说明是,XXD 负责维护与在线客户端的长连接,并把消息转发到目标客户端;消息路由、离线判断、权限校验由 XXB 完成,用户认证、组织架构、消息存储和文件存储也由后端负责。
这套分工对多厂区排查很有用。客户端登录时先访问 11443
,完成身份验证和文件接口;聊天消息通过 11444
的 WebSocket 长连接进入 XXD。XXD 再把消息交给 XXB 判断接收方是否在线:在线就推送,离线就保存,等接收方下次登录再同步。
端口要在服务器防火墙和云安全组里放行。喧喧IM的官方文档明确要求开启 11443
和 11444
,两个都是 TCP;只开其中一个,常见表现是能登录但消息不实时,或者文字能发但附件打不开。具体操作可看
防火墙开启喧喧使用端口。
部署时有三处要核对:XXD 的监听地址要填服务器实际地址,生产环境不要用 127.0.0.1
;后台配置的服务器地址、客户端填写的服务器地址要与各厂区实际可达的地址一致;XXD 与 XXB 的密钥要一致。修改配置后要重启 XXD 再验证。多厂区场景下,客户端填的地址不能只在一个厂区能解析。安装步骤和组件说明可参考
安装升级手册。
多厂区不需要每个厂区都装一套喧喧IM。只要各厂区客户端能访问同一套服务端,就可以共用组织架构和会话。某个厂区确实无法访问时,需要单独规划该厂区的部署和跨网消息方案;没有网络路径的地方,一套服务端覆盖不到。
喧喧IM的部署架构比较轻,适合先在一个车间或一个厂区试点,再扩到多厂区。这里的轻量指部署架构和资源占用,不是功能减配。
六、按症状排查:从登不上到能登录但消息不实时
先定位断点,不要一上来改服务端配置。下面这张表按症状列出优先检查项。
| 症状 | 更可能出问题的位置 | 先查什么 | 通过信号 |
|---|---|---|---|
| 客户端提示无法连接服务器 | 网络、端口、地址 |
从该厂区终端测试服务器地址的 11443
、11444
;核对 DNS 和客户端地址
|
两个端口都能建立 TCP 连接 |
| 能登录,消息不实时 |
11444
、XXD、代理
|
XXD 是否运行;客户端是否显示在线;密钥是否一致;代理是否中断 WebSocket | 长连接稳定,双向消息及时到达 |
| 能发文字,文件打不开 |
11443
、文件服务、存储
|
附件上传下载是否正常;文件服务地址是否可达;磁盘空间和证书 | 上传、下载、预览都能完成 |
| 部分厂区正常,部分不正常 | 路由、源地址策略、NAT | 对比正常和异常厂区的源 IP、路由、防火墙策略 | 异常厂区到中心的策略与正常厂区一致 |
| 外网手机收不到 | 移动端到服务器的路径 | 服务器是否有公网入口;手机当前网络能否访问该地址 | 手机在目标网络下能登录并收发 |
排查顺序可以按这条线走:
- 在故障厂区的实际终端上测试服务器地址和端口,不要只在服务器本机测试。
- 核对 DNS 解析结果和客户端填写的地址,确认没有解析到旧地址或测试地址。
- 检查该厂区到中心的防火墙、路由和 NAT,确认源地址策略覆盖了实际终端网段。
- 检查 XXD 进程、后台在线状态和 XXD 与 XXB 的密钥一致性。
- 做双向消息测试,再让接收方离线后发一条,验证离线消息。
- 再测文件上传下载、图片预览和音视频,不要用文字消息的结果代替。
测试端口时,ping 通不代表业务端口通,ping 不通也不代表端口不通。可以用 telnet
、Test-NetConnection
或 nc
测试 TCP 连接,成功信号是连接建立,而不是收到 ICMP 回复。
修改防火墙或路由前,先备份现有配置,选择变更窗口,按最小源地址开放,避免把消息服务暴露到不必要的范围。出现异常时能恢复到变更前的策略,再继续定位。
七、上线前怎么验收,哪些情况不该勉强打通
验收不要只看能登录。多厂区上线前,至少完成这几项:
- 每个厂区各选两台终端,做单聊和群聊双向发送。
- 让接收方退出登录,发送一条消息,再登录确认离线消息能收到。
- 上传、下载一个实际大小的附件,不要只测几十 KB 的图片。
- 在厂区内和厂区外分别测试移动端,确认手机当前网络能访问服务器。
- 在交接班、班前会等消息集中时段观察发送失败、重试和延迟情况。
- 记录每个厂区的测试时间、源地址、测试结果和异常现象,作为后续变更的基线。
有些情况不该勉强打通。两个网络物理隔离,或者只有单向网闸时,IM 不能绕过安全边界,应按制度独立部署,或采用经过批准的受控数据交换方式。生产控制网和办公网分开时,不要把生产网直接接到办公 IM 上;只把必要的告警信息通过受控接口送出去,业务数据仍留在原系统。
消息能跨网,不代表所有文件和业务数据都该跨网。网络团队给不出经过授权的通信路径时,换一套 IM 也补不上这段路。
八、常见问题(FAQ)
厂区之间互不相通,还能共用一套内网沟通工具吗?
可以,前提是每个厂区都能访问同一套服务端。厂区之间不需要两两直连,消息通过中心服务器转发。只要有一个厂区到中心没有可用路径,这个厂区就用不了这套系统。
对方离线,消息会丢吗?
服务端收到消息后,如果接收方不在线,会把消息保存为离线消息,等对方上线再同步。发送端到服务器的连接如果已经断了,消息通常停在发送端等待重试;服务端没有收到,就无法替你保存。排查时先看发送端有没有失败提示,再看服务端和接收端。
只开 11444
够不够?
不够。喧喧IM的登录和附件上传下载使用 11443
,聊天消息使用 11444
,两个端口都要在服务器防火墙和云安全组放行。只开 11444
可能出现能连上但登录失败,或者文字能发、文件打不开。
文字能发,文件打不开,先查什么?
先查文件链路,不要只盯着消息服务。确认 11443
是否放行、文件服务地址是否可达、磁盘空间是否充足、证书是否有效,以及中间代理有没有限制上传下载。然后分别测试上传、下载和预览,定位断在哪一步。
手机在厂区外能收消息吗?
取决于手机当前网络能不能访问服务器。服务器只部署在内网、没有对外的授权入口时,厂区外的手机访问不到,这是网络边界决定的。企业允许公网访问时,可以采用具备公网 IP 的服务器部署方式,并把访问控制、证书和审计一并设计好。
本文关于喧喧IM组件与端口的说明,核对自官网《什么是即时通讯》《服务器部署》《防火墙开启喧喧使用端口》,核对时间 2026 年 11 月;不同版本的界面和默认值可能不同,部署时以对应版本文档为准。
 1388

 获取方案
 联系我们
 社群交流