局域网部署核对表:从交换机配置到客户端安装 9 项
按真实上线顺序拆解局域网部署的 9 项核对,以喧喧IM为例,覆盖访问边界、VLAN 与交换机端口、地址 DNS、服务器、防火墙端口、服务端安装、客户端分发和验收,每项给出通过标准与常见返工点。
局域网部署不是把安装包双击运行就结束了。真正影响上线的,往往是前面几步:服务端放在哪个网段、交换机端口有没有放行对应 VLAN、客户端能不能解析到服务器地址、防火墙有没有只开了一半的端口。
这份局域网部署核对表按真实上线顺序拆成 9 项,从交换机配置一直查到客户端安装和验收。每一项都给出检查动作、通过标准和常见返工点,可以直接打印成一张上线清单。文中以喧喧IM的局域网部署为例,其他私有化 IM 部署项目的检查逻辑也基本相通。如果你正在做局域网即时通讯部署或内网 IM 部署,可以把这 9 项当作上线前的检查单。
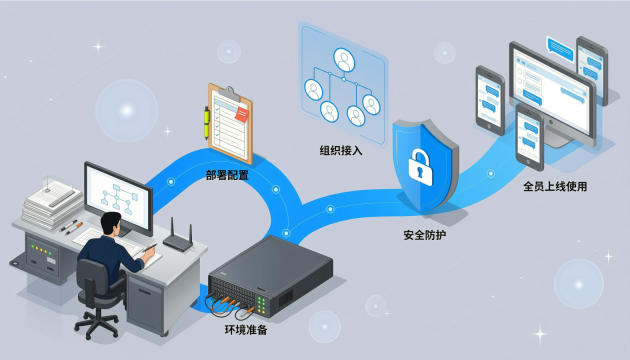
一句话结论:先定访问边界,再配网络,再做服务端,最后装客户端并验收。
本文讨论单机部署和常规局域网接入。如果项目涉及多节点或跨地域组网,先按厂商方案单独做网络设计。不同版本的菜单和端口可能调整,动手前以官网当前安装手册为准。关于私有化部署的边界,可以看 喧喧IM私有化部署方案。
| 阶段 | 核对项 | 通过标准 |
|---|---|---|
| 网络侧 | 1 访问边界 | 每条访问路径都有明确入口和准入规则 |
| 网络侧 | 2 VLAN 与地址 | 服务器、客户端、管理网段边界清楚,地址不冲突 |
| 网络侧 | 3 交换机端口 | Access/Trunk 与拓扑一致,上联无环路、无丢包 |
| 网络侧 | 4 DNS 与时间 | 客户端能解析服务器地址,时间同步正常 |
| 服务端 | 5 服务器准备 | 配置、磁盘、带宽满足当前规模并留有余量 |
| 服务端 | 6 防火墙端口 | 客户端到服务端口连通,管理入口最小化开放 |
| 服务端 | 7 服务端安装 | 服务启动、后台可登录、授权导入、密码已改 |
| 客户端 | 8 客户端安装 | 统一来源安装,服务器地址和账号可正常登录 |
| 验收 | 9 上线验收 | 跨网段、重启、备份恢复和交接全部通过 |
一、网络侧:先定边界,再配交换机和地址
1. 明确访问边界:纯内网、内网加受控通道,还是公网 IP
先回答一个问题:员工从哪里访问这套即时通讯系统。边界不同,后面的地址、端口、证书和客户端配置都会变。
- 纯内网:服务器不连外网,客户端只在企业局域网内使用。数据边界更清楚,适合对网络隔离有要求的单位。
- 内网加受控远程通道:日常在局域网内使用,出差或居家时通过企业 VPN 等受控通道接入。需要额外验证远程网段到服务端的路由、ACL 和客户端地址。
- 公网 IP:服务器具备公网地址,客户端可在公网访问。方便,但暴露面更大,必须配合防火墙、访问控制和补丁管理。
喧喧IM的官方部署文档给出两种网络环境:服务器具备公网 IP,或服务器不连接外网、客户端只在企业内网访问。纯局域网项目选后者。
远程访问必须单独设计,不能临时开一个公网端口。 按当前部署说明,喧喧IM不支持通过 DMZ 映射服务。确有远程访问需求时,先由网络侧提供受控通道,并做小范围验证。
通过标准:能画出一条完整的访问路径,从客户端所在网段到服务器所在网段,每一跳的设备、策略和责任人都能对上;远程访问单独有一条受控路径。
常见返工点:上线后才发现出差人员无法访问,或者为了远程访问把管理后台直接暴露到公网。
2. 划分 VLAN 和地址:服务器区与客户端区至少分开
VLAN 是把一个物理局域网切成多个逻辑网段。它的作用不只是分组,更重要的是限制广播域,让 ACL 有明确的落点。服务器和普通办公终端混在一个大网段里,出问题时很难判断是终端、交换机还是服务器。
- 服务器区单独一个 VLAN,客户端按楼层、部门或无线/有线划分,网络管理地址单独管理。
- 不要用 VLAN 1 承载业务。H3C 官方文档说明,VLAN 1 是系统默认 VLAN,所有端口默认加入 VLAN 1;业务 VLAN 应显式创建并放行。
- 跨 VLAN 必须有三层网关或防火墙策略。只在交换机上建了 VLAN,不等于客户端能访问服务器。
- 服务器用固定 IP 或 DHCP 保留地址,放在 DHCP 地址池之外;客户端用 DHCP;管理地址和业务地址分开记录。
- 如果规模很小,暂时不划 VLAN,也至少要给服务器留一段固定地址,并把网段、网关、DNS 写进交付文档。
服务器和客户端至少分属不同 VLAN;跨 VLAN 必须有路由和 ACL。 如果暂时做不到,就先把服务器地址段固定下来,别让服务器地址落在 DHCP 池里。
通过标准:服务器 IP、客户端网段、网关、DHCP 范围、DNS 地址有一张地址表;从客户端网段到服务器网段有明确的路由和 ACL;没有重复网段和地址冲突。
常见返工点:VLAN 建好了但没有配网关;服务器地址落在 DHCP 池里,过几天被终端占用;分支机构用了相同网段,VPN 接入后路由冲突。
3. 配置交换机端口:Access 接终端,Trunk 走上联
交换机配置不需要为 IM 做特殊协议,重点是让端口归属、上联放行和环路保护与拓扑一致。Access 端口只承载一个 VLAN,发出的报文不带 VLAN 标签;Trunk 端口可以承载多个 VLAN,通常用于交换机之间的互联。
- 连接 PC、服务器、打印机的端口用 Access,只属于一个 VLAN;连接交换机、路由器或三层交换机的上联端口用 Trunk,按需放行业务 VLAN。
- H3C 官方文档提示,Trunk 端口默认只允许 VLAN 1 的报文通过,业务 VLAN 需要显式加入允许列表;两端 PVID 建议保持一致。很多“同交换机能通、跨交换机不通”的问题就出在这里。
- 上联带宽按峰值估算。终端多、文件传输频繁时,千兆上联可能不够;需要链路聚合时,两端都启用 LACP,并确认成员口状态和哈希方式。
- 启用生成树,接入端口按厂商术语配置边缘端口和 BPDU 防护;桌面私自接小交换机是局域网环路的高发来源。
- 未使用的端口可以关闭或划入隔离 VLAN;管理 VLAN 只允许运维网段访问。
- 改配置前备份当前配置,核心上联的变更放在维护窗口,保留回退命令和带外管理通道;变更后保存配置,再用端口状态和客户端测试确认。
Trunk 端口默认只放行 VLAN 1,业务 VLAN 要显式加入允许列表。 两端 PVID 不一致,也会造成 VLAN 时通时断。
通过标准:用厂商提供的 VLAN、Trunk 和端口状态命令核对,端口归属和允许列表符合设计;活动上联没有生成树阻塞;端口没有大量 CRC 错误、丢包或双工不匹配。
常见返工点:Trunk 忘了放行服务器 VLAN;两端 PVID 不一致;只配了主链路,备用链路形成环路;上联端口跑满但没有人看监控。
4. 配好 DNS、证书和时间:别让客户端靠猜
客户端登录时要填服务器地址。用 IP 还是域名,取决于你希望以后换服务器时有多麻烦。
- 建议给服务端配一个内网域名,例如
im.example.local,由内网 DNS 解析到服务器地址。域名比 IP 好记,迁移时只改解析记录。 - 没有内网 DNS 也可以用固定 IP,但要把 IP 写进客户端配置说明,并确保服务器 IP 不随 DHCP 变化。
- 如果后台使用域名和 HTTPS,客户端需要信任签发证书的 CA;否则会出现证书告警。内网证书的域名要和实际访问地址一致。
- 服务器和客户端都同步到企业内网 NTP。时间偏差过大会让日志、审计和故障排查对不上。
- 在 DHCP 里把 DNS 和 NTP 选项一起下发,减少逐台终端手工配置。
客户端地址统一用域名或固定 IP,不要一部分人填 IP、一部分人填域名。 否则换服务器时,你会在每一台终端上重新教一遍。
通过标准:从客户端网段执行 nslookup im.example.local
能解析到正确地址;浏览器访问后台没有证书告警;服务器和客户端时间差在可接受范围内;DHCP 下发的 DNS 和 NTP 地址正确。
常见返工点:服务器换 IP 后只改了防火墙,没有改 DNS;客户端填了带 https://
或多余路径的地址,和要求的服务器地址格式不一致;证书是自签的,部分终端不信任。
二、服务端:配置、端口和安装按顺序来
5. 准备服务器:按规模留余量,系统盘和数据盘分开
服务器配置不需要追求高配,但也不能只看 CPU 和内存。附件、图片、音视频和备份都会吃磁盘和带宽。
- 喧喧IM 官方 Windows 安装文档给出的 5000 人以下参考配置是:xxb 后端处理服务器 16GB 内存、8 核以上 CPU;xxd 消息中转服务器 16GB 内存、8 核以上 CPU;如果启用音视频,音视频服务器建议 8 核以上、16GB 内存,带宽尽量充足,音频会议约每人 0.5Mbps、音视频会议约每人 1Mbps,建议 8Mbps 以上。
- 这是参考值,不是最低配置承诺。实际要按并发、附件大小、文件保留策略和音视频使用情况调整。硬盘和带宽主要看上传图片和附件的数量与大小。
- 系统盘和数据盘分开,附件目录、数据库目录和备份目录不要都挤在 C 盘。Windows 一键包建议解压到非系统盘根目录,例如
D:\zbox。 - 如果服务器使用国产操作系统或国产 CPU,先确认对应安装包和兼容性说明,不要直接套用 Windows 一键包的经验。
- 服务器时间同步、杀毒软件排除目录、远程管理方式、补丁窗口,在安装前一起定好。杀毒软件实时扫描数据库和附件目录可能影响性能,具体排除项按厂商建议配置。
- 如果使用虚拟机,预留内存和磁盘扩展空间,避免上线后频繁扩容。
官方参考配置是 16GB 内存、8 核以上,但它不是最低配置承诺。 真正容易先到瓶颈的,往往是磁盘 IO 和带宽。
通过标准:CPU、内存、磁盘 IO、带宽满足当前规模并留有增长余量;数据目录和备份目录不在系统盘;时间同步正常;备份空间可用。
常见返工点:只按最低配置买服务器,附件一多就写满磁盘;把所有目录放在 C 盘;没有预留备份空间;虚拟机磁盘用完才想起扩容。
6. 放行防火墙端口:先最小范围,再逐段验证
局域网部署常见的故障不是服务没启动,而是端口没有在正确的防火墙上放行。服务器本机防火墙、网络防火墙、云安全组、交换机 ACL 都可能是拦截点。
- 喧喧IM 默认需要放行 TCP 11443 和 11444。官方端口文档把 11443 用于后台及 API,11444 用于客户端通信。
- 如果启用音视频、文档协同等附加服务,还要按对应官方文档放行附加端口,不能只开这两个端口就认为全部功能可用。
- 源地址不要图省事写成
0.0.0.0/0。客户端 VLAN 到服务器 VLAN 放行 11443 和 11444;管理后台只对运维网段开放;其他网段默认拒绝。 - 逐段验证:先在服务器本机测端口,再从同 VLAN 客户端测,再从跨 VLAN 客户端测,最后从远程受控通道测。每段都通了,才算网络路径打通。
- Windows 上可以用
Test-NetConnection 192.168.1.100 -Port 11443,Linux 上如果已安装 netcat,可以用nc -vz 192.168.1.100 11443。测试地址换成实际服务器地址。 - 改防火墙前导出当前规则或记录版本号,变更后保留回退时间点;不要在生产高峰做全量放行测试。
先在正确的防火墙上放行,再逐段验证,别用 any-any 图省事。 只开 11443、忘了 11444,是常见的连接失败。
通过标准:客户端网段能连通 11443 和 11444;管理后台只从运维网段可访问;没有 any-any 的临时放行规则;附加服务端口按官方文档放行。
常见返工点:只开了 11443,忘了 11444;Windows 防火墙规则只勾了“公用”,而客户端走的是“域”或“专用”;云安全组和系统防火墙只改了一个;测试时用服务器本机 localhost,忽略了网络路径。
7. 安装服务端:目录、后台、授权和第一个管理员
服务端安装本身不复杂,容易出错的是安装位置、后台地址、授权文件和默认管理员密码。
- 从官网下载对应系统的安装包。Windows 一键包解压到非系统盘根目录,例如
D:\zbox,运行启动程序;Linux 按官方一键包或手动安装文档执行。 - 启动后访问后台,使用安装文档给出的默认管理员账号登录,第一时间修改密码。不要把默认密码留在生产环境。
- 在后台参数里确认服务器地址。纯局域网部署填内网 IP 或内网域名,不要填
localhost或127.0.0.1,否则其他客户端连不上。 - 按官方文档导入授权文件。Windows 一键包通常把
license目录覆盖到xxb/config/license;具体路径以当前版本文档为准。 - 修改参数后,如果需要下载配置文件替换
xxd.conf,确认替换后重启服务并再次验证客户端连接。
服务器地址不要填 localhost,默认管理员密码第一时间改。 这两个小失误,都会让后面的客户端排查白费功夫。
安装步骤和目录说明以 喧喧IM安装升级手册为准。
通过标准:xxb、xxd 服务正常启动;后台可以登录;管理员密码已修改;服务器地址是客户端可达的地址;授权已导入;创建一个测试账号能正常登录。
常见返工点:安装在 C 盘导致系统盘爆满;服务器地址填了 localhost
;授权文件没有覆盖到正确目录;改了参数但没有重启或替换配置文件;默认管理员密码一直没改。
三、客户端与验收:能装、能登、能交接
8. 安装客户端:统一来源、统一地址、统一账号
客户端安装看起来是用户自己的事,实际上容易出现版本不一致和地址填错。
- 首选从后台的客户端下载区块生成下载链接,让员工从企业自己的服务器下载。这样即使服务器不连外网,也能完成客户端分发,版本也更可控。
- Windows、macOS、Linux 桌面端按员工设备选择;移动端通过应用市场或官网下载页安装。首次登录填写与 PC 端相同的服务器地址、账号和密码,也可以扫码登录。
- 服务器地址统一写成内网域名或固定 IP。不要一部分人填 IP、一部分人填域名,否则换地址时会很麻烦。
- 客户端版本尽量统一。升级前先在测试账号上验证,再分批推送;不要让员工自行从非官方渠道下载旧版本。
- 如果客户端在访客 Wi-Fi 或手机热点下连不上,先确认该网段是否能访问服务器 VLAN,而不是反复重装客户端。
客户端统一从后台或官网下载,版本和服务器地址保持一致。 版本混乱和地址填错,是常见的两类问题。
客户端下载方式和后台分发说明见 喧喧IM客户端下载文档。
安装包统一从 喧喧IM下载页或后台获取。
通过标准:一台全新的 Windows 电脑和一部手机都能从官方来源安装并登录;能发送文字、图片和文件;重启客户端后能自动登录或重新登录;服务器地址和账号在交接文档里有记录。
常见返工点:员工从第三方下载站装了旧版本;服务器地址填成了完整 URL 或带多余路径;客户端在隔离的访客网络;移动端没有配置内网 DNS,域名解析失败。
9. 上线验收:跨网段、重启、备份和交接
验收不是管理员在自己电脑上登录一次。要把真实用户会走的路径都走一遍,并留下可复查的记录。
| 验收场景 | 检查动作 | 通过标准 |
|---|---|---|
| 同 VLAN | 普通员工电脑登录、发消息、传文件 | 正常,无证书或端口告警 |
| 跨 VLAN | 从不同部门网段登录 | 能登录,消息和文件正常 |
| 无线/访客网络 | 用公司 Wi-Fi 和访客 Wi-Fi 分别测试 | 公司 Wi-Fi 正常;访客网络按策略隔离,不误判为故障 |
| 远程受控通道 | 通过 VPN 等受控通道登录 | 能登录;权限和审计符合预期 |
| 重启 | 重启服务器、客户端 | 服务自动恢复,客户端能重新登录 |
| 备份恢复 | 备份数据库和附件,做一次恢复演练 | 恢复后数据完整,登录和消息正常 |
- 监控:CPU、内存、磁盘空间、端口状态、服务进程、备份任务。
- 交接:网络拓扑、VLAN 和地址表、防火墙规则、服务器账号、后台管理员、授权文件、备份位置、厂商支持方式。
- 变更:服务器 IP、域名、证书、端口变更时,同步更新 DNS、防火墙、客户端说明和监控。
验收要覆盖跨网段、重启和备份恢复,不能只测管理员电脑。 备份没有做过恢复演练,很难确认它真的可用。
通过标准:关键场景全部通过;备份恢复演练成功;交接文档能让另一位同事独立完成日常维护;出现故障时知道先查哪一层。
常见返工点:只测了管理员电脑;没有做恢复演练;交接只有一句“装好了”;服务器换 IP 后没有同步 DNS 和客户端配置。
9 项都打勾,不代表以后不会出问题,但至少说明网络路径、服务端、客户端和交接资料是闭环的。后续每次变更,回头更新这张表,比凭记忆排查更可靠。
常见问题
纯局域网部署后,员工出差还能用吗?
默认不能。纯局域网的前提是服务器不连外网,客户端只在企业内网访问。如果确实需要远程使用,应由网络侧提供受控通道,例如企业 VPN,并先验证远程网段到服务器的路由、ACL 和端口。不要为了远程访问把服务端直接映射到 DMZ 或公网。
局域网部署一定要划分 VLAN 吗?
不一定。规模很小、终端不多、网络结构简单时,一个扁平网段也能跑起来。但只要服务器和办公终端混在一起,出现广播风暴、地址冲突或异常流量时就很难定位。条件允许时,至少把服务器区、客户端区和管理地址分开;暂时不划 VLAN,也要保留固定的服务器地址段并写进文档。
服务器一定要 16GB 内存、8 核吗?
喧喧IM 官方安装文档给的是 5000 人以下的参考配置:xxb 和 xxd 各 16GB 内存、8 核以上 CPU。它不是最低配置承诺,实际要按并发、附件量、音视频使用和备份策略调整。生产环境不建议压着最低线跑,磁盘 IO 和带宽往往比 CPU 更容易成为瓶颈。
参考资料
- 喧喧IM Windows 一键安装包安装,最后编辑 2026-01-22:https://www.xuanim.com/book/xuanxuanserver/334
- 喧喧IM 防火墙开启端口,最后编辑 2026-01-21:https://www.xuanim.com/book/xuanxuanserver/331
- H3C VLAN 配置,2020-06:https://www.h3c.com/cn/d_202006/1309718_30005_0.htm
 1978
 获取方案
 联系我们
 社群交流