私有化 IM 实测:同一份文件在三种网络环境下的传输表现
同一份 1GB 文件,在纯内网、跨站点 VPN/专线和公网 IP 三种环境下,传输时间可能从十几秒拉到十几分钟。文章给出可复现的测试口径、记录表、瓶颈判读线和优化顺序,并说明喧喧IM 的 XXD 中转、点对点传输与 uploadFileSize 配置边界。
同一份 1GB 文件,在纯内网可能十几秒传完,放到公网上却要十几分钟。差距通常不在聊天窗口,而在链路带宽、RTT、丢包、服务器中转和磁盘这几处。
这篇文章不编造跑分。围绕私有化 IM 的文件传输,本文把同一份文件在三种网络环境下的测试口径、指标和判读线拆开,更像一份可以直接照做的实测手册,不是一张跑分表。文中时间是按链路带宽和协议开销推算的参考值,真实结果用文末的记录表在你的网络里复测。如果你正在选私有化 IM,或者正在排查内网文件传输慢,这套方法可以直接照做。
先把测试口径统一:同一份文件、同一套变量
文件传输测试最容易犯的错,是三次测试用了三种文件、两台服务器和不同的客户端版本,最后把差异都算到软件头上。要比较三种网络环境,先把非网络变量压住。
- 文件:用同一个 1GB 单文件,记录 SHA-256。不要用一堆小文件代替,除非你专门测小文件场景;小文件的每文件开销会把结论带偏。
- 客户端:同一版本、同一台电脑或同配置电脑。关闭休眠、系统更新和占满上传的同步盘。
- 服务器:同一台服务器、同一块数据盘。记录 CPU、内存、磁盘类型,以及 uploadPath 所在盘。
- 网络:记录链路带宽、RTT、丢包和 MTU。走 VPN 或专线时,注明加密方式和 VPN 设备型号。
- 配置:xxd.conf 里的 uploadFileSize、isHttps、uploadPath 保持一致,只改网络变量。
- 次数:每组至少 3 次,取中位数。每次清掉上一次的临时文件,避免缓存和残留文件影响结果。
把下面这张表填完,三种环境才有可比性。
| 记录项 | 需要写清楚的内容 |
|---|---|
| 环境 | 纯内网、VPN 或专线、公网 IP |
| 链路 | 带宽、RTT、丢包、MTU |
| 文件 | 大小、类型、SHA-256 |
| 客户端 | 版本、操作系统、网卡 |
| 服务器 | CPU、内存、磁盘、uploadPath 所在盘 |
| 配置 | uploadFileSize、isHttps、并发数 |
| 结果 | 完成时间、平均吞吐、失败次数 |
三种网络环境怎么搭
喧喧IM 官方部署文档给出两种服务器网络方案:服务器具备公网 IP,客户端通过公网访问;或者服务器只在内网、客户端也只在同一内网访问。实际企业还会多出一种跨站点 VPN/专线的形态。它不是喧喧IM 的第三种部署模式,而是企业把远端办公点接回内网的一种网络方式。
纯局域网:路径最短,变量最少
把服务器和两台客户端放在同一交换机或同一 VLAN,链路 1Gbps,RTT 通常小于 1ms。这个环境变量最少,适合先确认软件路径、服务器磁盘和点对点传输是否正常。内网测试跑不通,先别急着测公网。
跨站点 VPN 或专线:逻辑上仍是内网,路径变长
总部服务器不动,分支客户端通过 VPN 或专线接入。链路可能是 100Mbps,RTT 20-50ms,VPN 还会压缩可用 MTU。这个环境测的是长链路下的 TCP 行为,以及 VPN 设备会不会成为瓶颈。它看起来像内网,实际传输条件已经接近广域网。
公网 IP:最接近远程办公,也最容易波动
服务器配公网 IP,客户端从家里、4G/5G 或异地办公室直接连。发送端上行、服务器出口、公网丢包都会影响结果。这个环境最接近远程办公,也最容易出现一次快、一次慢。测试时至少换一个网络端点复测,避免把某个运营商或某个时段的波动当成产品结论。
同一份文件,三种环境下的参考表现
先看理论下限。按 1GB 文件、无丢包、单任务传输估算,实际时间只会更长。
| 环境 | 链路假设 | 1GB 理论最短时间 | 主要限制 |
|---|---|---|---|
| 纯局域网 | 1Gbps,RTT 小于 1ms | 约 8 秒 | 网卡、磁盘、服务器中转 |
| 跨站点 VPN/专线 | 100Mbps,RTT 20-50ms | 约 82 秒 | 带宽、RTT、MTU、VPN 设备 |
| 公网 IP | 上行 20Mbps,RTT 30-80ms | 约 7 分钟 | 上行带宽、丢包、服务器出口 |
1GB 等于 8192Mb。1Gbps 链路理论 125MB/s,约 8 秒;100Mbps 理论 12.5MB/s,约 82 秒;20Mbps 上行理论 2.5MB/s,约 7 分钟。实际还要加上 TCP 慢启动、TLS 握手、磁盘写入和排队。
如果实测比理论值慢很多,不要先怀疑 IM。按下面四个瓶颈逐一排查,通常更快找到原因。
差距从哪里来:四个比“软件好坏”更常见的瓶颈
带宽和 RTT 共同决定 TCP 吞吐
TCP 的吞吐上限大致等于窗口大小除以 RTT。窗口 64KB、RTT 50ms 时,上限约 10.5Mbps;同样链路换成 1MB 窗口,上限约 168Mbps。链路带宽再高,窗口填不满,速度也上不去。
带宽时延积(BDP)就是链路上“在途”的数据量。它等于带宽乘以 RTT,单位是比特或字节。
| 链路 | RTT | 带宽时延积 |
|---|---|---|
| 1Gbps | 1ms | 约 125KB |
| 1Gbps | 20ms | 约 2.5MB |
| 1Gbps | 50ms | 约 6.25MB |
| 100Mbps | 20ms | 约 250KB |
| 100Mbps | 50ms | 约 625KB |
Microsoft 的 TCP 文档提到,Windows 会用窗口缩放把最大窗口从 64KB 扩到 1GB,但前提是两端和中间设备都支持。老系统、代理和部分 VPN 设备可能把窗口压回去。内网 1ms 和公网 50ms 的差别,不只是带宽,还是管道里能装多少数据。
服务器中转把一份文件变成两段流量
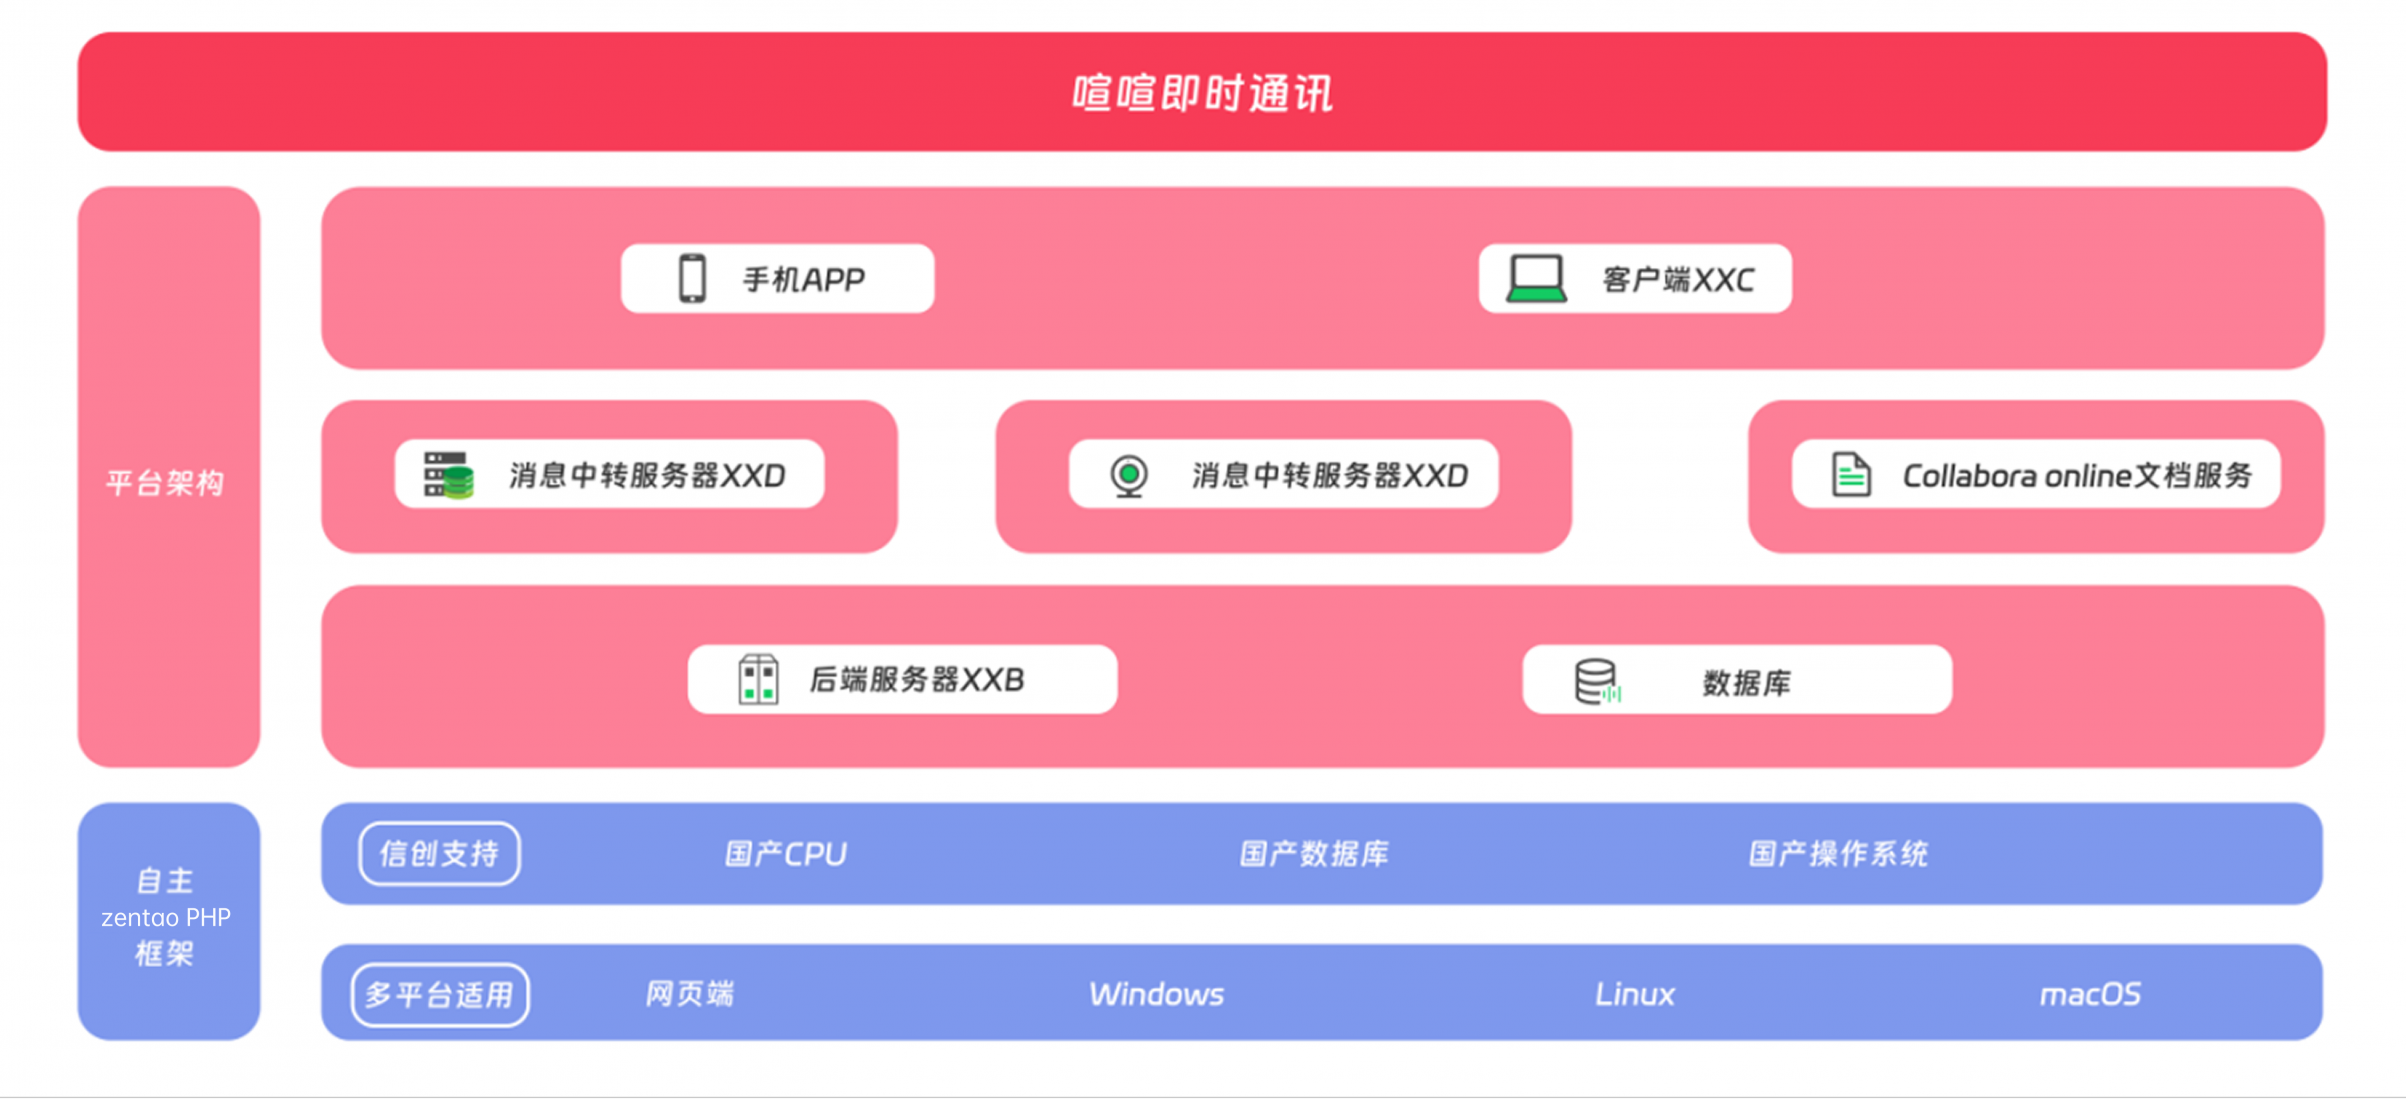
常规文件传输由消息中转服务器 XXD 承接。官方配置里,11443 是通用端口,用于客户端登录验证和文件上传下载;11444 是聊天端口。发送方先把文件传到服务器,接收方再从服务器下载。
这意味着服务器要同时承担一次写入和一次读出。十个人同时发 1GB 文件,服务器侧就是十次写入、十次读出,磁盘和出口都会排队。
专业版的大文件点对点传输走另一条路。双方网络可达时,文件在客户端之间直传,不占服务器带宽和存储。它适合局域网内的大文件,不适合被当成跨公网的万能加速。
磁盘、杀毒和并发在拖后腿
uploadPath 所在的盘如果是机械硬盘,或者剩余空间不足,写入速度会先于网络见顶。杀毒软件对每个文件做实时扫描,小文件多的时候尤其明显。并发传输数量一多,服务器网卡、磁盘队列和客户端 CPU 都会排队。
判断方法很直接:传大文件时看服务器磁盘利用率和队列,如果磁盘长期接近满载,先换盘或错峰,不要继续调网络参数。
加密有开销,但通常不是首要瓶颈
生产环境应把 isHttps 设为 1。官方部署文档也提醒,设为 0 会关闭加密,只能用于调试。传输与服务端文件采用 AES 256 位加密;消息在数据库中加密存储。
在常见的企业服务器上,加密本身通常不是首要瓶颈。TLS 握手、证书链、MTU 和丢包更值得先看。CPU 利用率很低、吞吐也很低时,瓶颈多半不在加密。
喧喧IM 在这三种环境里的传输路径
把上面的变量放回喧喧IM,路径会更清楚。
喧喧IM 采用私有化部署,服务器放在企业自己的机房或云上,消息和文件留在企业服务器,适合对数据安全、私有化部署和信创适配有要求的组织。 私有化部署是它的基础方案,纯内网和公网 IP 两种网络环境都按官方文档配置。
文件上传下载由 XXD 承接,通用端口 11443;聊天通信走 11444。管理员可以在 xxd.conf 里设置 uploadPath 和 uploadFileSize。文件传输、点对点传文件和文件管理属于专业版能力,开源版不含文件传输。 版本与购买页把两档功能列得很清楚,选型前先确认版本,再谈测试方法。
在局域网内,双方网络可达时,专业版可以把大文件放到客户端之间直传,不占服务器带宽和存储。 即时聊天功能支持文件、文件夹和点对点传输,具体是否直连还受防火墙、网段和安全策略影响。
官方服务器部署文档的示例值是 uploadFileSize=32M,支持 K/M/G。如果当前配置还停留在这个量级,1GB 文件会先被上限拦住;测试前先确认并调大。不同版本的默认值可能不同,以你当前下载的 xxd.conf 为准。 安装升级手册里有服务端和客户端的安装入口。
安全侧,传输与服务端文件采用 AES 256 位加密,消息在数据库中加密存储,配合私有化部署和 IP 登录限制。 通讯安全页对这几层能力有说明。
喧喧IM 的架构轻量,部署简单;聊天、音视频、文件协同等能力并不因为轻量而减配。这个特点对文件传输测试的意义是,服务器资源门槛较低,测试时更容易把变量集中在网络和磁盘上。
结果怎么判读:什么算正常,什么算异常
先看现象,再看数字。
| 现象 | 更可能的原因 | 先查什么 |
|---|---|---|
| 局域网只有 20-30MB/s | 走了服务器中转、磁盘慢、杀毒扫描、并发高 | 是否点对点直连;uploadPath 磁盘;服务器网卡;并发数 |
| VPN 下只有 2-5MB/s | TCP 窗口小于 BDP、MTU 分片、丢包 | RTT 和丢包;窗口;MTU;VPN 设备 CPU |
| 公网传输先快后慢 | 发送端上行被打满、服务器出口排队、丢包重传 | 发送端上行;服务器出口;重传 |
| 大文件直接失败 | uploadFileSize 上限、磁盘空间不足、超时 | xxd.conf;uploadPath 剩余空间;XXD 日志 |
| 小文件很多时特别慢 | 每文件开销、杀毒、元数据 | 打包成大文件对比;杀毒白名单 |
三条实用的判读线:
- 纯内网 1Gbps,单任务大文件跑到 60-80MB/s,通常说明路径正常;长期低于 50MB/s,先查中转、磁盘、杀毒和并发。
- VPN 或专线,先按窗口除以 RTT 算上限。实测接近上限,说明是 TCP 行为,不是 IM 的问题;远低于上限,再查 MTU、丢包和 VPN 设备。
- 公网,先看发送端上行。20Mbps 上行跑到 2MB/s 左右,已经接近链路能力;只有几百 KB/s,再查丢包、服务器出口和并发。
每次传完都校验 SHA-256。速度快但文件损坏,比慢更麻烦。
一套可直接照做的优化顺序
- 量基线:用 iperf3 或同类工具测客户端到服务器的 TCP 吞吐,用 ping 和 mtr 记录 RTT 与丢包。先知道链路能给多少,再看 IM 用了多少。
- 查上限:确认 uploadFileSize 大于测试文件,uploadPath 所在盘空间充足,isHttps 与生产环境一致。
- 选路径:局域网大文件优先试专业版的点对点传输;跨站点和公网先接受服务器中转,再判断是否值得优化。
- 调网络:窗口、MTU、VPN 参数一次只改一项。改完用同一份文件复测,不要同时改五个参数。
- 控并发:把大文件传输错峰,限制同时进行的大文件任务,避免服务器磁盘和出口排队。
- 留记录:把环境、配置、完成时间、平均吞吐和失败次数记下来。下次换版本、换网络或扩容量,才有可比基线。
适用条件与边界
- 点对点传输需要双方客户端在线、网络可达,并受防火墙和安全策略影响。它不能保证跨公网一定直连。
- 纯内网部署时,服务器不连外网,客户端只访问内网;远程办公需要公网 IP 或 VPN、专线。
- 公网 IP 方案要开放 11443 和 11444,并启用 HTTPS。喧喧IM 不支持通过 DMZ 区映射服务。
- 文中的时间是理论估算,不是性能承诺。服务器配置、磁盘、并发、客户端和运营商链路都会改变结果。
- 信创环境还要核对国产操作系统和 CPU 的适配清单,不能只看通用服务器上的测试结果。
FAQ
同一份 1GB 文件,为什么内网和公网差这么多?
内网通常 1Gbps、RTT 小于 1ms,窗口很容易填满;公网常见 20Mbps 上行、30-80ms RTT,还会丢包。带宽、RTT 和丢包三项叠加,时间就会从十几秒拉到十几分钟。
私有化 IM 传文件一定要经过服务器吗?
常规文件传输要经过 XXD 中转;专业版的大文件点对点传输可以在双方网络可达时直传。是否直连取决于网络和策略,不能一概而论。
传大文件失败,先查什么?
先查 uploadFileSize 是否大于文件大小,再看 uploadPath 剩余空间和 isHttps 配置,然后看 XXD 日志和网络。很多“传输失败”不是速度问题,而是文件在上传阶段就被上限拦住了。
开源版能传文件吗?
当前版本页显示,文件传输、点对点传文件、文件管理属于专业版,开源版不含文件传输。选型时先确认版本,再谈测试方法。
VPN 能不能代替公网 IP?
VPN 能把远端接回内网,但会增加 RTT、压缩 MTU,还可能受 VPN 设备性能限制。公网 IP 路径更短,但服务器暴露在公网,需要做好端口、证书和访问控制。两种方式不是谁替代谁,要看安全边界和运维能力。
参考资料
本文核对时间为 2026 年 10 月。以下为正文实际使用的公开资料,其他官方页面已在正文内链中标注。
- 喧喧IM 服务器部署文档(xxd.conf 配置项,含 commonPort、uploadFileSize、isHttps):https://www.xuanim.com/server
- 喧喧IM Windows 一键安装包安装(服务器网络环境两种方案):https://www.xuanim.com/book/xuanxuanserver/334
- Microsoft TCP 功能说明(TCP 窗口与窗口缩放):https://support.microsoft.com/zh-cn/help/224829
 3316

 获取方案
 联系我们
 社群交流