企业通讯数据盘点:账号、消息与附件分别经过哪些系统环节
从账号、消息、附件三条主线拆解企业通讯数据的系统链路,说明实时消息、离线存储、文件本体与元数据、客户端缓存、日志和备份分别落在哪里,并给出私有化部署下的盘点清单与审计边界。
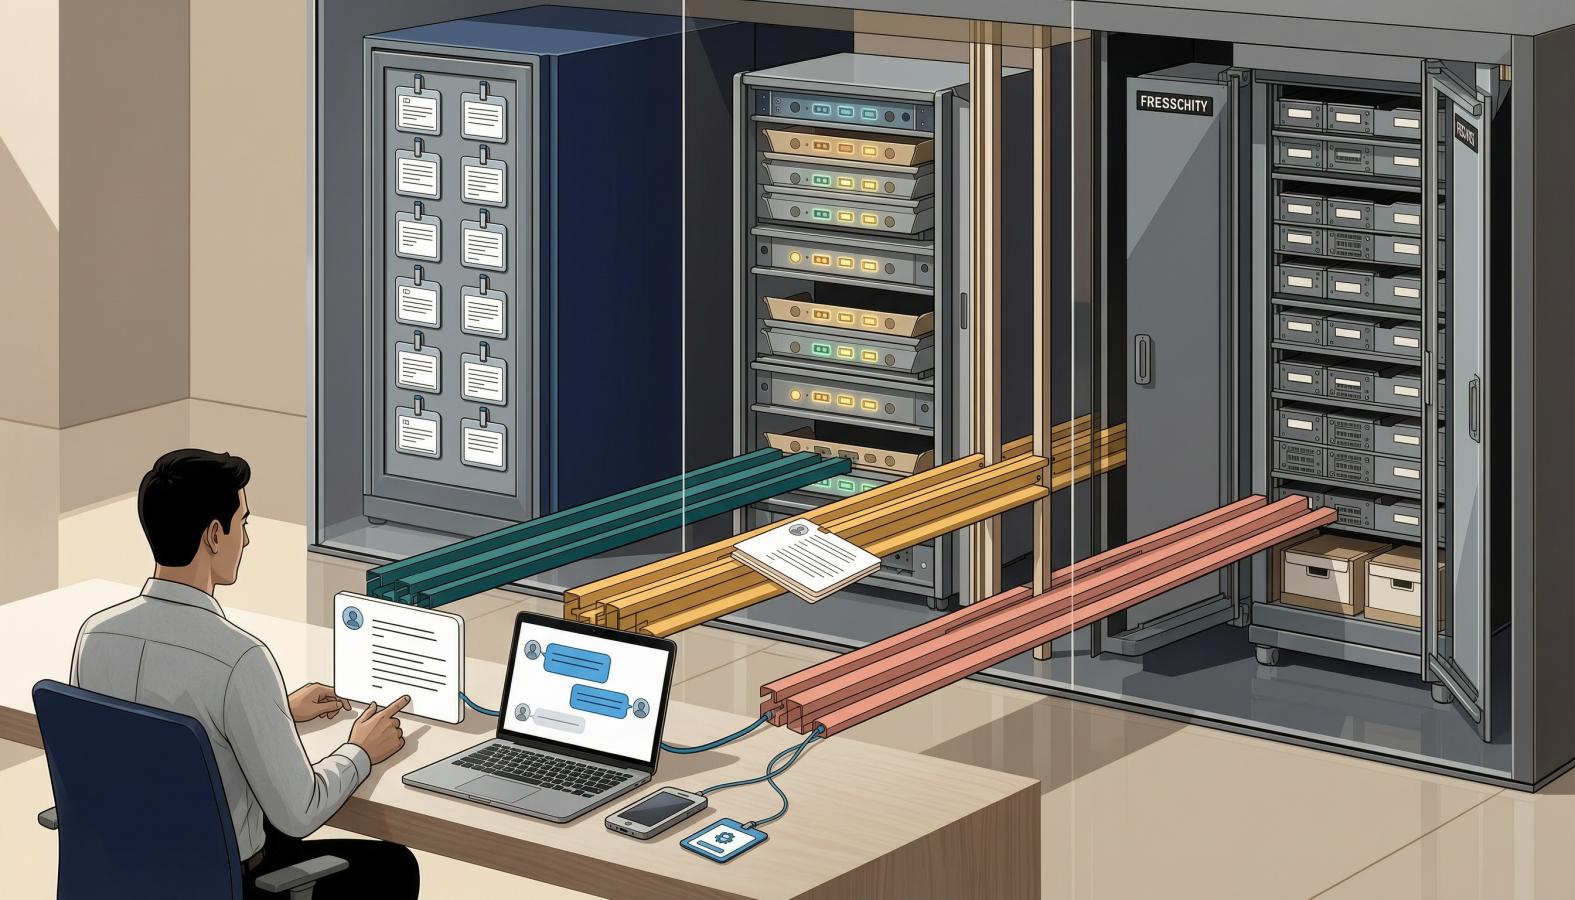
企业通讯数据,是企业在即时通讯系统中产生、传输、存储和管理的账号与组织信息、消息内容及元数据、附件文件及引用信息,以及围绕这些数据的登录、审计和备份记录。它不只存在一个数据库里。账号的源头可能在目录服务中,消息会进入消息库和离线队列,附件会落到文件存储,终端和备份介质里还会留下副本。
盘点这类数据,先不要从产品菜单开始。更有效的做法是拿三类数据画三条线:账号从哪里来,消息怎样到达对方,附件为什么在数据库里通常只留下引用。三条线画完,再补上存储位置、访问角色、保留期限和备份副本,范围才完整。
下面按这三条线拆解企业通讯数据的系统环节,并说明私有化部署下哪些边界会变化。
企业通讯数据可以拆成三条主线
| 数据主线 | 主要经过的环节 | 常见落点 |
|---|---|---|
| 账号与组织 | 目录或 HR 系统 → 账号服务 → 登录认证 → 权限 | 目录服务、账号库、组织表 |
| 消息 | 客户端 → 消息中转 → 在线投递或离线存储 → 历史库 | 消息库、离线队列、终端缓存 |
| 附件 | 客户端 → 上传服务 → 文件存储;元数据写入数据库 | 文件系统或对象存储、附件表、消息引用 |
群关系、在线状态、已读回执和登录日志也属于通讯数据,但它们更多是控制信息或状态信息。下文在对应环节说明,不单独展开。
账号数据:从组织目录到登录会话
企业通讯录如何同步,通常决定账号数据的源头。常见做法是从 AD/LDAP、HR 系统或即时通讯后台导入用户和部门,再由账号服务维护一份 IM 自己的用户表和组织表。目录服务本身存储用户、设备、组、策略和应用等信息,回答用户是谁、属于哪些组、能访问哪些资源;到了 IM 里,这份身份信息还要和会话、群组、文件权限建立关联。
账号的源头通常在 HR、AD/LDAP 或后台
如果企业已经有统一目录,账号通常以目录为准,IM 按固定周期同步或登录时校验。如果没有统一目录,账号可能由管理员在后台创建,或者从 HR 系统导出。盘点时要记录三件事:权威源是哪一个,同步频率是多少,冲突时以谁为准。否则容易出现员工已调岗,通讯录还在旧部门;账号已停用,群组权限仍然保留。
登录时经过认证、权限和连接三个动作
员工登录时,客户端把身份凭据交给账号服务,账号服务完成认证,返回登录态或会话凭证。客户端再用这份凭证与消息中转服务建立长连接,后续的实时消息、在线状态和文件传输都走这条连接。权限检查不只发生在登录那一刻。进入群组、读取历史消息、下载附件、使用管理后台,都会再次校验角色和组织关系。
IP 登录限制、LDAP/AD 同步、组织隔离等能力属于 通讯安全的一部分,具体是否可用要看版本和配置。对盘点来说,重要的不是功能名称,而是这些规则最终把访问权限授予了谁。
离职处理不只是停用账号
离职处理如果只做登录停用,账号可能还留在群组里,历史文件也仍可被转发或下载。完整的动作通常包括停用账号、让现有会话失效、移出或冻结相关群组、回收管理权限、清点终端缓存,以及按制度决定历史消息和附件的保留期限。账号状态、最后一次登录、所属群组和权限来源,都应该能在盘点表里查到。
消息数据:正文、元数据和状态各走一段
消息不只是一段文字。除了正文,一条消息还带有消息 ID、发送者、会话 ID、消息类型、时间戳、送达状态等元数据。支持文字、图片、文件、代码片段等 消息类型与文件传输的产品,通常还会把附件放在同一个会话入口里。正文、元数据和状态的生命周期并不完全一样,盘点时要把它们分开看。
一条消息的实时路径
客户端把消息封装后,通过长连接发给消息中转服务。中转服务解析接收者,是单聊还是群聊,对方是否在线。在线消息直接推送到接收端,接收端返回送达确认;服务端收到确认后,才把这条消息从重试队列里移除。整个过程里,中转服务主要负责连接和路由,业务服务负责账号、会话关系、历史消息和权限。
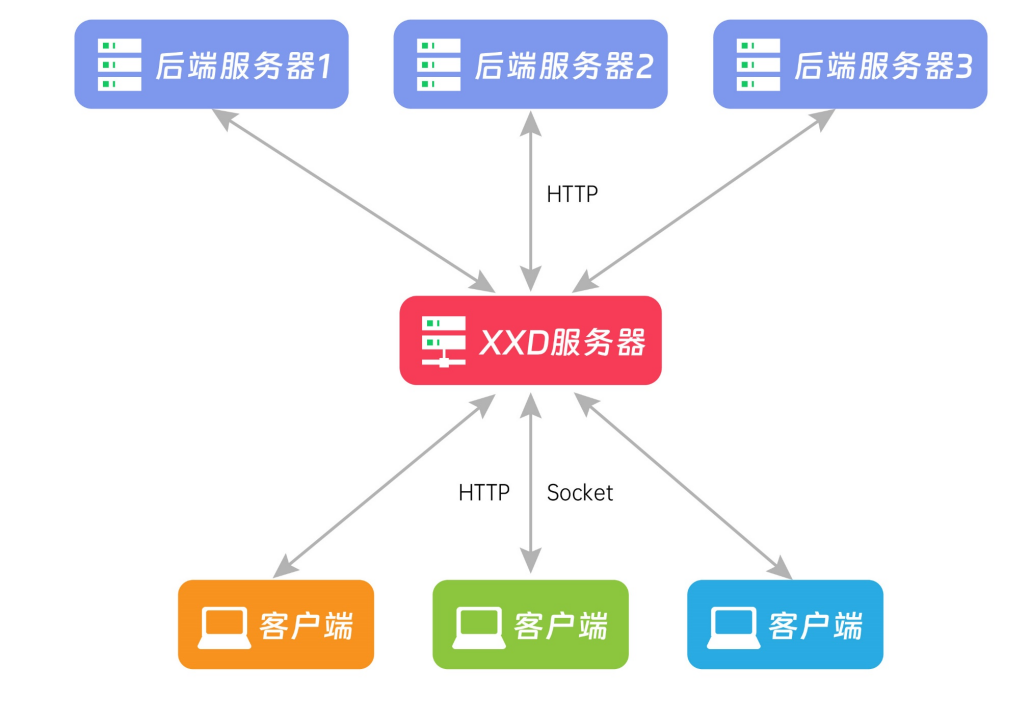
以喧喧IM为例,客户端 XXC 与消息中转服务器 XXD 建立长连接,XXD 用 Go 实现,负责消息路由和文件传输;后端服务器 XXB 基于 PHP、ZentaoPHP 和 MySQL,负责账号、组织架构、权限、历史消息和文件索引。这种客户端、消息中转、后端业务服务的 三层架构,把实时链路和业务数据分开,减少了消息洪峰对账号库和历史库的直接压力。
离线消息和历史消息落在哪里
对方不在线时,消息通常不会直接丢掉。中转服务会把消息交给离线存储或消息队列,等对方下次登录后再拉取。历史消息则由业务服务写入数据库,供聊天窗口回溯、搜索和多端同步。IM消息存储在哪里,答案往往至少有三处:离线队列、历史消息库和客户端缓存;如果企业做了备份,还要加上备份介质。
离线消息保留多久、历史消息保留多久、删除后是否留审计副本,不同产品和配置不一样。盘点时不要只问数据库有多大,还要问每一类消息的保留规则和删除入口。
客户端缓存是容易被忽略的副本
客户端通常会缓存联系人、最近会话和部分历史消息,桌面端和移动端都可能有一份本地数据库。它提升了打开速度和弱网体验,也让通讯数据多了一个落点。员工换机、离职或设备丢失时,这部分缓存如果不在终端管理范围内,就会成为数据盘点的盲区。
附件数据:文件本体和引用信息分开走
聊天里的附件,通常不是把整个文件塞进消息表。更常见的做法是文件本体进入文件服务或对象存储,数据库只保存文件名、大小、类型、哈希、上传者、消息 ID 和访问权限等元数据,消息正文里留一个引用。这样消息列表可以快速加载,文件也可以单独做容量扩展和备份。
对象存储把每个对象当作独立单元,包含数据本身、关联元数据和唯一标识符,应用通过 API 和元数据找到对象。文件系统和对象存储的具体实现不同,但文件本体与元数据分开管理这条思路很常见。
上传阶段先落文件,再写元数据
用户选择文件后,客户端先把文件上传到文件服务,文件服务把本体写入文件系统或对象存储,再把文件信息返回给业务服务。业务服务写入附件记录,并把附件 ID 关联到消息。此时消息才具备发送条件。上传中断、文件过大或权限不足,都可能让消息只留下一个失败状态,而不是一个可下载的附件。
下载阶段先校验权限,再取文件
接收方打开附件时,客户端通常先向后端请求下载,后端校验登录态、会话成员关系、文件权限和访问策略,再返回文件地址或临时下载凭证。文件服务通常只负责把文件流式返回,不负责判断这个人该不该看。权限判断和文件传输分开,附件才不会被一个裸链接绕过。
附件盘点要同时看文件和引用
消息记录和文件本体可能分开清理。删除一条消息,不一定立刻删除文件;删除文件,也可能让历史消息里的引用失效。盘点时要同时检查三件事:文件存储的实际容量,附件元数据是否完整,消息引用是否还能对应到文件。对不上账的部分,往往是残留文件、孤儿文件或迁移遗留。
部署方式不同,数据边界也不同
同样的三条线,在公有云 SaaS 和私有化部署里,经过的系统边界不同。私有化IM数据链路的变化,不是把同一套软件换个机房,而是账号、消息、文件和日志的主要落点换了管理主体。
| 环节 | 公有云 SaaS | 私有化部署 |
|---|---|---|
| 账号 | 企业目录与平台账号做同步或映射,平台保存账号关系 | 目录同步到企业环境内的账号服务,账号数据由企业侧系统保存 |
| 消息 | 经过平台的消息服务与平台存储 | 经过企业自建的消息服务与数据库 |
| 附件 | 上传到平台文件或对象存储 | 上传到企业自建文件存储 |
| 运维与审计 | 平台提供管理能力,企业核对权限、留存和导出边界 | 网络、服务器、备份、日志由企业承担或与服务商分工 |
这张表只说明数据边界,不代表私有化部署自动解决所有安全问题。终端缓存、备份介质、运维账号和日志导出仍然要单独管理。
以喧喧IM为例,它把客户端、消息中转和后端业务服务部署在企业自己的环境中,采用 私有化部署与全链路加密。服务器可以放在具备公网 IP 的环境,也可以只在企业内网访问。传输与服务端文件采用 AES 256 位加密,消息在数据库中加密存储;IP 登录限制、LDAP/AD 同步、消息审计等能力要结合版本和实际配置核对。
这意味着账号、消息和附件的核心落点回到企业可控环境。客户端本地缓存、备份文件、运维终端和日志系统仍然在盘点范围内,不能因为部署在内部就跳过。
盘点时最容易漏掉的四个位置
只看服务端后台,下面四个位置很容易被漏掉。
客户端本地缓存。客户端会缓存联系人、最近会话和部分消息,桌面端和移动端都可能有本地数据库。员工换机、离职或设备丢失时,这部分数据如果不在终端管理范围内,就会留在个人设备上。
离线消息和未读队列。对方不在线时,消息可能先进入离线存储或队列,等下次登录再拉取。它可能不在历史消息表的主路径上,但同样包含消息正文和元数据。
登录日志、操作日志和审计记录。企业通讯数据审计要区分两类东西:一类是聊天正文和附件,另一类是登录、权限变更、管理操作等行为记录。后者回答谁在何时做了什么,不等同于保存全部聊天内容。如果企业承担网络运营者角色,现行《网络安全法》还要求按规定留存相关网络日志不少于六个月,企业还要结合行业规定和内部制度确定期限。日志的访问审批、完整性和时钟同步也要一起核对。
备份、快照和测试环境。数据库备份、文件存储备份、配置和密钥备份都可能包含通讯数据;测试环境如果使用生产数据,也会形成副本。备份任务成功不等于数据可恢复,盘点时要记录备份位置、加密方式、保留周期和恢复演练结果。
一张表完成企业通讯数据盘点
把三条线和四个遗漏位置合在一起,可以得到一张盘点表。不同产品的表结构不同,下面列的是盘点维度,不是固定数据库设计。
| 数据对象 | 经过的核心环节 | 常见落点 | 访问与管控 | 盘点时要确认 |
|---|---|---|---|---|
| 账号与组织 | 目录或 HR → 账号服务 → 登录 → 权限 | 目录、账号库、组织表 | 本人、管理员、认证服务 | 权威源、同步频率、离职回收 |
| 消息正文与元数据 | 客户端 → 消息中转 → 业务服务 → 数据库 | 消息库、检索索引 | 会话成员、审计角色 | 加密方式、保留期限、删除规则 |
| 离线消息与未读状态 | 消息中转 → 离线存储 → 登录拉取 | 离线队列、消息库、终端 | 本人、消息服务 | 离线保留多久、多端如何同步 |
| 附件文件本体 | 客户端 → 文件服务 → 文件存储 | 文件系统、对象存储 | 会话成员、文件服务 | 存储位置、加密、备份、清理 |
| 附件元数据与引用 | 上传服务 → 业务服务 → 数据库 | 附件表、消息表 | 后端服务、管理员 | 文件名、大小、哈希、消息关联 |
| 日志与审计记录 | 登录、权限、管理操作 → 日志系统 | 日志库、审计平台 | 安全、审计、运维 | 留存期限、访问审批、完整性 |
| 终端缓存与备份 | 客户端、备份任务 → 终端或备份介质 | 本地数据库、备份文件 | 员工、运维 | 终端清退、备份加密、恢复演练 |
填表时,建议用一个真实会话走完整流程,而不是只对着后台菜单抄字段。从发送一条带附件的消息开始,记录它经过了哪些服务、在哪几个位置留下副本、谁有权限打开、什么时候会被删除。再把离职、换机、恢复备份这三个场景各走一遍,表里的空白会很快暴露出来。
- 给每个落点写清责任人和访问角色,避免只写系统名称。
- 把保留期限和删除动作分开写,保留多久不等于谁可以删。
- 用一次恢复演练验证备份是否真的可用,而不是只看备份任务成功。
常见问题
企业通讯数据只存在数据库里吗?
不是。数据库通常保存账号、组织、消息正文和附件元数据,但附件文件本体往往在文件系统或对象存储,离线消息可能在队列中,客户端有本地缓存,日志和备份也会留下副本。盘点的对象是这些落点的集合,而不是一个库。
员工离职后,聊天记录会跟着账号一起消失吗?
通常不会自动消失。账号是访问入口,历史消息和附件是否保留、保留多久、谁可以调取,取决于部署方式、产品配置和企业制度。离职处理要同时做账号停用、会话权限回收、终端清点和留存审批。
聊天附件一般存在哪里?
常见位置是文件系统或对象存储,数据库保存文件名、大小、哈希、上传者和消息关联等元数据。消息正文里通常只放引用。备份介质里还可能有一份历史副本,所以附件的盘点要同时看文件、元数据和备份。
私有化部署后,管理员能直接查看聊天内容吗?
不一定。私有化部署解决的是数据放在哪里,不等于管理员可以读明文。能否查看取决于角色权限、审计流程、加密方式和产品能力。企业应把消息审计、运维操作和业务查询分开授权,避免把管理后台账号变成通用查看入口。
参考资料
- Microsoft Learn,《介绍目录服务和 Active Directory 的概念》,访问日期 2026-11-01,https://learn.microsoft.com/zh-cn/training/modules/describe-identity-principles-concepts/5-describe-concept-of-directory-services-active-directory
- IBM,《什么是对象存储》,访问日期 2026-11-01,https://www.ibm.com/cn-zh/think/topics/object-storage
- 《中华人民共和国网络安全法》,2016 年通过,2025 年修正,2026 年 1 月 1 日起施行。
 1748

 获取方案
 联系我们
 社群交流