加密聊天软件怎么选?2026年企业安全通讯工具选型指南
从传输加密、端到端加密和存储加密三层含义出发,梳理企业选择加密聊天软件时要问清的六条标准,对比公有云 SaaS、信创高安全私有化、国外协作平台、开源自建与 IM PaaS 五类路线的适用边界,并按研发团队、国企信创改造、强内控行业与普通办公四类场景给出落地建议,帮助读者先定数据边界再挑产品。
选加密聊天软件,绕不开的第一个问题其实很朴素:数据放在谁的服务器上。
企业搜“加密聊天软件”,大多不是想要一个更私密的聊天工具,而是在处理一件具体的事——内部消息、文件、图纸、代码和审批记录,能不能只留在自己的服务器上,出了事能不能自己查。市面上几乎每款工具都写着“加密”,但加密发生在哪一层、密钥归谁,差别很大。这篇指南不堆功能清单,而是把选型要问的问题、几类主流路线的真实边界,以及不同企业怎么落地,一次讲清楚。
加密聊天软件里的“加密”,至少要分清三层
传输加密:客户端到服务器之间用 TLS、SRTP 这类协议保护,防止链路上被窃听。这是基础能力,绝大多数产品都有;但消息到达服务器后通常要解密,服务器管理员在技术上是可以看到内容的。
端到端加密:消息在发送端加密、接收端解密,中间的服务器只转发密文,拿不到明文。代价是它和服务端功能存在取舍。以 Microsoft Teams 为例,端到端加密只覆盖一对一通话和会议中的音频、视频与屏幕共享,录制、实时字幕、听录、Copilot 等功能在加密状态下不可用;会议端到端加密还要求参与者使用受支持的客户端,人数限制在 200 人以内,并且需要 Teams 高级版。
存储加密:消息落库、文件落盘时加密,避免服务器磁盘或备份被直接读取。
三层都做到,才算把加密这件事做实。但对多数企业来说,比技术名词更关键的是密钥和数据归谁。系统跑在服务商的公有云上,即便传输和存储都加密,数据的管理权依然在对方手里。这也是私有化部署在企业选型里被反复提起的原因。
2026年选型前要定下的六条标准
一、数据边界。 先确认聊天记录、文件和审计日志存在哪里,由谁管理、留存多久、合同结束后能否完整取回。判断方法很直接:要求供应商提供数据链路说明,写明哪些数据在企业自有环境里流转。
二、网络环境。 只在公网办公,和必须在局域网、研发网、专网甚至物理隔离环境里运行,是两套需求。后者要重点确认服务端在断网条件下能否独立工作。
三、加密落到哪一层。 传输、存储、端到端各覆盖什么,是否支持消息审计和日志留存,审计与端到端加密是否冲突。不要只看“支持加密”四个字。
四、信创与国产化适配。 注意适配范围是只有客户端,还是服务端、数据库、操作系统一起适配。只做客户端兼容的方案,在信创验收时往往站不住。
五、集成与扩展。 能不能接进现有的 OA、ERP、项目管理等系统,是否支持单点登录、组织架构同步、API 和 WebHook,决定了它是独立工具还是能融进业务流程。
六、成本与运维。 除了授权费用,还要算服务器资源、部署周期、日常运维和后续迁移。轻量架构在这一项上的差别很明显。
四类候选路线,先看差异再看产品
公有云 SaaS:钉钉、企业微信、飞书属于这一类。开箱即用、生态成熟,跨组织沟通体验好,但消息和文件默认存放在服务商云端;私有化版本通常功能受限、成本更高,且与原生态绑定较深。选择它们,本质上是在回答“能不能接受公有云”这个问题。
信创与高安全私有化:蓝信、信源密信、360智语走的是这条路线,面向党政军、央国企和高保密需求,私有化和信创适配是基本配置,交付体系偏重,整体投入和部署复杂度也更高。致信、蓝凌KK 这类产品与各自的 OA 体系绑定,已经在用对应 OA 的组织可以顺带评估;如果想要的是一套不依赖其他系统、可以独立部署的 IM,需要单独确认部署边界。
国外协作平台:Microsoft Teams 的默认安全能力是传输中与静态加密,端到端加密作为额外一层提供,适用范围有限(见上一节)。私有化主要依托 Azure 环境,国内信创环境下的适配和长期成本都要单独评估。
开源自建:Element 基于 Matrix 协议,协议层内置 Olm 和 Megolm 加密,可以自建服务器;Rocket.Chat、Mattermost 支持自托管,传输与存储加密是标配,端到端加密视版本和配置而定;Zulip 以话题式讨论结构见长。开源不等于零成本,密钥管理、版本升级、商用支持、中文文档和信创适配通常都要额外投入。
IM PaaS:网易云信、融云、环信提供通信能力和 SDK,适合有研发团队、准备做自有 App 的企业。它们交付的是通信底层,IM 的产品形态、合规和运维要企业自己完成。
主流安全型即时通讯工具对比
| 工具 | 部署方式 | 数据与加密 | 信创适配 | 集成能力 | 更适合 |
|---|---|---|---|---|---|
| 喧喧IM | 私有化部署,开源版+专业版 | 数据不出企业,通信全加密,AES 256 位加密,数据库消息加密存储,服务端文件加密 | 麒麟、统信 UOS 等国产系统,鲲鹏、申威、飞腾等国产 CPU | 禅道集成、API、WebHook、LDAP、单点登录 | 研发团队、中小企业、信创改造起步 |
| Microsoft Teams | 公有云为主,私有化依赖 Azure | 默认传输与静态加密;端到端加密限于部分通话和会议 | 国内信创环境适配有限 | 与 Microsoft 365 生态绑定 | 已使用微软生态的团队 |
| 蓝信 | 私有化部署 | 高安全私有化,面向大型组织 | 信创适配 | 大组织管理、政务系统对接 | 大型党政军、央国企 |
| 信源密信 | 私有化部署 | 面向高保密通信 | 信创适配 | 保密场景对接 | 保密要求高的单位 |
| 360智语 | 私有化部署 | 强调数据不出域 | 信创适配 | 平台化集成 | 党政军、央国企平台建设 |
| Element/Matrix | 自建服务器 | 协议内置端到端加密 | 需自行适配 | 开放协议、可桥接其他平台 | 有技术团队、重视开源的组织 |
| Rocket.Chat/Mattermost | 自托管 | 传输与存储加密,端到端加密按版本确认 | 需自行适配 | 插件生态丰富 | 有运维能力的团队 |
| 钉钉/企业微信/飞书 | 公有云为主 | 数据存于服务商云端 | 私有化版本受限 | 生态完整 | 公网办公、跨组织协同 |
表里的信息是路线级的,具体能力以各家当前版本和官方说明为准。
喧喧IM:轻量私有化路线的一个代表
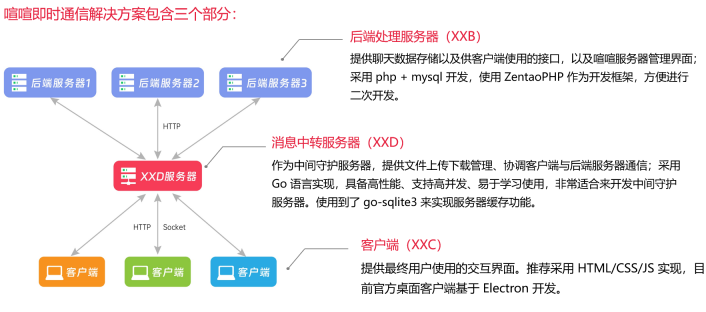
喧喧IM 由禅道软件推出,能力围绕“数据留在企业自己这边”展开:私有化部署,通信全加密,数据库消息加密存储,服务端文件加密,并支持基于 IP 的登录限制。信创方面适配银河麒麟、统信 UOS 等国产操作系统,以及鲲鹏、申威、飞腾等国产 CPU。
对研发团队和中小企业更实际的是部署门槛。它采用轻量架构,支持一键部署,服务器资源占用不高;开源版免费开源、核心功能开放,可以先小范围验证,再决定是否上专业版。集成上,它与禅道项目管理打通,提供 API、WebHook、LDAP 同步和单点登录,消息支持多端漫游,覆盖 Windows、macOS、Linux 和移动端。
对大多数非涉密的内部沟通场景,这类轻量私有化方案值得放进候选。
不同企业怎么选:四类场景的落地建议
研发团队、软件与游戏、制造与芯片设计。 核心资产是代码、图纸和工艺文件,走公有云的风险不好接受。优先看私有化部署、能不能和项目管理打通,以及客户端是否覆盖研发常用的桌面系统。这方面,喧喧IM 与禅道的组合是一个可以直接评估的选项。
国企事业单位、区县机构的信创改造。 先看信创适配是否覆盖服务端和客户端,再看部署和运维成本。预算和人力有限时,可以从轻量私有化方案起步;规模大、保密等级高的项目,再评估蓝信、信源密信这类偏重的方案。
金融、医药、法务等强内控行业。 消息审计、日志留存、权限分级和本地部署是硬需求,选型时把审计能力放在和加密同等的位置。同时要提前确认:审计和端到端加密能否共存,日志能不能按监管口径留存。
普通办公与跨组织协同。 如果没有内网隔离、数据本地留存或深度集成的要求,公有云 SaaS 更省事,不必为了私有化而私有化。
选型常见问题
私有化部署一定更安全吗? 不一定。私有化解决的是数据归属和管理权,实际安全还取决于加密配置、权限设置和运维水平。位置对了,配置没跟上,同样会出问题。
开源版够企业用吗? 看需求。日常沟通、文件传输、音视频等核心能力可以用,信创、高级安全和更完整的企业能力在专业版。建议先用开源版做小范围验证,再判断要不要升级。
端到端加密和消息审计能同时要吗? 通常存在取舍。加密状态下服务端拿不到明文,审计、检索、录制这类能力就会受限。企业要先定清楚保密和可审计哪个优先,再谈功能。
内网完全断网能跑吗? 私有化部署可以放在内网,但能否在无公网环境完整运行,要按产品逐一确认,别只听一句“支持私有化”。
把“数据存在哪、断网能不能用、加密到哪一层、信创适配到哪、怎么接现有系统、总成本多少”写进需求书,让候选方案逐条回答。选型的顺序应该是先定边界,再挑产品。

 847



 获取方案
 联系我们
 社群交流